


Как подружить СБ и DLP без выгорания сисадминов
Кейс автоматизации с локальным ИИ Внедряя DLP-системы (на практике плотно работал и со Staffcop, и со «Стахановцем»), неизбежно упираешься в классический корпоративный парадокс двух владельцев сервиса: • СБ выступает заказчиком и органом реагирования, но читать сырые системные логи и строить сложные выборки безопасники чаще всего не умеют. • ИТ (2–3 линия) вынужден выступать переводчиком с технического на человеческий, отвлекаясь от инфраструктурных задач.
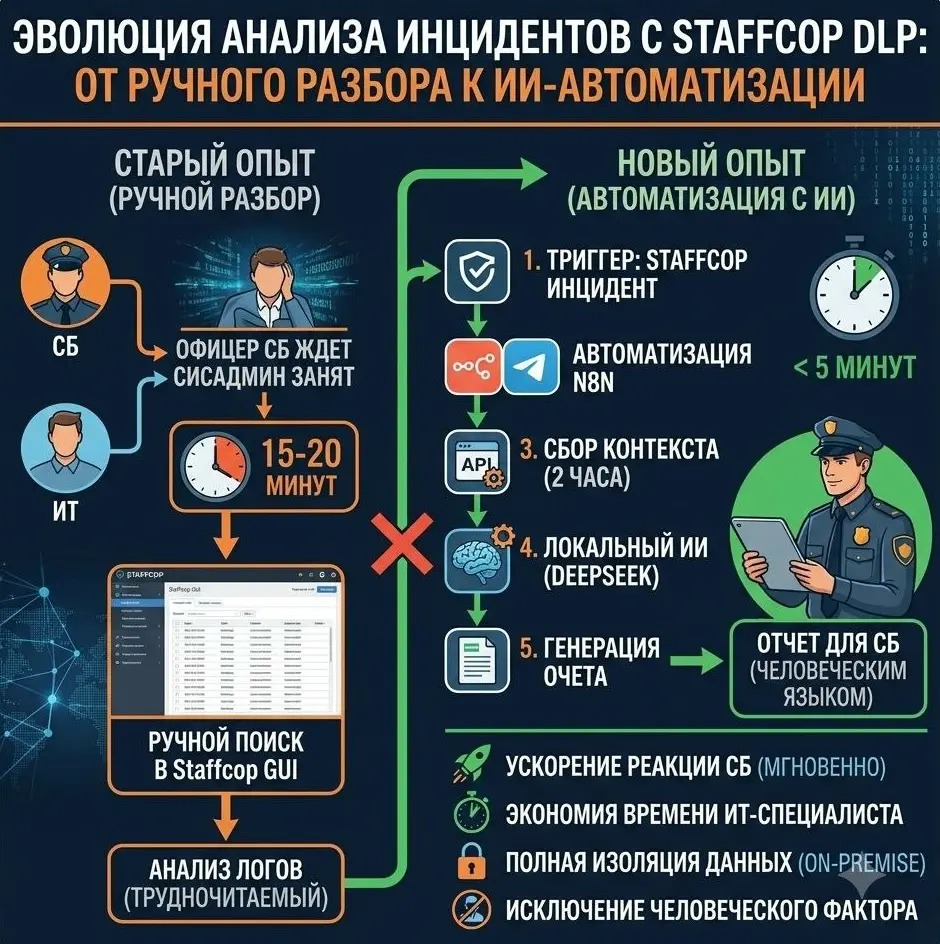
Классический сценарий: срабатывает триггер на инцидент, безопасник паникует, дергает дорогого инженера, инженер бросает плановые проекты, лезет в GUI консоли на 15–20 минут, собирает граф событий и переводит логи в связный рассказ.
Чтобы убрать узкое горлышко, мы полностью автоматизировали этот мостик внутри контура (on-premise). Архитектура решения (Zero Cloud Leakage) Триггер: Алерты DLP падают в служебный Telegram-канал инцидентов. Оркестратор: Локальный контейнер n8n внутри сети перехватывает сообщение, парсит имя пользователя, рабочую станцию и таймстемп события. Сбор контекста: По API DLP автоматически забирается выгрузка активности за 2 часа до инцидента плюс сам момент фиксации. Обработка: Лог передается в развернутый локально DeepSeek с промптом: «Расшифруй лог DLP для сотрудника службы безопасности простым языком: хронология действий пользователя за ПК, аномалии, контекст перед инцидентом». Результат: Через 3–5 минут бот присылает офицеру СБ готовую, структурированную аналитическую записку.
‼️ Что это дало бизнесу и командам Реакция СБ сократилась до 5 минут. Безопасники больше не ждут в очереди тикетов, пока освободится сисадмин. Первичная фактура на руках практически мгновенно.
Разгрузка 2–3 линии ИТ. Инженеры перестали тратить по 20 минут на каждый ложный чих или рутинный парсинг дашбордов. Время специалистов сфокусировано на архитектуре и стабильности сервисов.
Исключение человеческого фактора. ИИ беспристрастно собирает таймлайн, не пропуская фоновые процессы, параллельный запуск утилит или попытки зачистки следов.
Полная изоляция данных. Никаких внешних облачных API: связка on-premise n8n + локальная LLM гарантирует, что чувствительные логи и ПДн не покидают периметр компании.
Снижение межотраслевого трения. Пропал извечный конфликт «СБ срочно требует — ИТ не успевает». Сервис стал прозрачным self-service инструментом для смежников.
_Автоматизация связки DLP и ИИ_ — это не про модные технологии ради хайпа, а про устранение рутины на стыке подразделений. Делегируйте чтение логов локальным моделям, а людям оставьте принятие решений.
А как у вас выстроен разбор инцидентов между ИТ и безопасниками? Быстро отдаете фактуру или админы тонут в GUI?


· 20.09
Да супер. Так мы почти коллеги )? Проекты у нас очень по функционалу схожи.
Интерсено сравнить в реальных кейсах дипсик.
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён