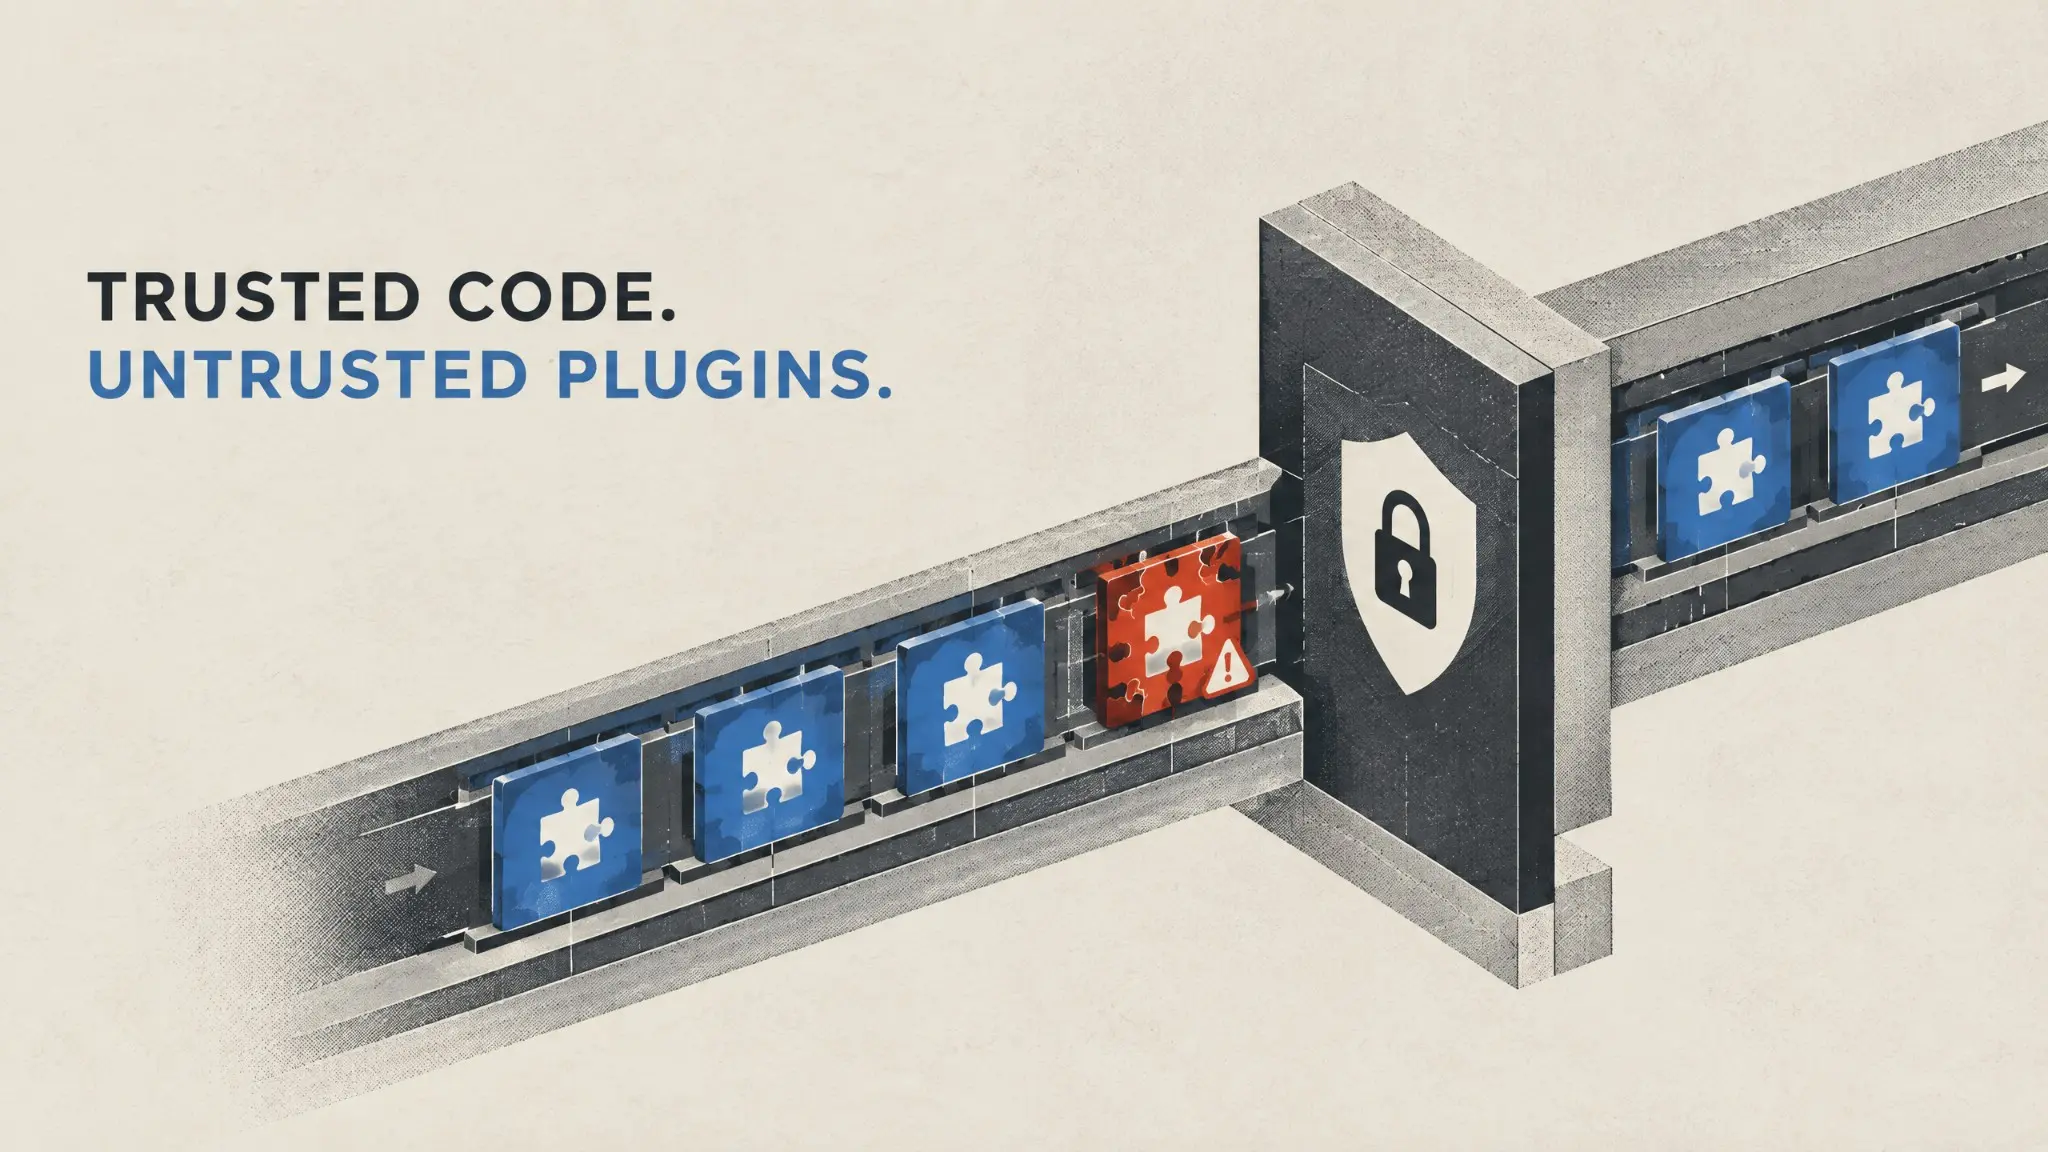
Дыра сразу в 4 главных кодинг-агентах.
Сегодня подходящий день, чтобы обсудить вопрос, который занимал меня уже несколько месяцев: что происходит, когда мы предоставляем ИИ-агентам для написания кода реальные права доступа к нашим репозиториям? Уязвимость Plugin4Shell одновременно затронула четыре крупнейших инструмента этого класса: Claude Code, Codex, GitHub Copilot и Gemini CLI. Надежный плагин незаметно подменяется вредоносным, и код выполняется без каких-либо действий со стороны пользователя. Компании Anthropic и OpenAI устранили эту проблему. Google не стала этого делать (поддержка Gemini CLI прекращена), как и Microsoft. Это не единичный баг, а повторяющийся сценарий сбоя: агенты получают доступ к файловой системе, Git и API-ключам, и практически ничто не отделяет момент, когда «агент хочет выполнить действие X», от момента, когда «агент выполняет действие X». Именно этот пробел я и стремился закрыть с помощью инструмента agent-guardrails: политика доступа «запрещено по умолчанию», обязательное подтверждение человеком любых критически важных операций, журнал аудита с маскировкой секретных данных и функция экстренной остановки (kill switch) на случай сбоя. Проект с открытым исходным кодом, покрытый 84 тестами. Если вы используете ИИ-агентов для написания кода в реальных рабочих средах (продакшене) или разрабатываете собственные решения — буду рад обменяться опытом.