



Не бесите пользователя еще на входе
За окном уже 2026 год, но до сих пор встречаются сайты, где OTP-код приходится вводить руками.
Для тех, кто не знает: OTP — это One-Time Password, или одноразовый пароль. Тот самый код из SMS, который у вас так любят спрашивать мошенники.
Сам паттерн OTP давно знаком пользователям и вопросов обычно не вызывает. А вот необходимость вручную переписывать код — лишнее действие, которое удлиняет авторизацию на 1–2 секунды.
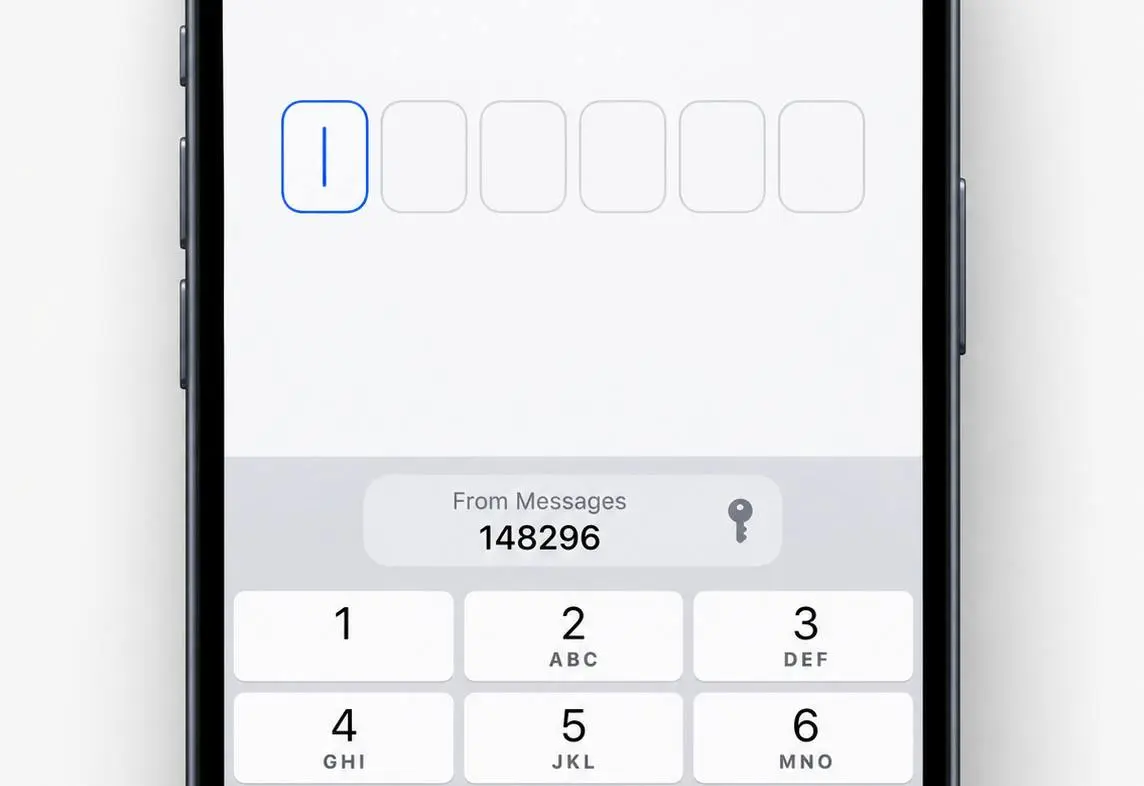
И от него довольно легко избавиться. Достаточно добавить к инпуту несколько атрибутов:
type=“text” inputmode=“numeric” autocomplete=“one-time-code”
После этого браузер сможет предложить пользователю код из сообщения и подставить его автоматически.




· 21.09
Если из сообщения то ок. А если из приложения то не прокатит.
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён
· 22.09
Да, здесь нужно бизнесу понимать, что есть экономия на смсках, а есть лояльность пользователей за удобство) и смотреть, что выгодно конкретно в их случае
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
ответ удалён