


Семантическая малварь меняет правила обнаружения
Семантические импланты меняют правила выявления вредоносной активности. Когда она переносится на уровень инструкций ИИ-агента, то разработка детектов и индикаторы компрометации должны перенестись на уровень анализа смысла.
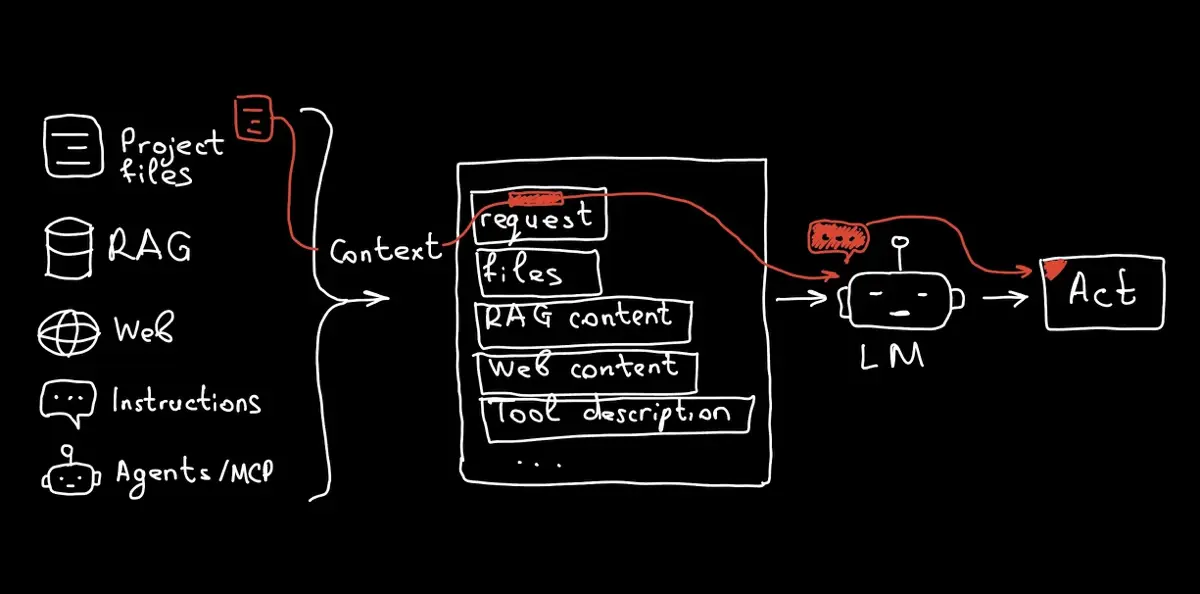
На этом уровне малварь может быть просто текстом. Как Brainworm, который целиком помещался в файл с инструкциями для агента CLAUDE.md, после чего coding-агенты сами запускали нужные инструменты и подключались к вредоносным серверам и запускали нужные инструменты. Нет ни бинаря, ни шеллкода. Нет привычных артефактов. Что искать?
Когда одна и та же инструкция для агента может быть легитимной в одном контексте и приводить к утечке в другом, то старые сигнатуры для обнаружения ненадежны. Как искать?
Придется разобраться с новой поверхностью для детектов: ИИ сессией и ее контекстом. Научиться втдеть и оценивать, что попало в контекст модели, как это повлияло на ее решение, и к какому эффекту в операционной системе это привело.
//ссылки в комментариях




· 5 ч
https://t.me/makrushin/538
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён