


Не нужен безопасник за 150к, чтобы сохранять лиды и маржу
DLP без раздувания ФОТ. В сегменте 20–100 FTE при резке костов часто отказываются от контроля данных, считая ИБ дорогим атрибутом enterprise-корпораций. Это опасная иллюзия. Если крупная корпорация переживет утечку базы, то для торговой компании увод одного стратегического клиента менеджером в личный карман — это прямая потеря операционной прибыли.
При этом нанимать in-house офицера безопасности с рыночным чеком от 150 000 ₽ / месяц экономически неоправданно: в компании просто нет объема задач на полный рабочий день.
Единственный штатный сисадмин или приходящий аутсорс закрыть этот пробел тоже не могут: нет профильной насмотренности по DLP-политикам, зато есть естественный конфликт интересов внутри коллектива.
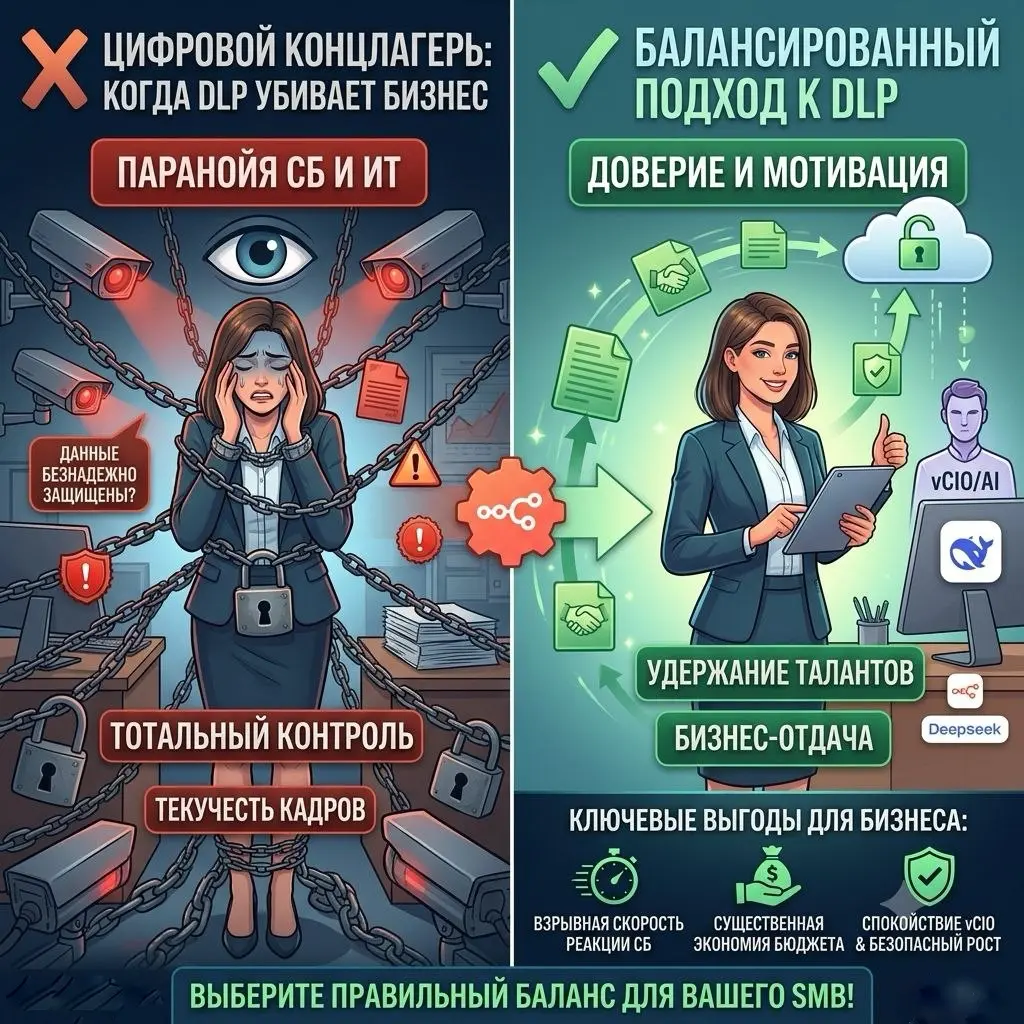
Архитектурная альтернатива: vCIO + точечный мониторинг + On-Premise LLM Точечный фокус вместо «коврового» покрытия: Вместо покупки лицензий на все 50–70 сотрудников контур строится вокруг 11 критических хостов — 8 сейлзов и 3 закупщиков. Риск отката или слива клиентской базы локализуется именно здесь.
Экспертиза vCIO: Виртуальный директор по ИТ проектирует политики компрометации, настраивает триггеры и исключает человеческий фактор сговора внутри команды.
Оркестрация инцидентов (n8n): При фиксации аномалии (массовая выгрузка CRM, передача закрытых спецификаций, паттерны неформальных расчетов в мессенджерах) автоматический пайплайн аккумулирует контекст за 2 часа до события.
Локальный ИИ без внешних утечек: Развернутая внутри контура нейросеть за секунды преобразует машинные логи в четкую аналитическую записку на русском языке.
💫 Владелец бизнеса получает объективную фактуру в Telegram в течение 5 минут с момента фиксации аномалии. Это сохраняет реакцию в моменте, защищает выручку от недобросовестных сотрудников и исключает многомиллионные годовые расходы на раздутый штат безопасности.


· 13 мин
А что мешает с личного мобильного устройства сфотографировать все необходимые данные на экране и передать через личный мессенджер? Что будет защищать бумажные носители, которые хранятся тоннами и не уничтожаются должным образом? Кто разработает, внедрит и будет контролировать соблюдение политики информационной безопасности? Устройством с агентом пользуется 3е лицо в результате компрометации учётной записи, несанкционированного удаленного подключения. Как быть, кто ответит? Складывается впечатление, что главным условием для того, чтобы система могла выполнять свою функцию является необходимость найма на критические роли исключительно кретинов.
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён