


Вышла моя статья в «Открытых системах»
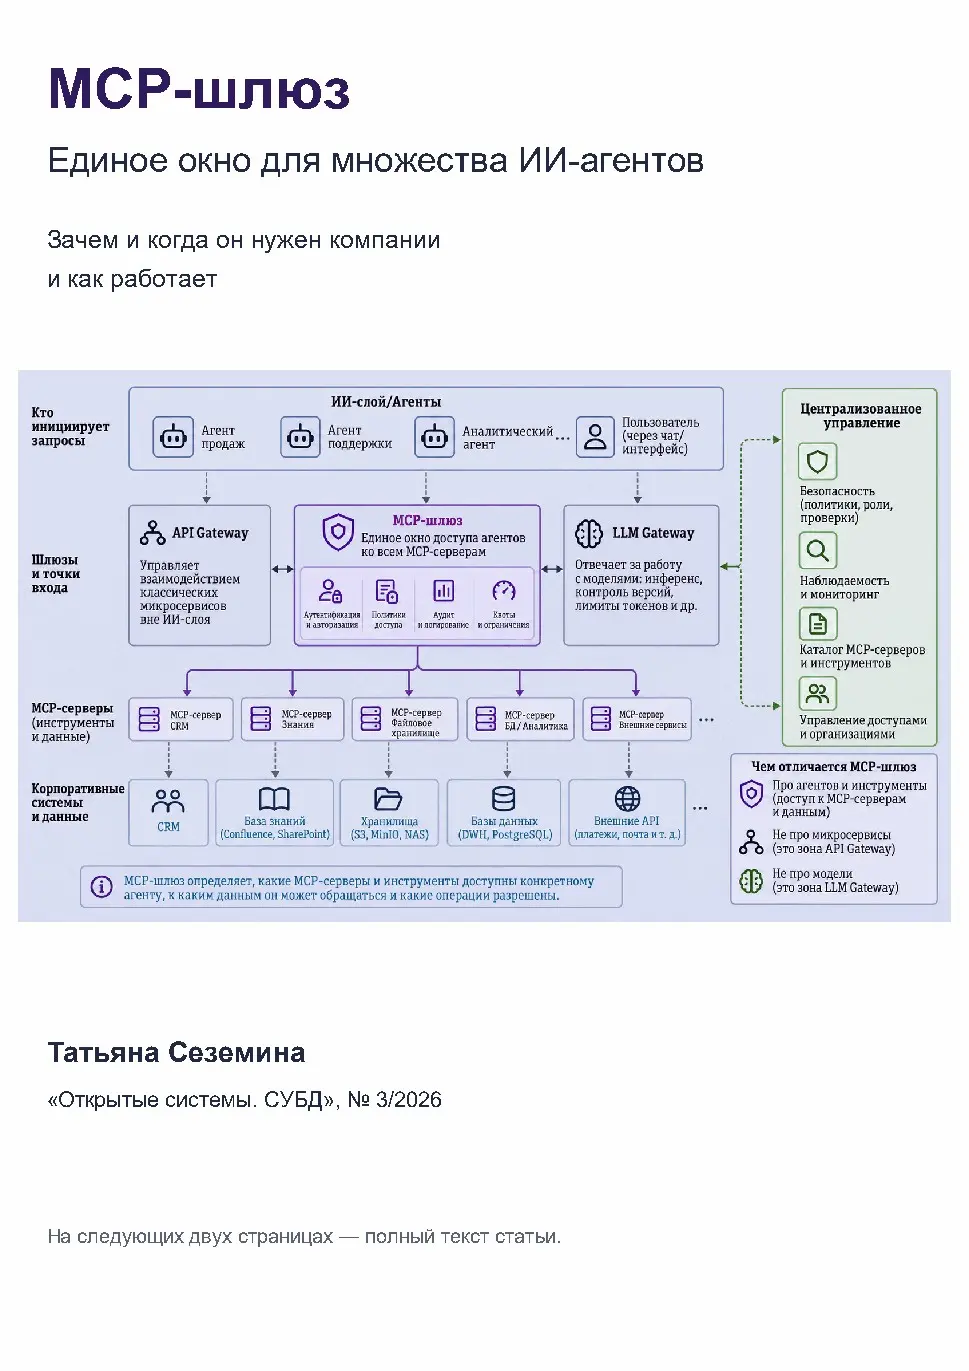
О том, зачем и когда компании нужен MCP-шлюз для ИИ-агентов и как он работает.
Пока агентов и систем, к которым они подключаются, немного, всё можно настроить вручную. Но постепенно агентов становится больше, инструментов тоже — и за всеми этими связями уже сложно уследить.
Какой агент может обращаться к базе знаний, а какой — менять данные в CRM? От чьего имени он действует? И как потом понять, что именно он сделал, если что-то пошло не так?
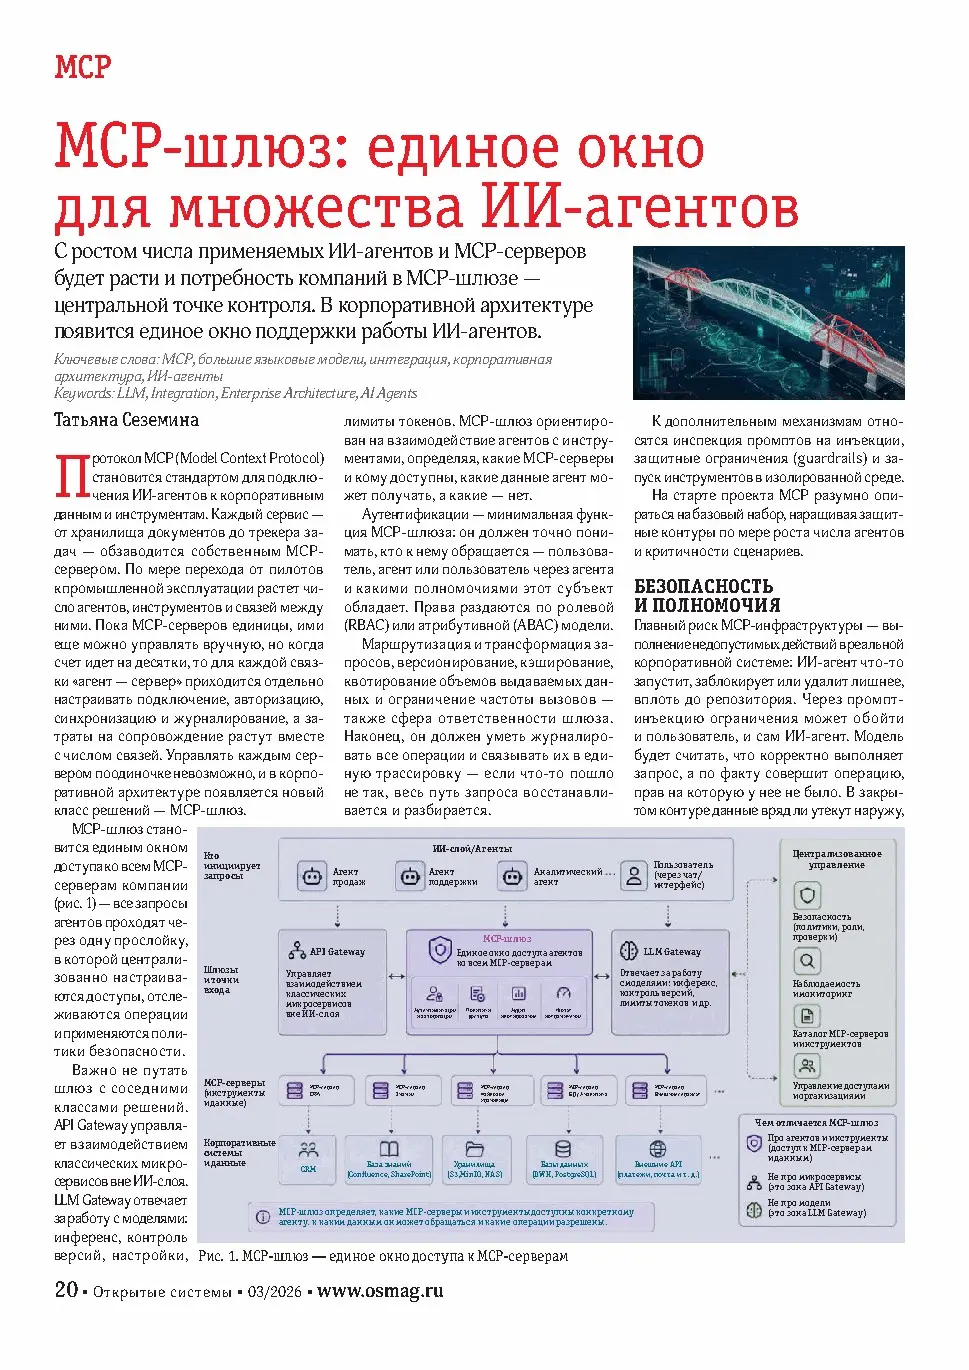
MCP-шлюз позволяет управлять всем этим в одном месте: задавать права и ограничения, подключать инструменты и отслеживать действия агентов.
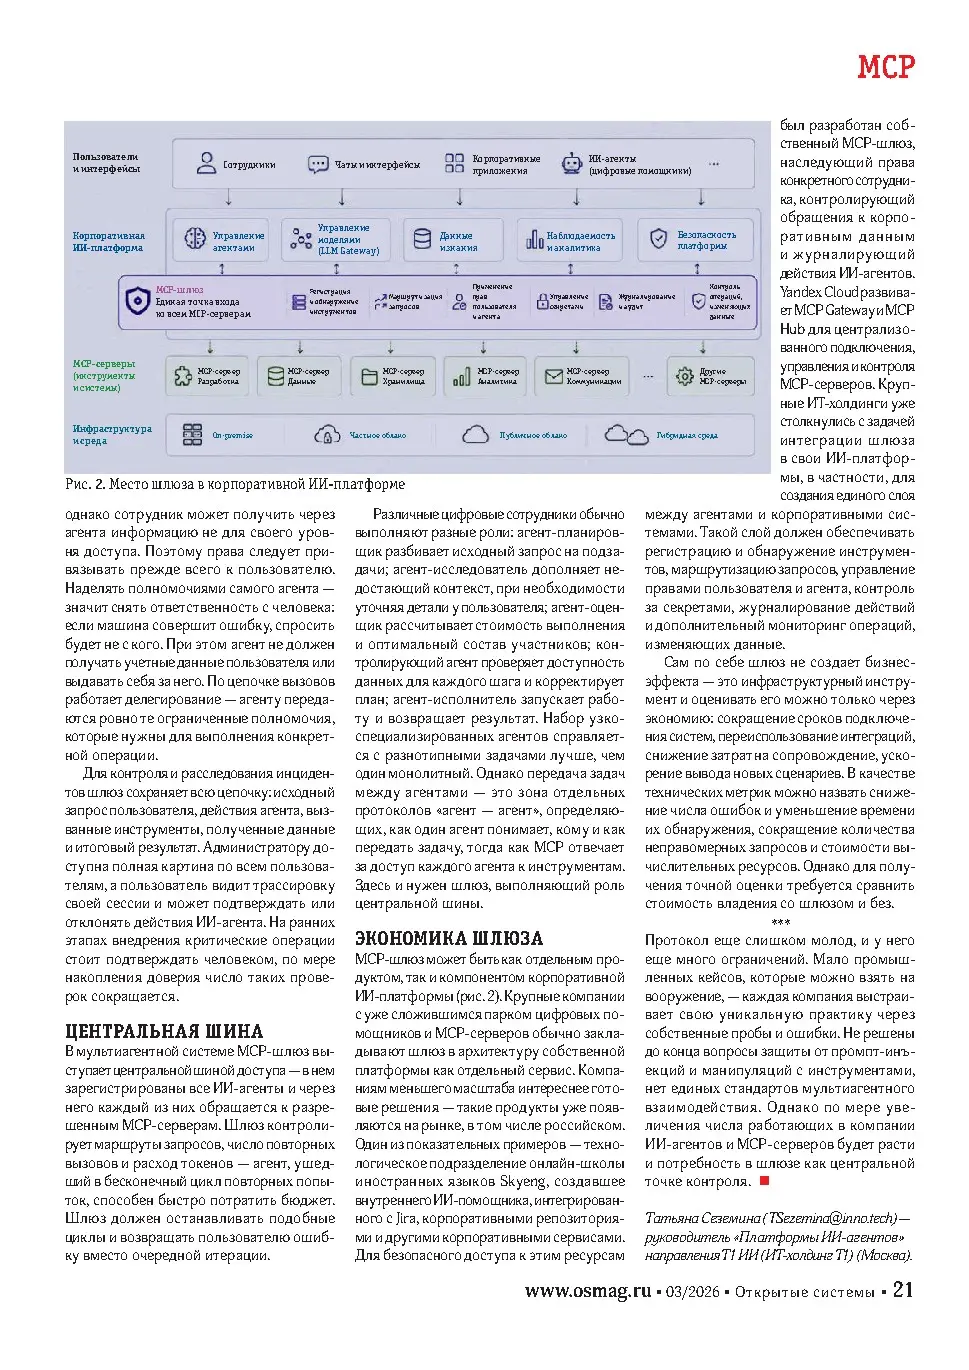
Для меня здесь особенно важен вопрос доступа. Если сотрудник не может посмотреть какие-то данные напрямую, он не должен получать их через агента. А самому агенту нужны ровно те полномочия, которые требуются для задачи. Возможность подтвердить критическое действие человеком тоже стоит предусмотреть.
В статье разбираю, где шлюзу место в корпоративной ИИ-платформе, чем он отличается от API Gateway и LLM Gateway и когда имеет смысл его внедрять.
И, конечно, как понять, что от него есть польза. Стало ли быстрее подключать новые системы? Можно ли повторно использовать уже готовые интеграции? Меньше ли времени и денег уходит на сопровождение? По этим изменениям и стоит оценивать результат.
Прикрепляю схему и статью: сначала схема, дальше — полный текст на двух страницах 🙂
Статья на сайте «Открытых систем»: https://lnkd.in/esYqfjjB
#MCP #ИИагенты #КорпоративныйИИ #ИТархитектура #ОткрытыеСистемы


· 1 ч
избавьтесь от перехода на linkedin
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён