



запуск проекта: SBOM SCA Auditor

запуск проекта
·
сентябрь 2026
Около месяца я ничего не писал и пожалуй пришло время раскрыть одну из причин — анонс нового проекта в области cybersec: SBOM SCA Auditor.
Смена привычных задач всегда оказывается одним из лучших способов прокачать хард скиллы. Когда работаешь примерно с одинаковым стеком и процессами, многие вещи становятся рутиной.
Раньше анализ зависимостей у меня примерно в 95% случаев сводился к Gradle-сборке, а оставшиеся 5% к уже существующим lock-файлам. Процесс был понятный и отработанный.
Но недавно я столкнулся с совершенно другим набором проектов: где-то современный стек, где-то легаси которому больше 10 лет, а где-то практически чистый вайбкодинг)
И тут мой привычный подход перестал работать. Появилась вполне конкретная проблема: как автоматически понять, из чего на самом деле состоит неизвестный проект, построить его реальные транзитивные зависимости и затем нормально провести SCA?
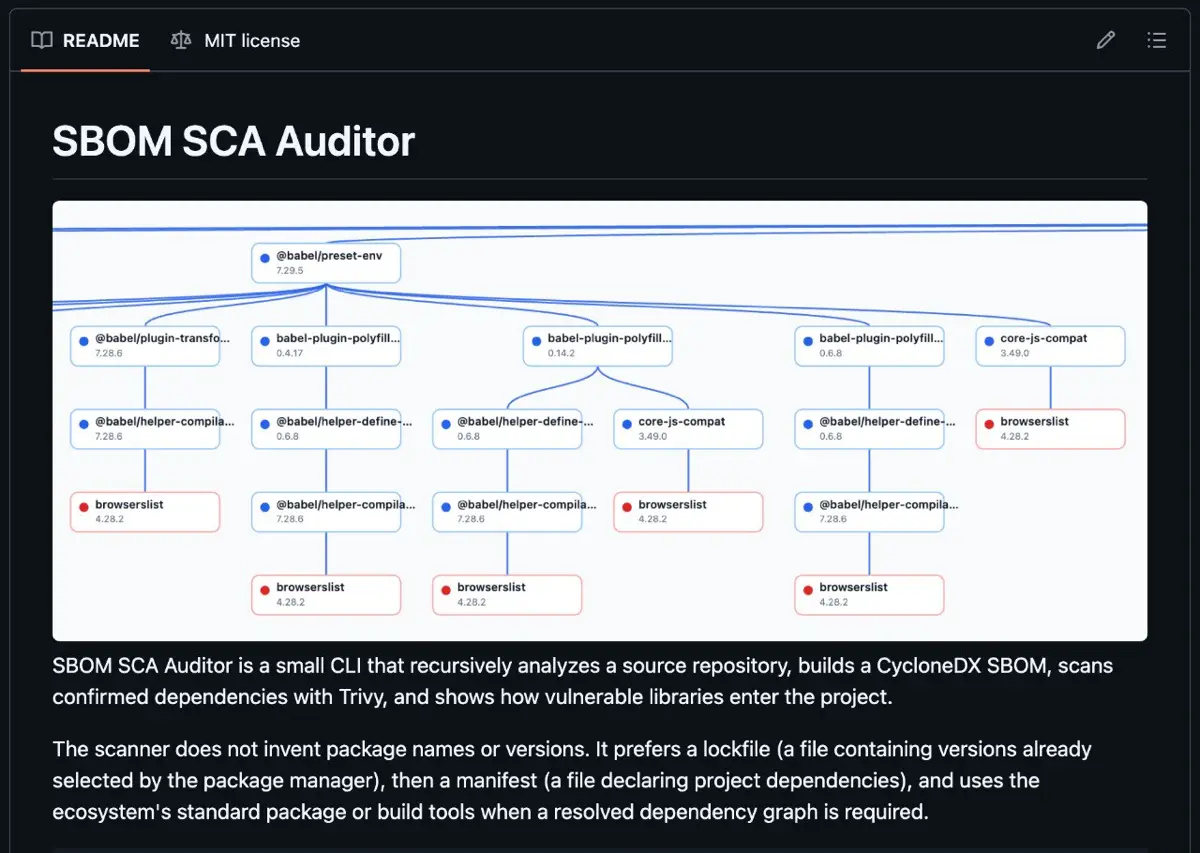
Так появился SBOM SCA Auditor. Он появился из необходимости автоматизировать разбор кодовой базы.
Он делает: → рекурсивно исследует репозиторий и определяет используемые экосистемы и dependency-файлы; → использует lockfile там, где он есть, а при необходимости запускает штатные инструменты экосистемы: Gradle, Maven, pip, dotnet, Go modules, Conan, vcpkg и другие; → строит граф прямых и транзитивных зависимостей с существующими уязвимостями.
Сейчас поддерживаются Python, Java/Kotlin с Gradle и Maven, .NET, Go, C/C++ через Conan и vcpkg, а также Node.js, Rust и PHP.
Запуск предусмотрен для macOS, Debian/Ubuntu и через Docker, поэтому инструмент можно достаточно удобно использовать в разных окружениях.
Проект open-source под MIT, поэтому буду рад звёздочкам и мнению после использования :)
GitHub: https://github.com/eZer-Net/sbom-sca-auditor
#cybersecurity #appsec #devsecops #sca #sbom #opensource #trivy #softwaresecurity


