Роутер за 5 тысяч открыл дверь в сеть компании
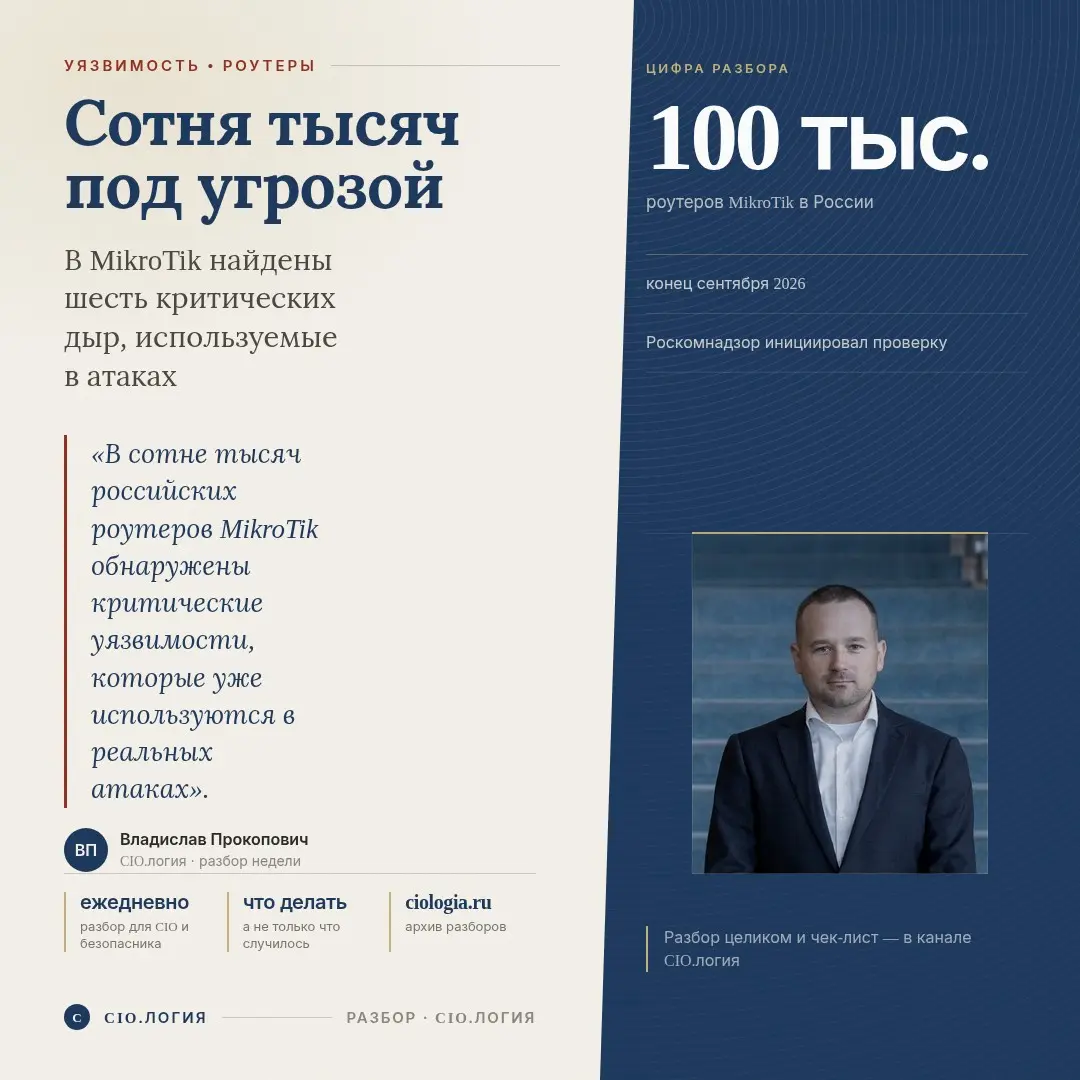
В конце сентября 2026 года ГРЧЦ при Роскомнадзоре попросил операторов проверить роутеры MikroTik: в их RouterOS нашли шесть уязвимостей, которые уже используют в реальных атаках. Звучит как проблема операторов связи. Но MikroTik стоит и в офисах малого бизнеса: его ставят по совету знакомого админа, настраивают один раз и забывают. Обновлений никто не ждёт, потому что «работает же». Чем это грозит бизнесу Через взломанный роутер проходит весь трафик офиса. Злоумышленник видит, куда ходят сотрудники, может подменить сайт банка или перебросить вашу сеть в чужую атаку. Итог понятен без техники: утёкшие пароли, простой на день-два и разбирательства с клиентами. Сам факт взлома владелец обычно узнаёт последним. Что сделать на этой неделе 1. Выяснить, какой роутер стоит в офисе, и посмотреть версию RouterOS. Если её никто не обновлял с момента установки, это уже повод действовать. 2. Установить актуальную версию прошивки. На рабочем железе это занимает около получаса, лучше вне рабочего времени. 3. Закрыть удалённое управление из интернета: панель администратора не должна быть видна снаружи. 4. Сменить пароль администратора, если он стандартный или совпадает с другими. 5. Назначить человека, который раз в квартал проверяет обновления, иначе через год всё вернётся к исходному. Что изменится, когда это сделано • Было: роутер с известной дырой и открытой панелью. Стало: уязвимость закрыта, панель снаружи не видна. • Было: никто не знает, что за прошивка стоит. Стало: версия известна, проверка раз в квартал закреплена за конкретным человеком. • Было: узнаёте о взломе по последствиям. Стало: точка входа в офисную сеть закрыта. Такое я уже делал сам. Для группы компаний спецтехники и курортного комплекса я разбирал сетевую инфраструктуру, которая росла без плана: к 2024 году там было 12 узлов связи, оборудование разных поколений и вендоров и устаревший беспроводной сегмент. Я написал техническое задание на 69 объектов и 5 подсистем и заложил в него 8 квалификационных требований к подрядчику. Это дало фильтр от случайных исполнителей и единые правила подключения новых объектов. Кадры проекта приложены к посту: там видно, как выглядит порядок в сети, которая продолжает расти. Вывод простой: опасны не сами дыры, а роутеры, за которыми никто не следит. Кто в вашей компании отвечает за обновление сетевого оборудования и когда это делали в последний раз? #ИнформационнаяБезопасность #MikroTik Полный разбор с деталями кейса → Бесплатный аудит безопасности Сколько стоит взлом Канал в Telegram Канал в MAX