ИИ над данными: сначала доступы, потом ИИ
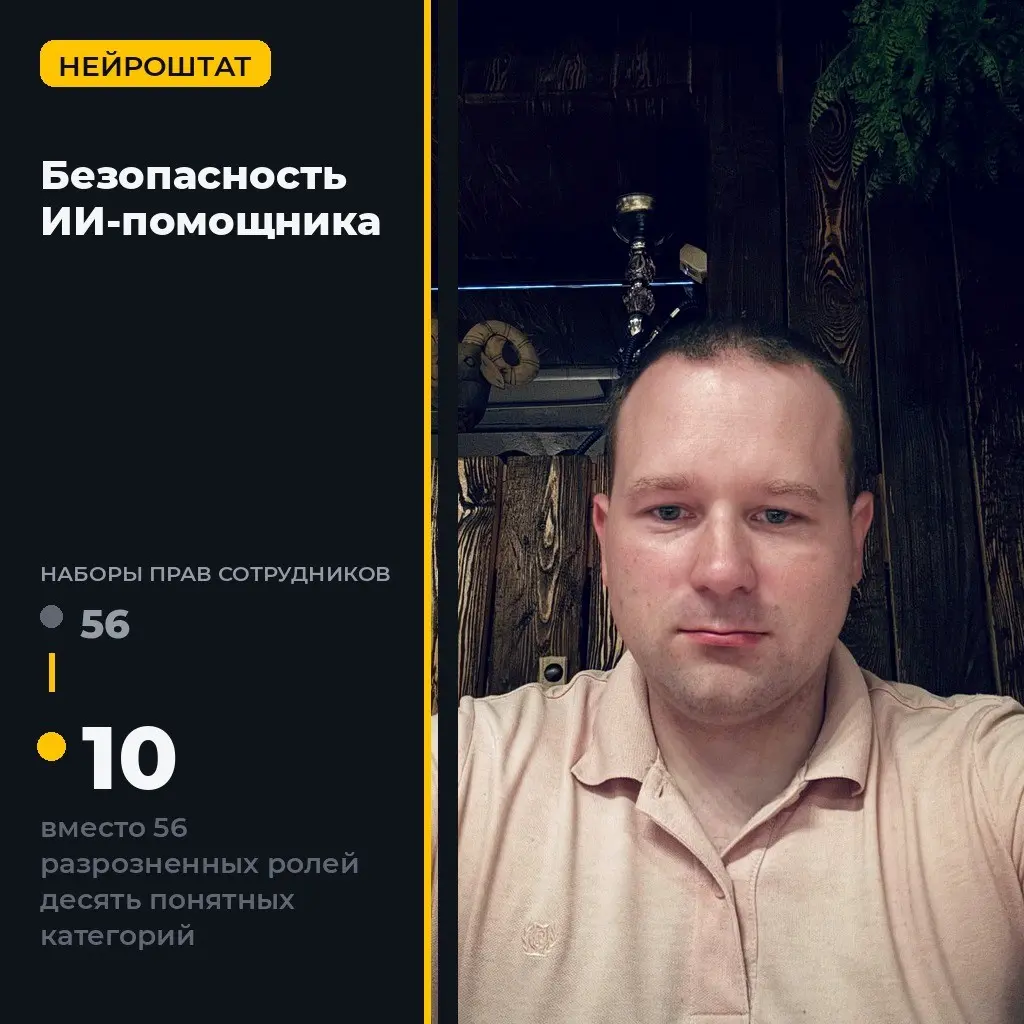
Агент читает 13 баз и отвечает на русском. Раньше зарплату коллеги защищал доступ в бухгалтерию, теперь хватает вопроса. Это реальный проект, который я выполнил лично для группы компаний. Название не раскрываю, но логика такая: ИИ над корпоративными данными — это сначала проект по управлению доступом, и только потом про ИИ. Барьеры, которые держались сами собой, схлопываются. Раньше, чтобы узнать чужую зарплату, нужно было попасть в бухгалтерию. Теперь достаточно задать вопрос агенту. Поэтому защита не может быть одной галочкой: каждый слой закрывает свой класс риска. Что я построил • ролевую модель с понятными наборами прав • запреты на уровне кода, а не просьбы в промпте • детектор опасных обращений • контур контроля стоимости запросов • журнал аудита всех действий • разделение технических учётных записей Было → стало • утечки персональных данных через ИИ-контур: риск был открыт, теперь ни одного случая • кадровые и бухгалтерские базы: закрыты для всех ролей, фактический доступ не расширился • наборы прав сотрудников: 56 → 10 • стоимость обращения: из непредсказуемой стала понятной, порядка 3 долларов за 50 содержательных запросов Честно: не всё в этой схеме закрыто, часть рисков остаётся и требует постоянного контроля. Но главный вывод простой: прежде чем давать ИИ ключи от баз, наведите порядок в правах. Какой из слоёв защиты вы бы проверили в своей компании первым? Полный разбор с деталями кейса → Кейсы: как бизнес зарабатывает на ИИ-агентах НейроШтат — внедрение ИИ-агентов Канал в Telegram Канал в MAX