Один «apt install» — и в сборке чужой код
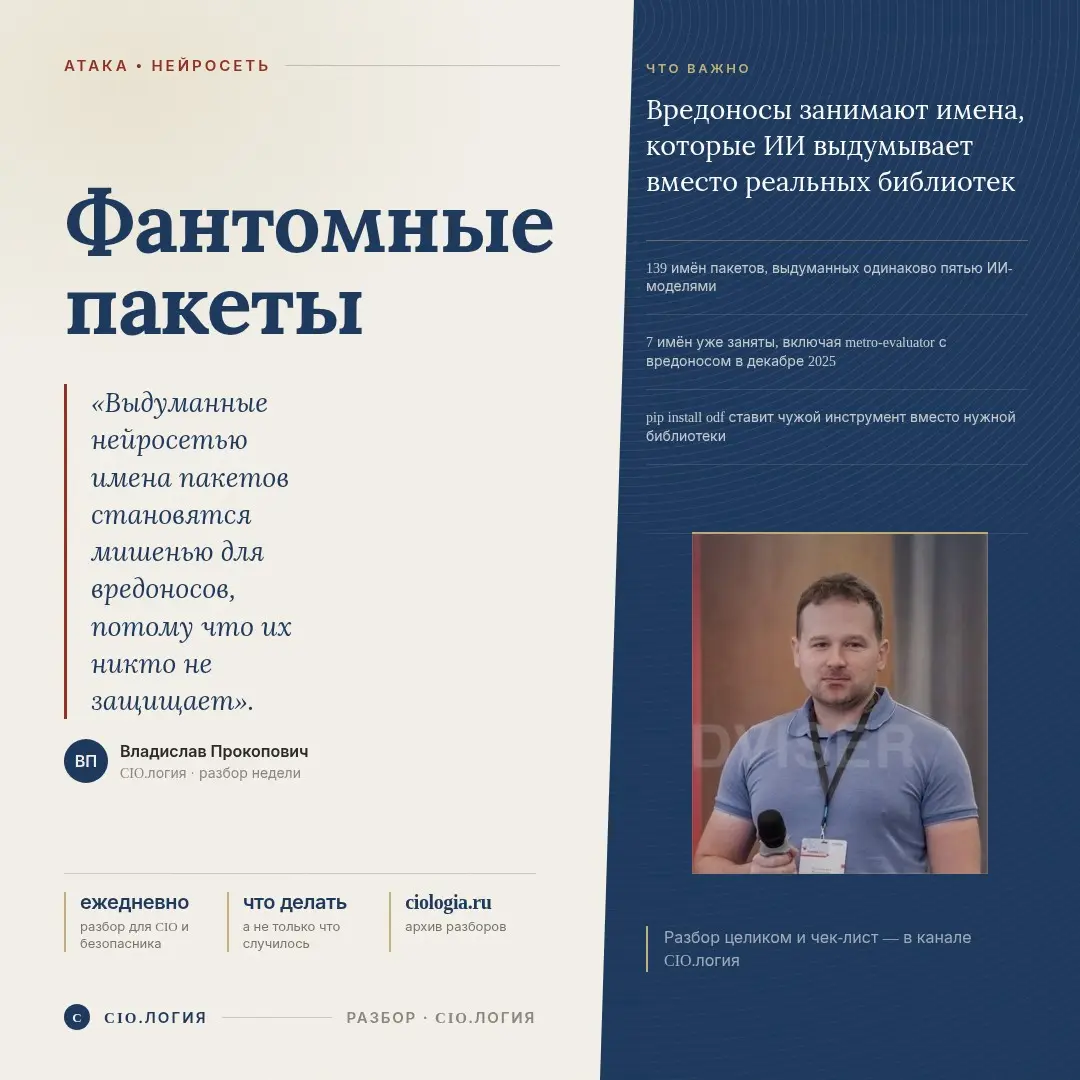
Из 139 имён пакетов, которые пять нейросетей выдумывают одинаково, 7 уже заняты. Под одним из них лежал вредонос. Разбирали с владельцем небольшой студии, как его разработчики пишут код с помощью ИИ-ассистентов. Спросил: «Кто проверяет, что нейросеть советует поставить?» Пауза. Пока никто. А риск вполне осязаемый. Как выдуманное имя превращается в дыру Нейросеть иногда советует установить библиотеку, которой не существует. Раньше это просто ломало сборку. Теперь реестры PyPI и npm открыты для всех: если имя свободно, его может занять кто угодно. И положить туда что угодно. Исследователь взял 139 имён, которые выдумывают сразу пять свежих моделей, и 22 сентября сверил с живыми реестрами. Занято 7 из 139. Под одним из них, metro-evaluator, в декабре 2025 года лежал вредоносный код: npm снял его через пять дней. Остальные шесть заняли чужие настоящие проекты, заглушка владельца бренда и пустой пакет в 53 байта, появившийся после раскрытия списка 30 апреля 2026 года. Что это значит для бизнеса: команда ставит пакет «по совету ИИ», а получает чужой код у себя на сервере или в сборке. Это доступы, исходники и клиентские данные. Что делать, чтобы закрыть дыру 1. Перед установкой любого незнакомого пакета проверять, что он существует, кто автор, сколько ему лет и скачиваний. Было: ставим, что подсказали. Стало: на каждый новый пакет уходит минута, а выдуманные и свежие пустышки отсеиваются сразу. 2. Завести список разрешённых зависимостей и зафиксировать версии файлом блокировки. Было: любая сборка тянет то, что лежит в реестре сегодня. Стало: подмена имени или версии не попадёт в проект молча. 3. Собирать на отдельной машине без доступа к рабочим секретам и базам. Было: вредонос при сборке видит всё. Стало: даже если пакет проскочил, красть ему нечего. 4. Вынести установку новых зависимостей на согласование одним ответственным. Было: каждый разработчик решает сам. Стало: появляется человек и журнал, по которому видно, что и когда добавили. Вывод простой: нейросеть помогает писать код быстрее, но её советы по зависимостям нельзя принимать на веру. Любое чужое имя в проекте нужно проверять так же, как нового подрядчика. А у вас кто-нибудь сверяет пакеты, которые ИИ-ассистент советует поставить? Полный разбор с деталями кейса → Бесплатный аудит безопасности Сколько стоит взлом Канал в Telegram Канал в MAX