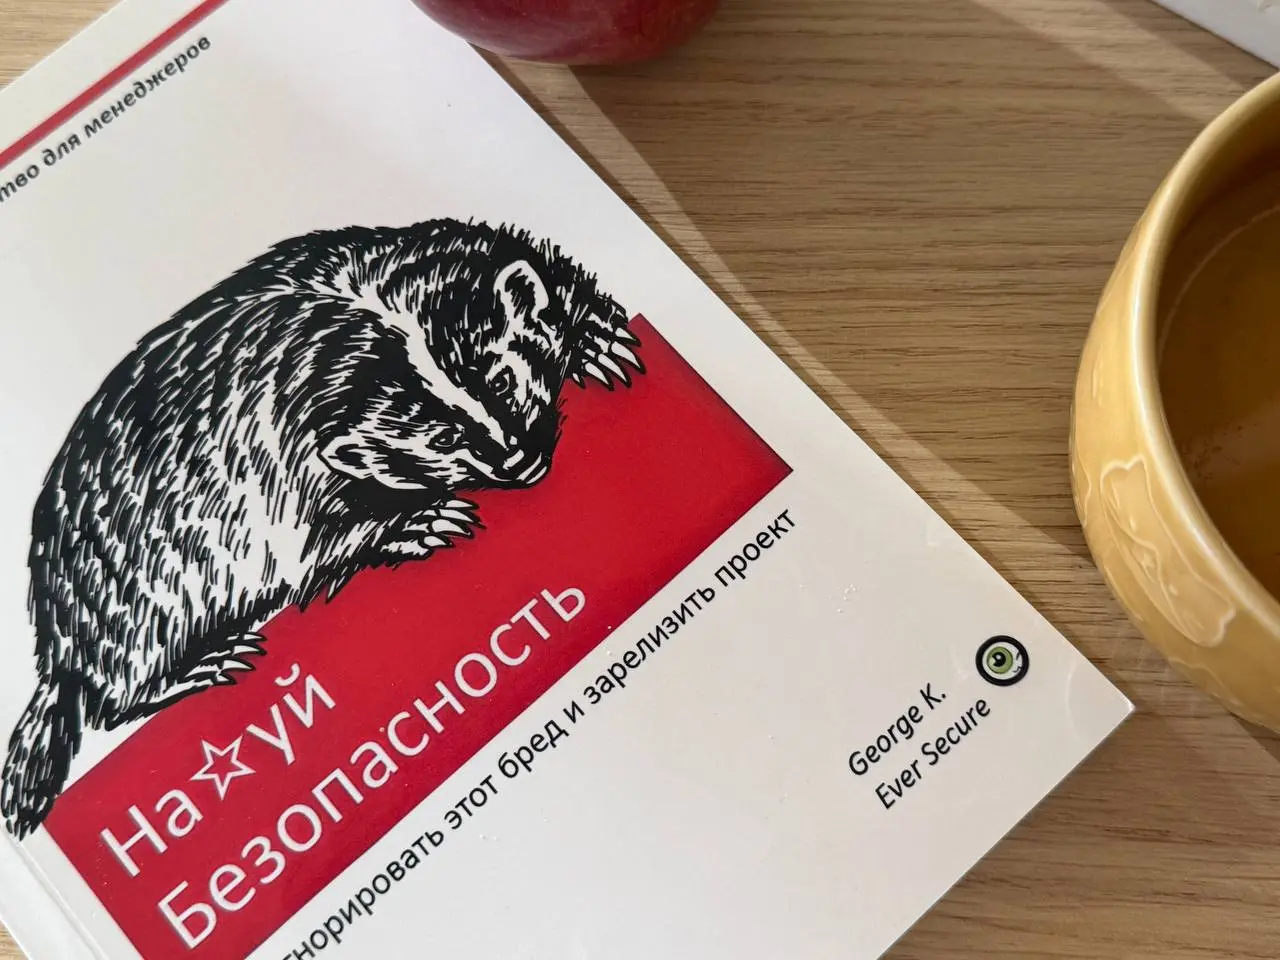
Отзыв на книгу «Нах*й безопасность»
Спойлер: мне понравилось, всем советую!
Отлично подойдёт тем, кто только поверхностно знаком с терминологией безопасников и хочет немного погрузиться в эту тему без скучных лекций и заумных объяснений. Автор в ироничном тоне проведёт вас сквозь дебри терминов, познакомит с типичными проблемами разработки и покажет, что бывает, когда безопасность приносится в жертву быстрому релизу.
Книга написана в духе «Вредных советов»: автор с совершенно серьёзным видом предлагает делать всё то, за что в нормальной компании можно получить по шапке от безопасников. И именно в этом её прелесть.
Однако есть один момент, который меня немного смутил. Ироничный тон периодически переплетается с серьёзным, причём переходы не всегда очевидны. В какой-то момент перестаёшь понимать: а совет, который тебе сейчас дают, действительно вредный или автор уже перешёл к чему-то полезному? Особенно это может сбить с толку читателя, который ещё не очень хорошо разбирается в информационной безопасности.
С другой стороны, возможно, в этом и есть особая прелесть книги: приходится не просто читать, а иногда включать голову и самостоятельно разбираться, где заканчивается шутка и начинается реальная практика.
В общем, отличный способ познакомиться с миром ИБ через юмор, абсурд и узнаваемые ситуации из разработки. Читается легко, местами заставляет посмеяться, а местами — задуматься.
Рекомендую, особенно тем, кто хоть раз слышал фразу «да пох, и так сойдет!».