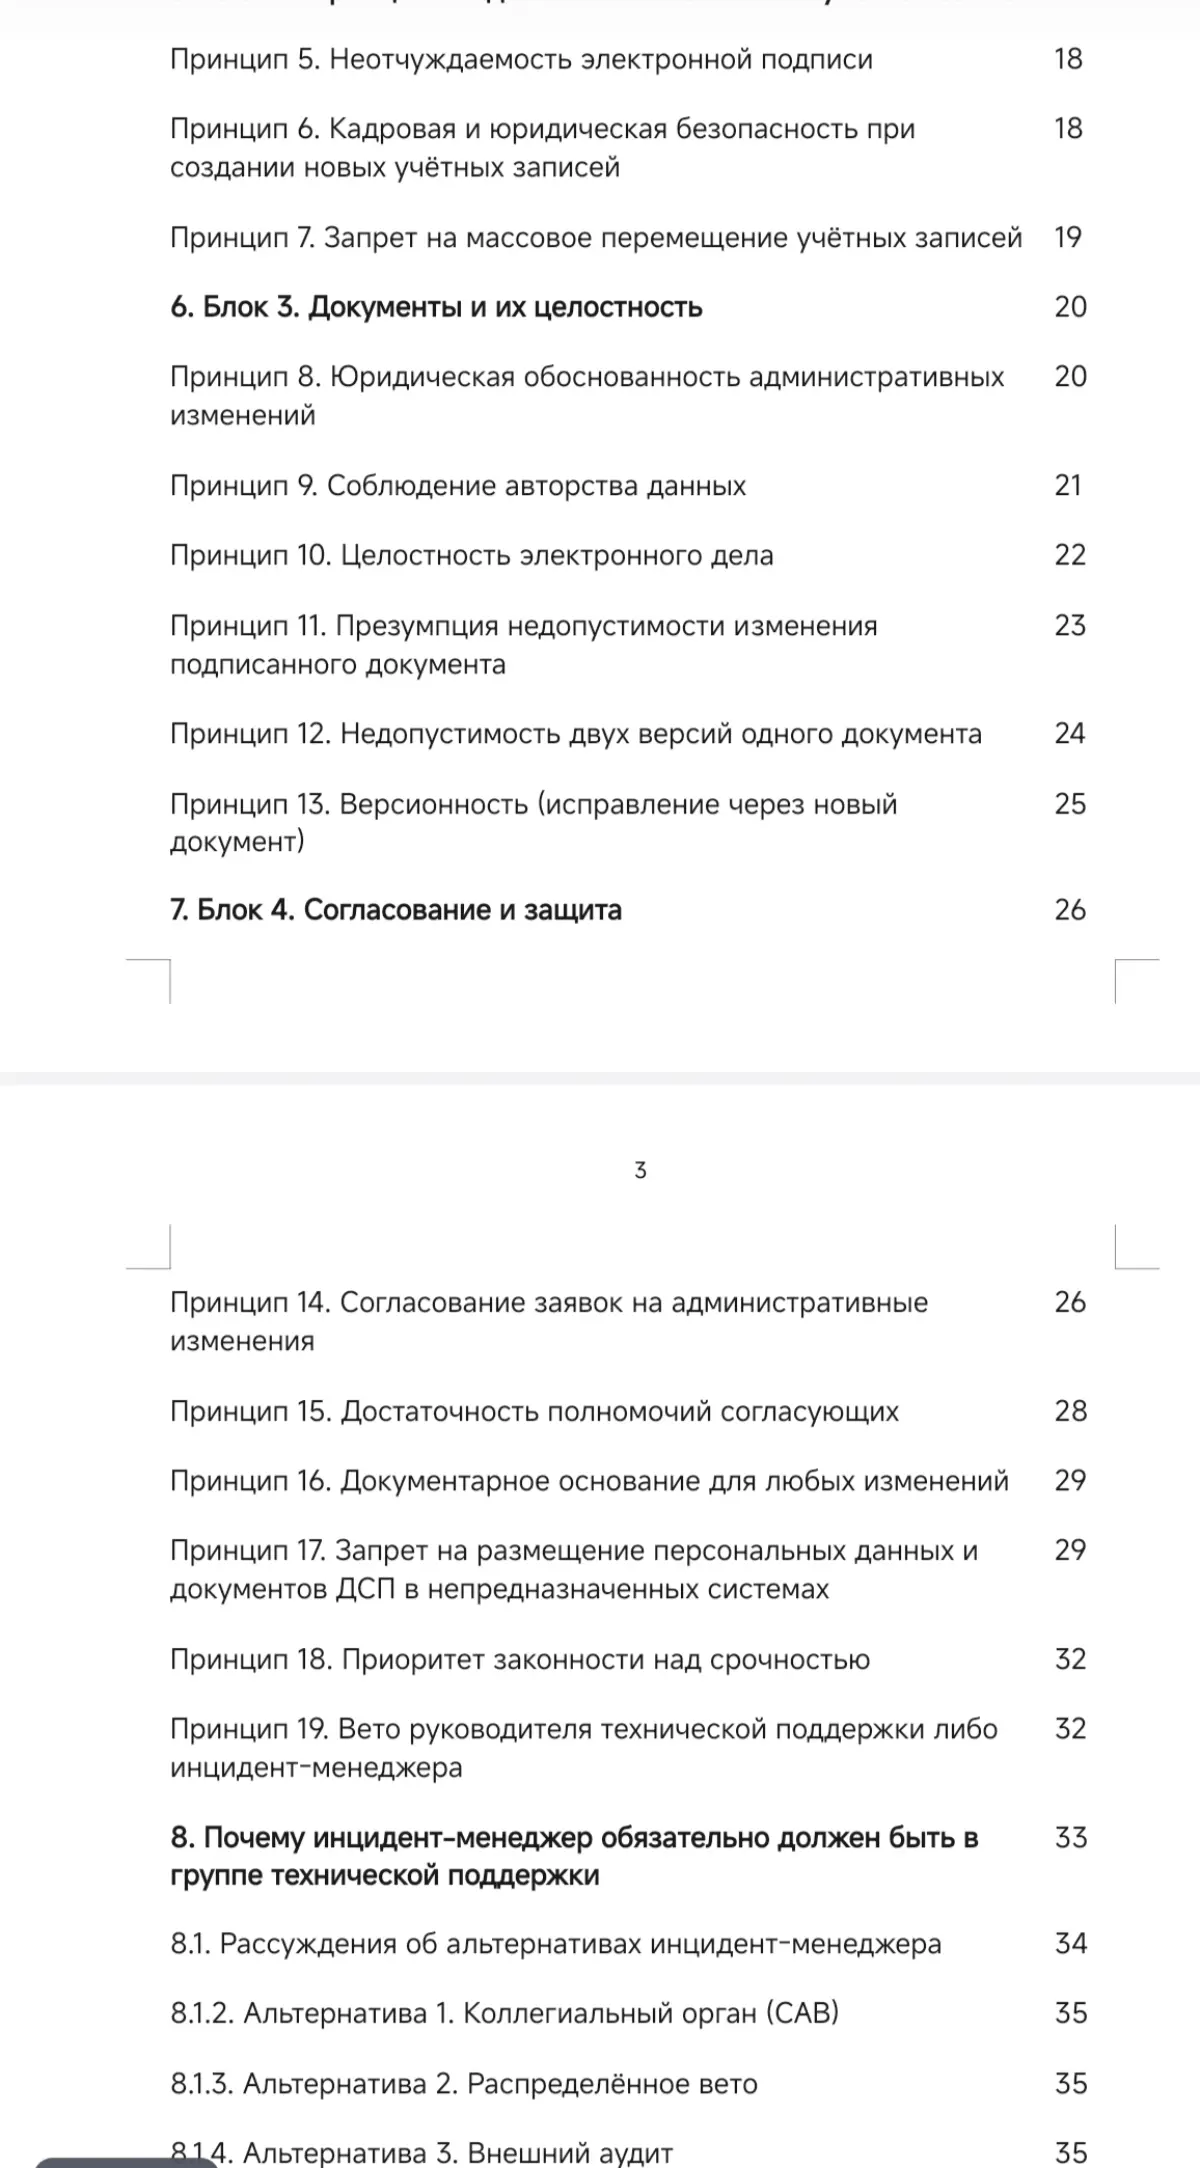
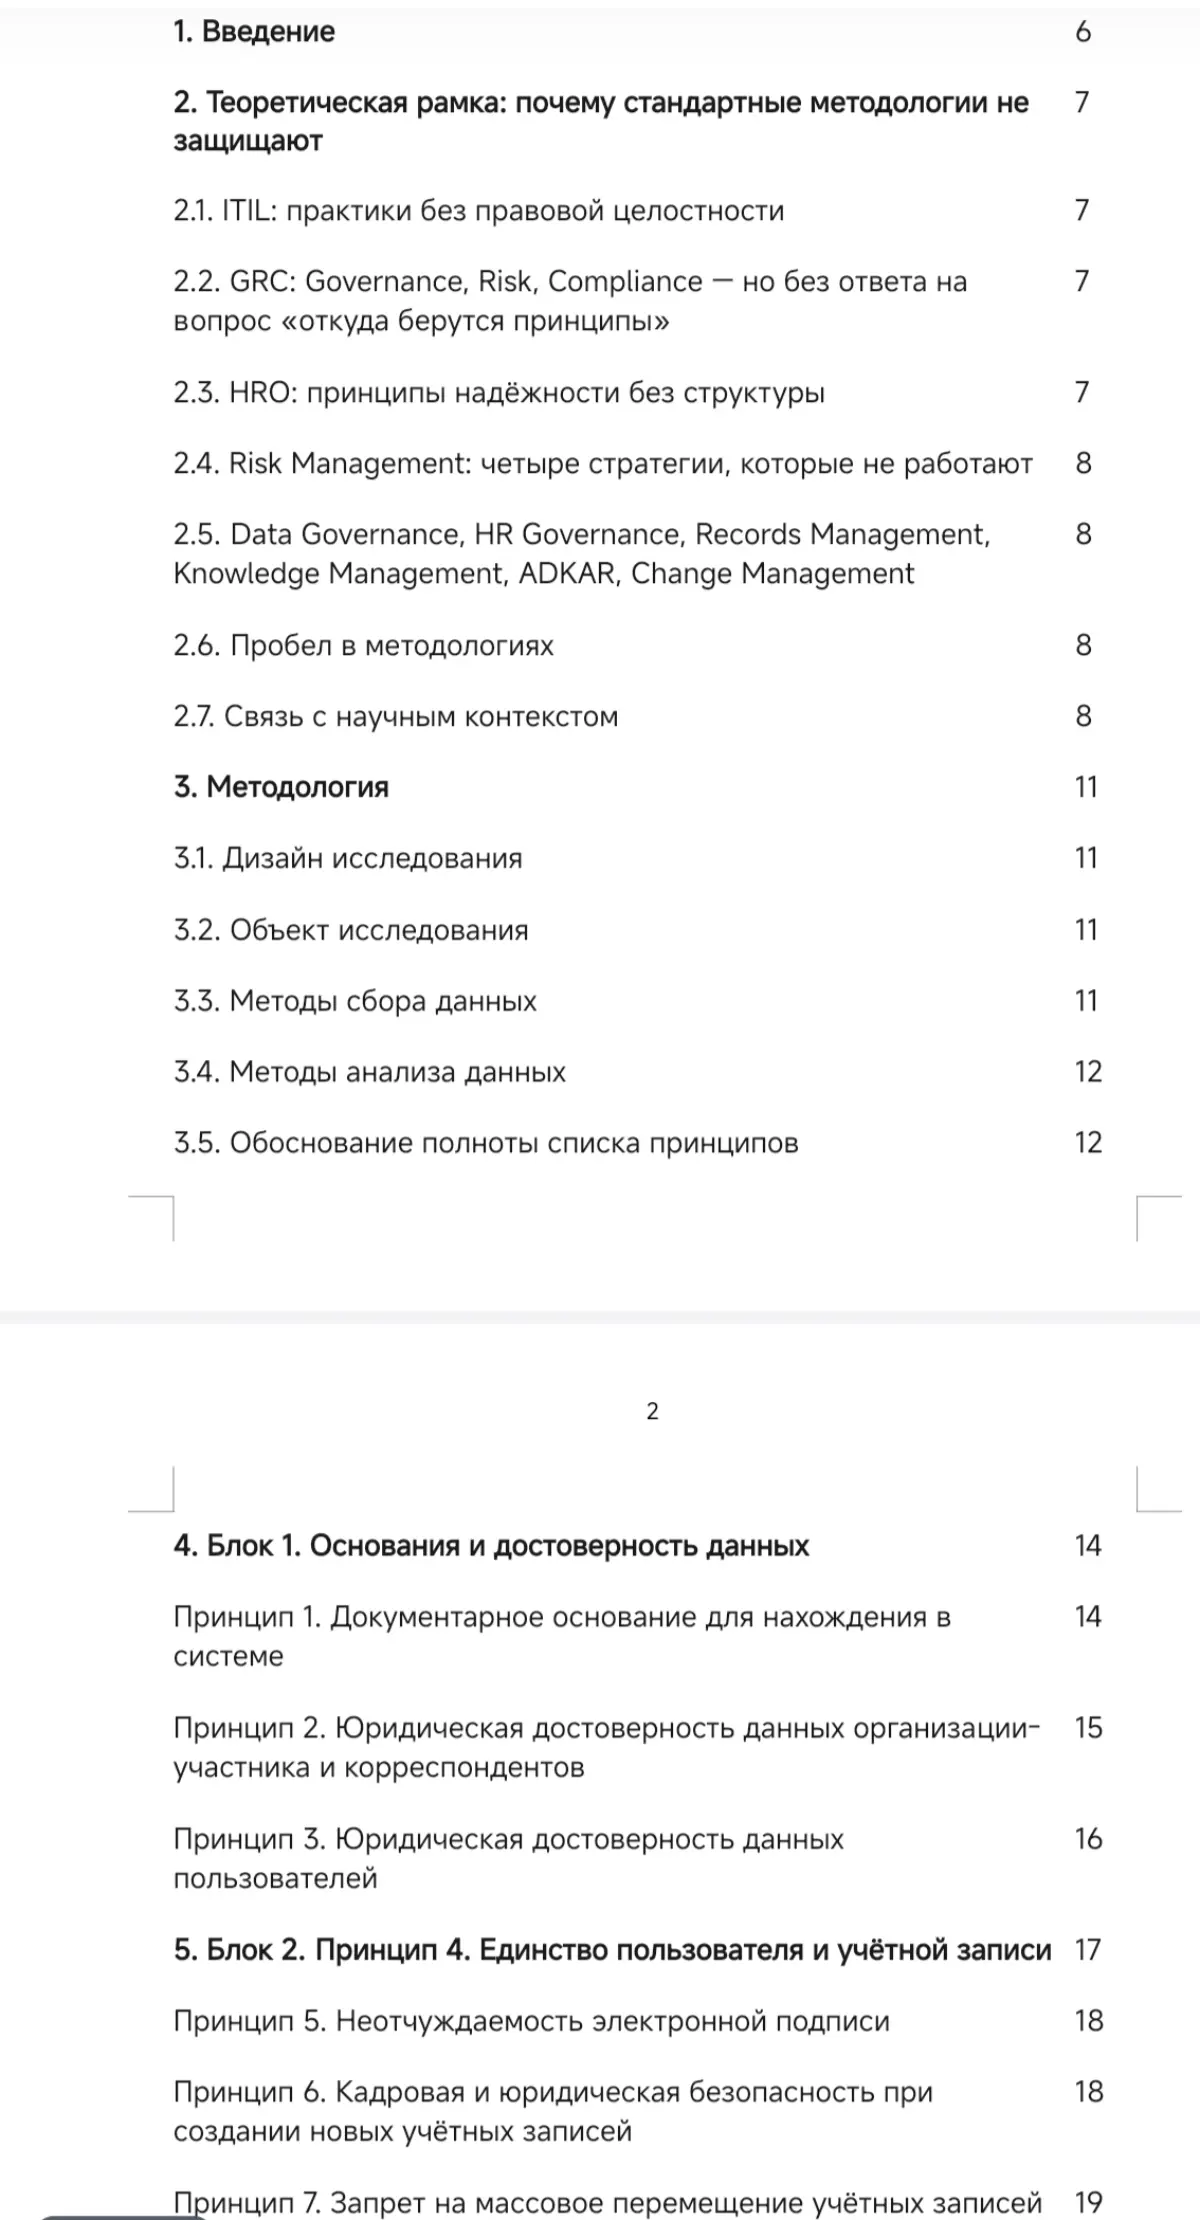
Как защитить себя и свои ЭДО
🔥 Вы никогда не задумывались, что ваш ЭДО — это не «папка с файлами», а юридическая мина замедленного действия?
Я 26 лет управляю критическими информационными системами. 10 000+ пользователей. 3 000+ юрлиц. И я точно знаю: типовой регламент ЭДО не защищает никого. Ни директора. Ни техподдержку. Ни пользователя.
Почему? Потому что ITIL, GRC и HRO описывают процессы. Но ни одна из этих методологий не отвечает на главный вопрос:
👉 Что делать, если техническое действие — это юридический акт?
Замена файла в подписанном документе? Это не «правка». Это фальсификация доказательств (ст. 303 УК РФ).
Размещение ПДн в непредназначенной системе? Это не «ошибка». Это штраф до 20 млн рублей и уголовная ответственность.
Передача ЭП коллеге? Это не «удобно». Это служебный подлог (ст. 292 УК РФ).
Я видела, как 10–20 заявок в день на подмену файлов в подписанных ЭП документах шли через техподдержку. Все выполняли. Никто не понимал, что творит.
Я видела, как документ с медкартой гражданина ушёл бывшей жене заявителя — и как сотрудник пытался «исправить ошибку» через административную замену адреса.
Я видела, как первые лица организаций звонили и требовали «сделать быстро». В обход. Сейчас. Немедленно.
И знаете что? Я говорила «Нет». И сейчас я написала руководство по регламентации ЭДО, которое может помочь вам защитить себя и свои организации.
Что в статье: — 19 принципов регламентации ЭДО, которых нет ни в ITIL, ни в GRC, ни в HRO
— Модель трёх линий защиты: автор заявки → согласующие → инцидент-менеджер с правом вето
— Роль инцидент-менеджера как реперной точки, которую нельзя обойти
— Пятая стратегия Risk Management — сведение рисков к нулю (не «снижение», а «исключение»)
— Реальные кейсы: 4000 обученных пользователей, война с первыми лицами, уголовные дела
— Чек-лист для самопроверки: если у вас 2+ «нет» — вы в зоне риска
— Типичные ошибки внедрения критичной ИС
Почему это важно именно сейчас:
1. Системы стали сложнее — десятки интеграций, каждая точка — правовой риск.
2. Законодательство ужесточилось — ФСТЭК, 152-ФЗ, КИИ.
3. Надзор стал жёстче — штрафы до 20 млн, уголовка.
4. ЭП превратила документооборот в юридически значимый процесс.
5. ИИ без принципов превратит хаос в хаос в квадрате.
Кому читать: ИТ-директорам. Владельцам и операторам ЭДО. Руководителям техподдержки. Методологам. Юристам. Всем, кто управляет системами, где техническое действие = юридический акт.
Ссылка на статью: https://doi.org/10.5281/zenodo.23269406
Читайте. Сохраняйте. Применяйте. Потому что когда придёт проверка или инцидент — будет поздно.
P.S. Если после прочтения вы поймёте, что в вашей системе административная подмена файлов в подписанных документах — это «нормальная практика», значит, статья написана для вас.