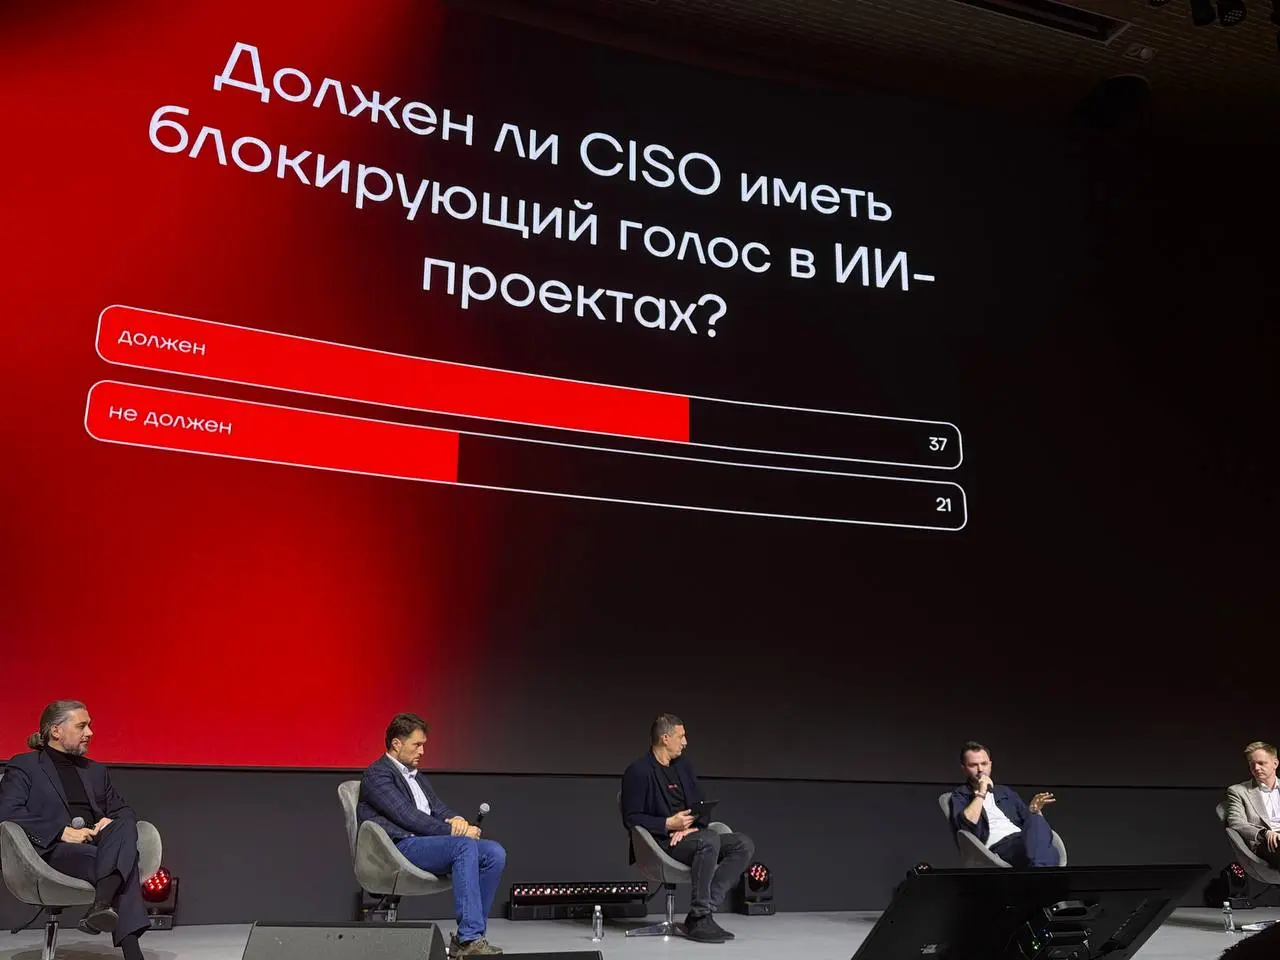

Должен ли CISO иметь блокирующий голос в ИИ-проектах?
Интересная дискуссия была недавно на технодне от Selectel. Из-за ИИ всё очень быстро меняется, и безопасники могут не успевать проверять проекты и разрабатывать новые средства защиты. Что же тогда делать?
Если дать CISO право вето на любой ИИ-проект, можно сильно затормозить разработку. Но и запускать ИИ без контроля безопасности — сомнительная идея.
Мне кажется, здесь стоит разделять проекты по уровню риска.
Одно дело — внутренний помощник для генерации тестовых данных. Другое — ИИ-агент с доступом к клиентской базе и возможностью самостоятельно вызывать API.
Для первого достаточно заранее согласованных инструментов и ограничений. Для второго уже нужны полноценная проверка безопасности и возможность заблокировать запуск.
При этом важно подключать ИБ не за неделю до релиза, когда всё уже готово, а ещё на этапе проектирования. Иначе безопасники превращаются в людей, которые постоянно говорят «нет», а разработчики начинают искать способы их обойти.
Я скорее за то, чтобы у CISO было право вето, но только для проектов с существенными рисками, а не для каждого эксперимента с LLM.
А вы как считаете? CISO должен иметь последнее слово или решение о запуске всё-таки должно оставаться за бизнесом? #ks_ии****#ks_без