Собственные решения в пентесте
В offensive security нет недостатка в инструментах. Есть другая проблема — они не всегда решают задачу так, как нужно исследователю.
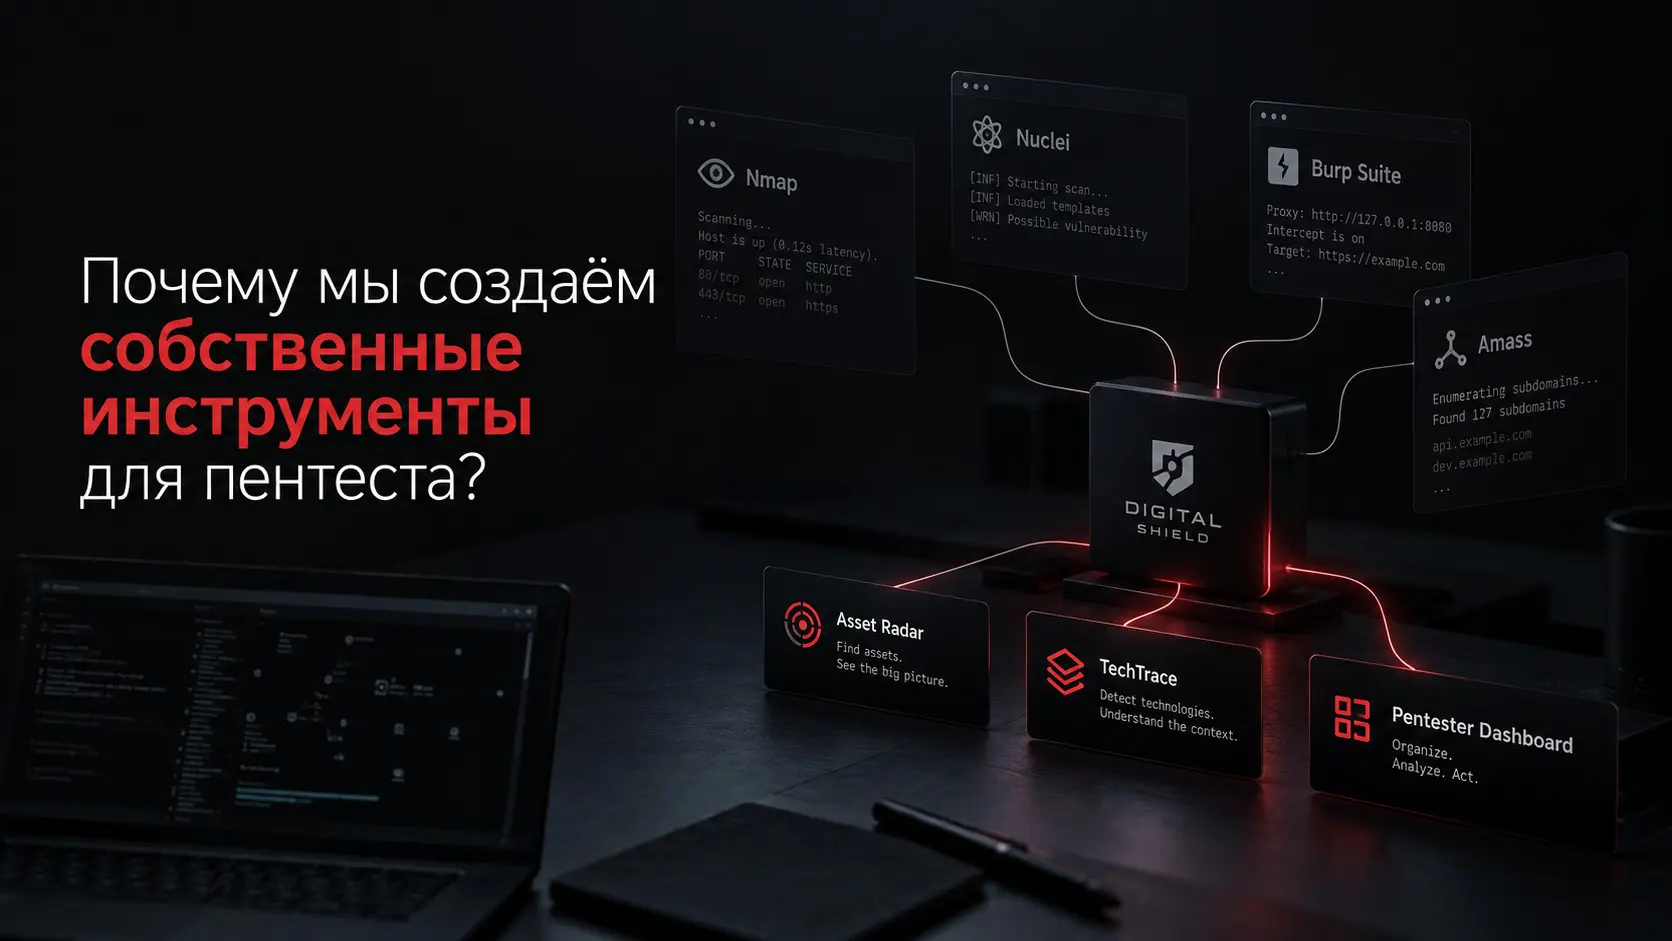
Nmap, Nuclei, Burp Suite, Amass и десятки других решений давно стали частью рабочего процесса пентестера. Каждый инструмент хорош в своей области, но при комплексном исследовании возникает проблема: результаты приходится объединять, перепроверять и связывать между собой.
Один инструмент обнаруживает поддомены, другой определяет технологии, третий находит потенциальные уязвимости. В итоге мы получаем множество разрозненных данных, которые ещё предстоит превратить в целостную картину поверхности атаки.
Именно эта проблема стала одной из причин появления Digital Shield.
Мы начали развивать собственные open-source проекты, ориентированные на конкретные задачи/сферы в безопасности:
• Asset Radar — исследование внешней поверхности атаки и обнаружение активов.
• TechTrace — определение используемых технологий и связанного с ними контекста безопасности.
• Pentester Dashboard — организация рабочего пространства и результатов тестирования.
При этом разработка собственного инструмента не означает, что существующие решения плохие. Наоборот, мы активно опираемся на уже сформировавшуюся экосистему. Но иногда проще реализовать необходимую функциональность самостоятельно, чем постоянно адаптировать чужой инструмент под специфический workflow.
Есть и другая причина. Разработка security-инструментов заставляет глубже разбираться в механизмах, которые мы исследуем.
• Чтобы корректно определять технологии —нужно понимать особенности их реализации. • Чтобы анализировать поверхность атаки — разбираться в инфраструктуре. • Чтобы автоматизировать проверки — понимать их ограничения и причины ложных срабатываний.
Таким образом мы так же повышаем себе компетенции в нашей сфере безопасности)