5 лет в клинической психологии научили меня главному
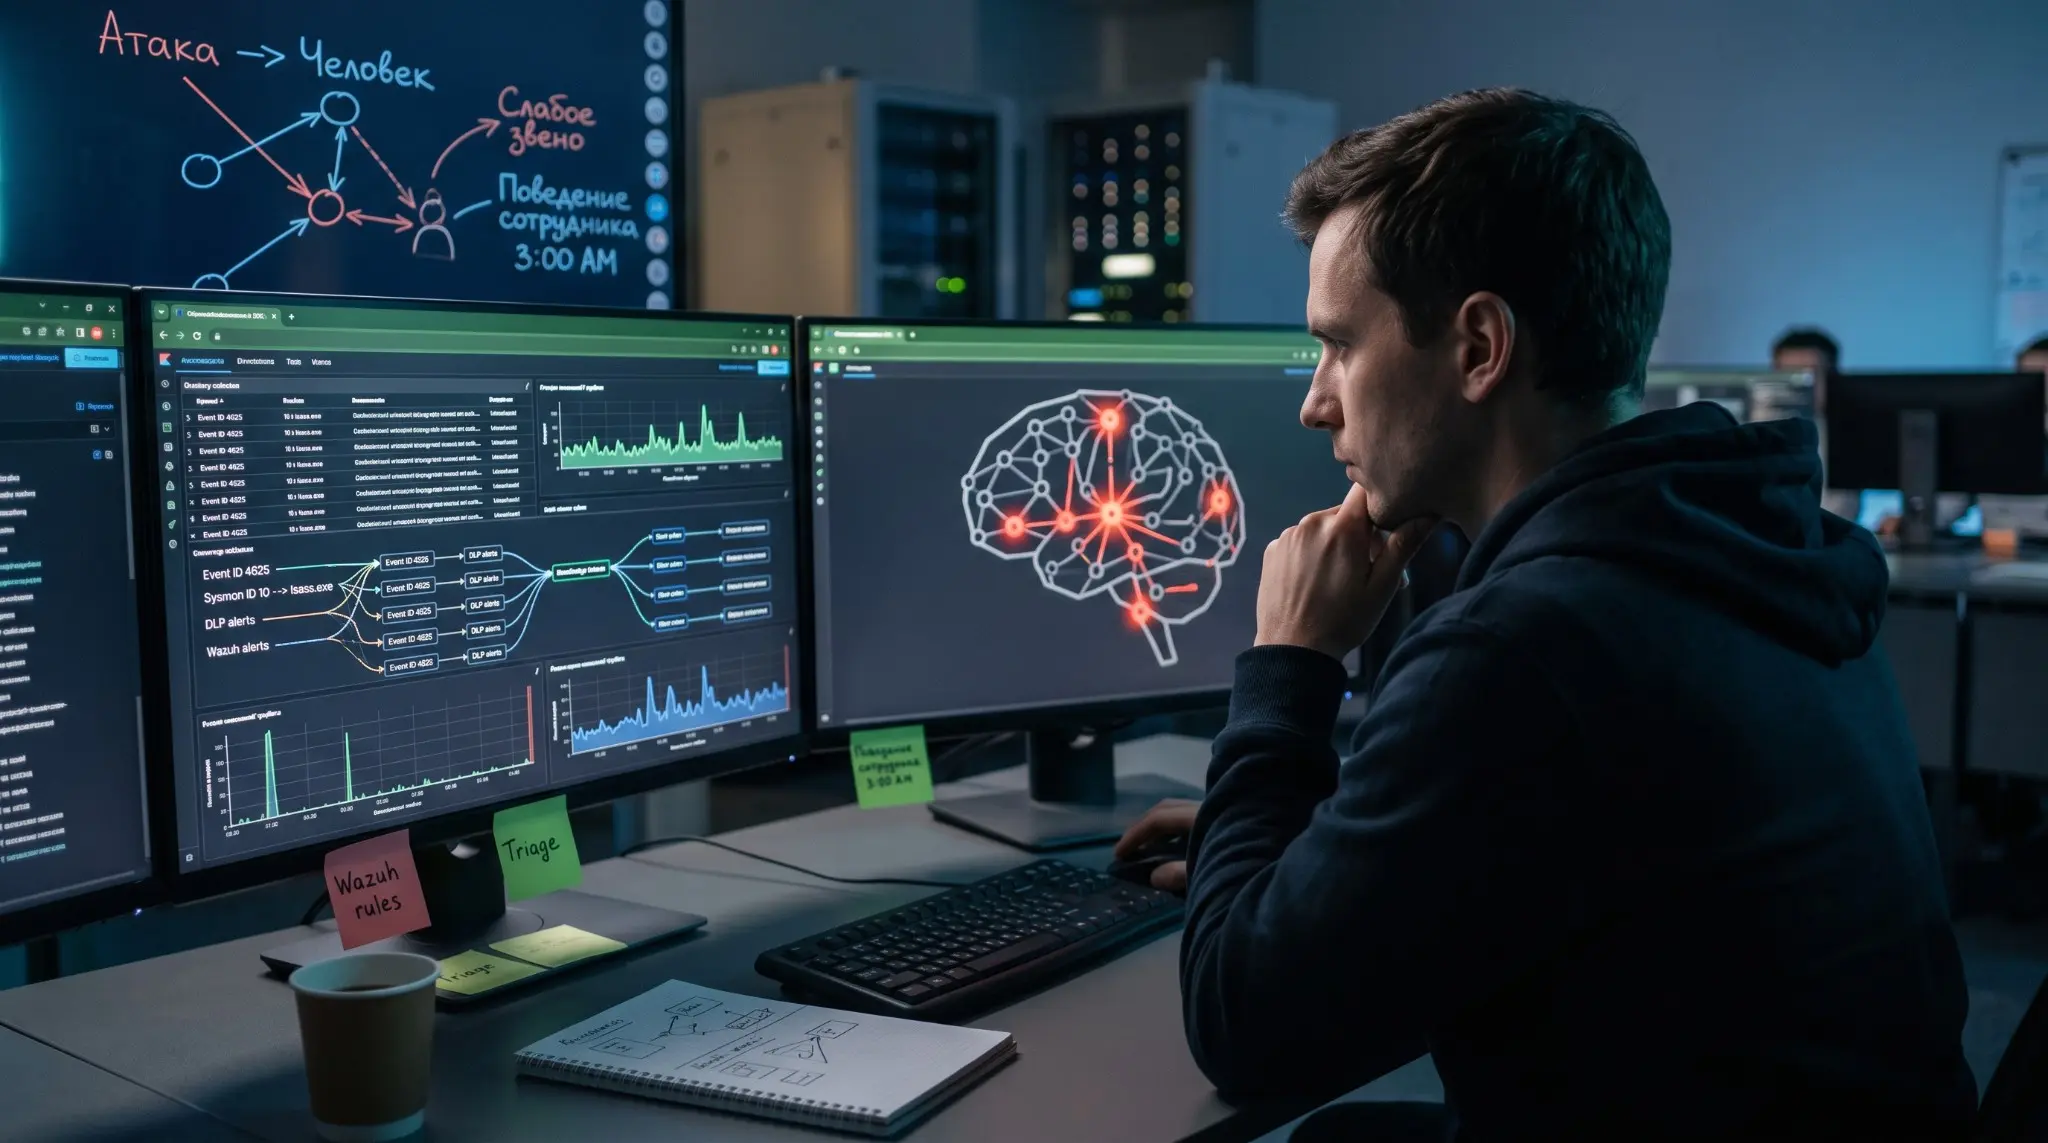
5 лет в клинической психологии научили меня главному для кибербезопасности: атака всегда бьёт туда, где тоньше всего — в человека. В SOC и расследовании инцидентов всё устроено ровно так же, как в кризисной диагностике: — Пациент (система) выдает аномалию. — Твоя задача — не просто «поставить пластырь» (заблокировать один IP), а найти точку входа, понять логику нарушителя, масштаб компрометации и предотвратить рецидив. Пока одни спорят, заменит ли ИИ аналитиков, в реальном Blue Team всё решает способность сопоставить: 1. Заголовки пакетов и TTL при пассивном фингерпринтинге. 2. Цепочки Windows Event ID (от 4625 брутфорса до Sysmon Event 10 к lsass.exe). 3. Поведение сотрудника, который в 3 часа ночи скачивает базу через DLP-периметр. Сейчас упаковываю свои наработки и пет-проекты (от правил корреляции для Wazuh до сканеров безопасности пайплайнов) и ищу команду в направлении SOC / мониторинга и реагирования на инциденты. Коллеги из ИБ и SOC, как у вас в командах смотрят на кандидатов с нестандартным прошлым бэкграундом? Что для вас важнее на собеседованиях — сухая зубрежка протоколов или то, как человек мыслит при триаже живого инцидента? #кибербезопасность #soc #blueteam #инциденты #иб #работавit