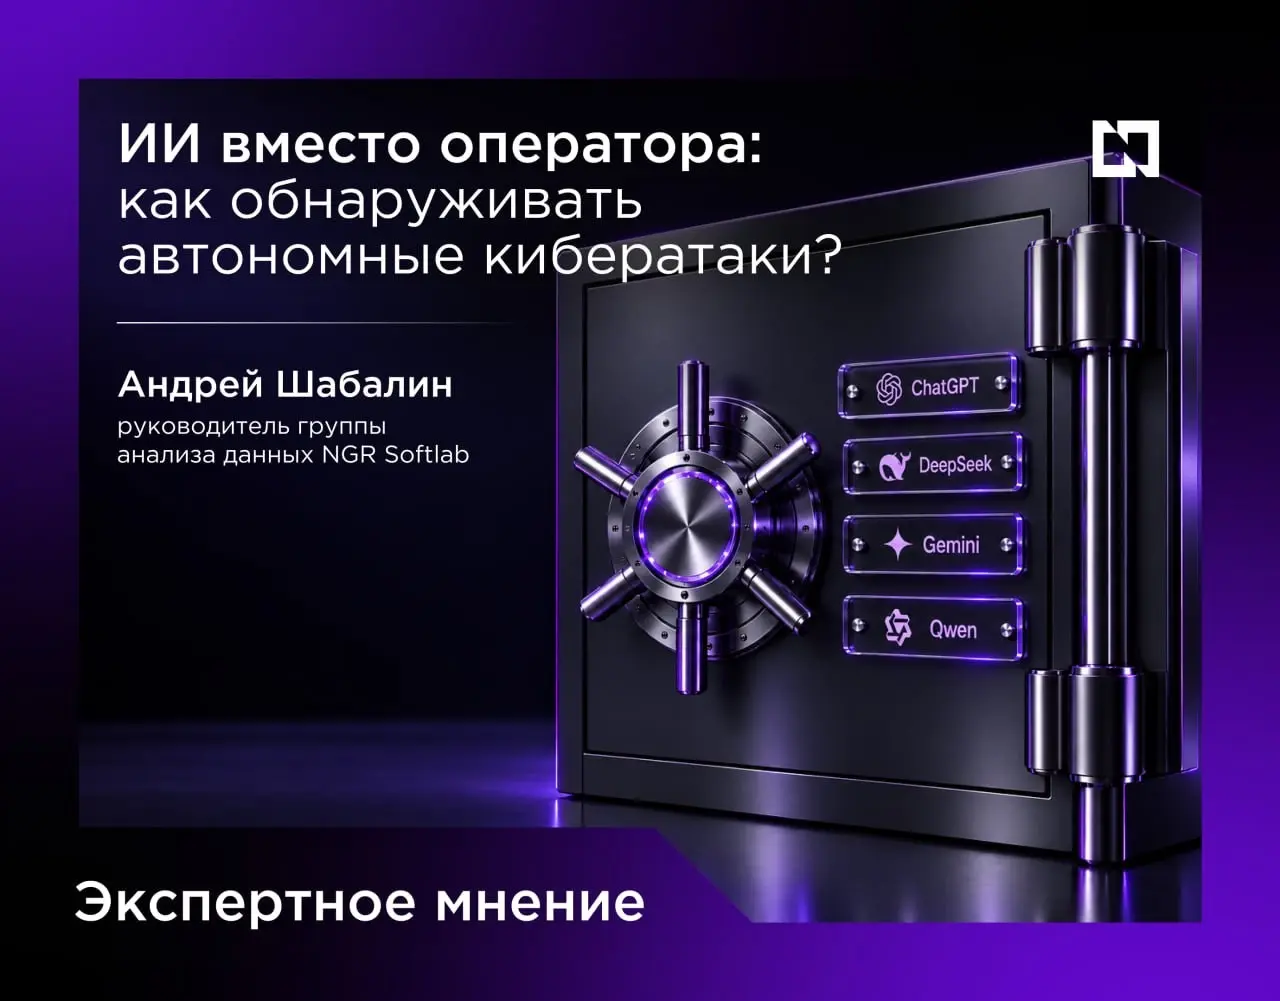
ИИ вместо оператора: как обнаруживать автономные кибератаки?
🤖 ИИ управляет кибератакой: как обнаружить угрозу?
Злоумышленники используют нейросети уже не только для создания вредоносного ПО, но и для принятия решений в ходе атаки.
Исследователи Cisco Talos описали такой сценарий на примере вредоносного ПО CLOSEDQUORUM, которое взаимодействует с LLM через легитимные API. Обнаружить подобную активность непросто: обычный запрос к ChatGPT или Gemini ещё не говорит о компрометации.
🛡 Как выявлять подобные угрозы?
Аналитический центр NGR Softlab разработал правило корреляции для Alertix, которое связывает обращения процесса к API языковых моделей с последующими попытками доступа к памяти LSASS.
Такой подход позволяет обнаруживать подозрительное поведение без привязки к конкретному вредоносному файлу.
✅ Правило уже включено в коробочный набор экспертизы Alertix.
🌂 Подробнее о механизме обнаружения автономных атак — в статье Андрея Шабалина, руководителя группы анализа данных NGR Softlab.