Где хранить копии бэкапа ИСа — стратегический выбор
У вас всё ок, бэкап делается регулярно. На «отдельный диск».
Но вот нюанс: если он подключён к той же сети, что и рабочие компьютеры, и виден с любого из них под учётной записью администратора — тогда формально копии есть, а по факту они находятся в зоне поражения любого вируса-шифровальщика.
Это частая ошибка: резервная копия защищает от случайной потери файла, но не от целенаправленной атаки, если она доступна из той же сети.
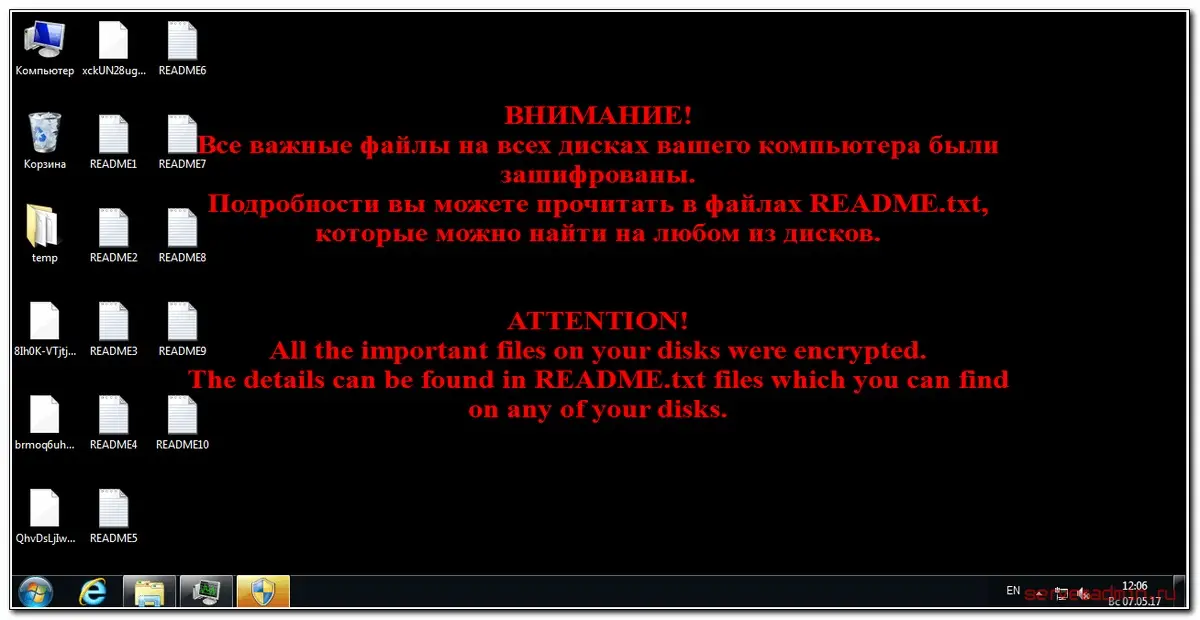
Современные шифровальщики устроены умнее, чем года три назад — они не просто шифруют документы на компьютере, а сначала ищут в сети все подключённые диски и серверы, включая бэкапы, и шифруют их тоже.
Во что это может обойтись.
Простой производства на небольшом предприятии стоит около 300 000 ₽ в день — это заказы, которые срываются, и штрафы по договорам. Плюс требования вымогателей за такие атаки сейчас исчисляются миллионами рублей. Если бы шифровальщик дошёл до сервера и бэкапов одновременно, восстановление растянулось бы на 2–3 недели простоя — это уже больше 4 млн ₽ прямых потерь, не считая репутации перед клиентами.
Бэкап, который лежит в той же сети, что и рабочие компьютеры, — это не резервная копия, а вторая жертва.
Что нужно сделать:
🔹 Вынести хранилище копий в отдельный изолированный контур, недоступный из общей сети напрямую. 🔹 Настроить дополнительную копию с версионностью — чтобы можно было откатиться не на «вчера», а на любой день за последний месяц. 🔹 Добавить ежедневную проверку: копия действительно создалась и её можно развернуть, а не просто «файл существует». 🔹 Настроить уведомление директору по ИТ или руководителю ИС в мессенджер, если резервное копирование не прошло — раньше об этом узнавали только в момент, когда копия уже нужна.
Стоимость такой настройки несопоставима с теми 4 млн ₽ потенциальных потерь. Дешевле один раз навести порядок, чем один раз восстанавливать всё с нуля под давлением вымогателей.
😌 Это — вопрос инфобеза и ЦОДа, а не управления информационной системы.
Но это вопрос управления информационной системы. Потому что от него зависит, будет ли вообще завтра эта система или нет. Это называется - управление ИС по интегративной модели. Когда идеология всего, что влияет на сохранность ИС и минимизацию ее рисков - ведётся из одного центра. Даже если это инфобез или бэкапы.
#ИС #бэкапы #инфобез #отказоустойчивость #экспертизаборисовской #управление_ИС