


В мой VPS пытались войти сотни раз. Я не знал
Я отключил пароль и root — но письмо от хостинга всё равно заставило понервничать
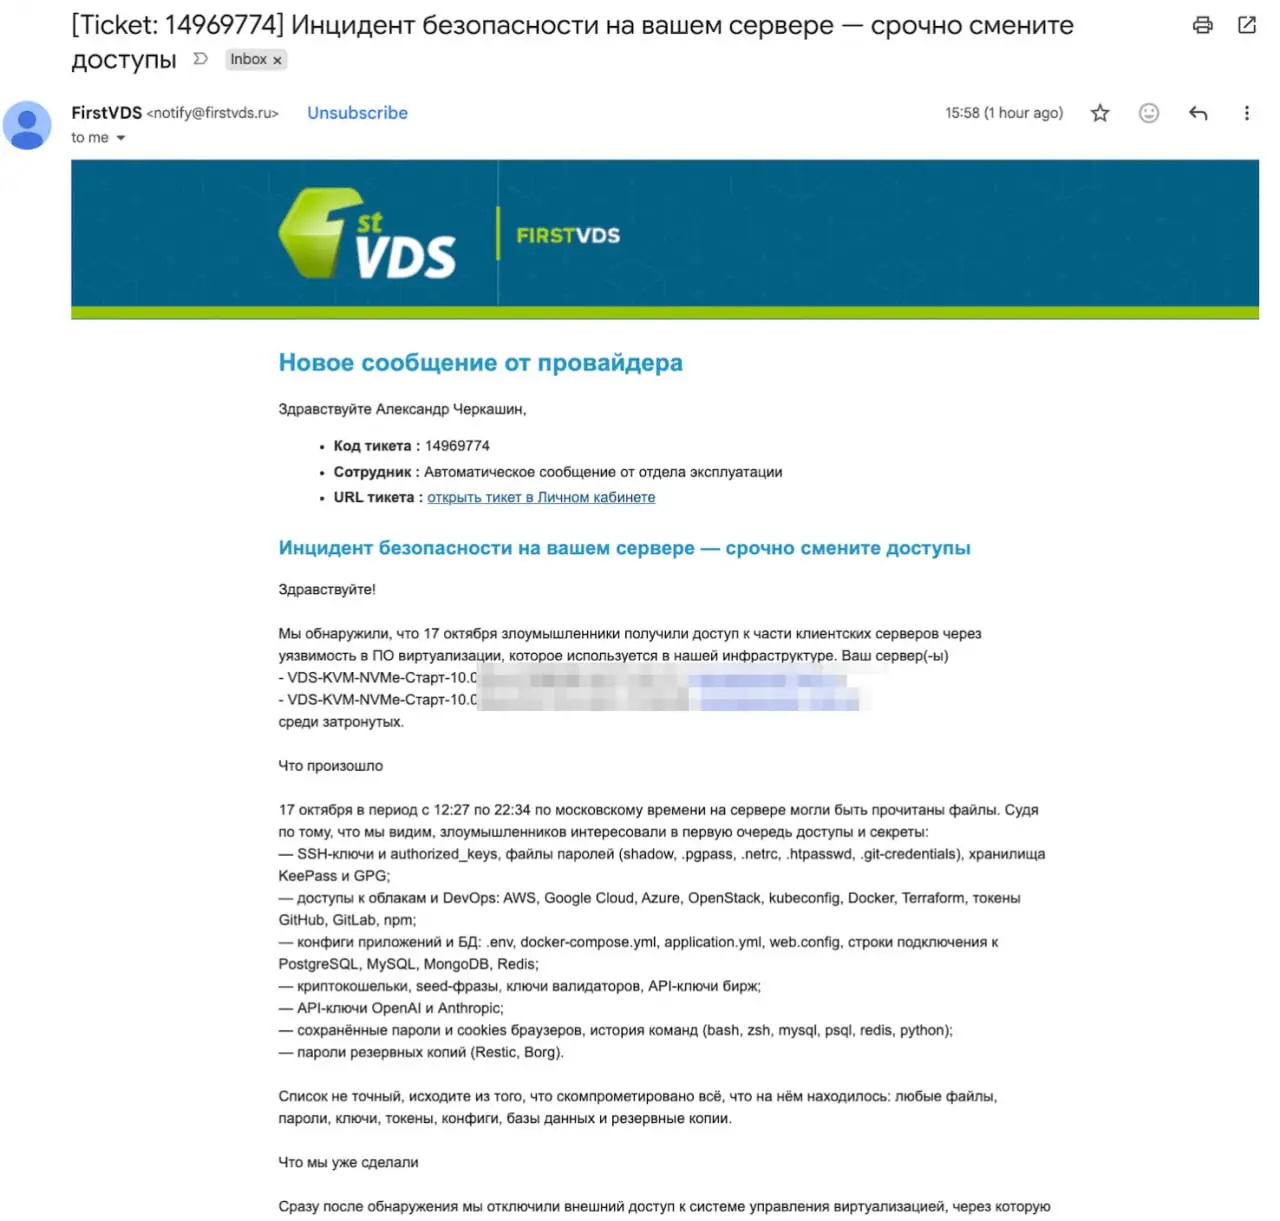
Вчера FirstVDS прислал мне письмо: у провайдера нашли уязвимость в ПО виртуализации. Несколько часов файлы на двух моих VPS теоретически могли читать посторонние.
Я сразу завершил активные сессии Codex, отозвал deployment key в GitHub, проверил пользователей, SSH-ключи и успешные входы.
А потом посмотрел SSH-логи за период из письма — и слегка офигел. Сотни попыток подключиться к серверу:
12:27 … authenticating user root 144.225… [preauth] 12:31 … Invalid user postgres from 193.46… 12:31 … Invalid user admin from 206.189… 12:33 … Invalid user hadoop from 144.225… 12:42 … Invalid user ubuntu from 201.184…
Ни одной успешной. Оказалось, это обычный интернет: боты постоянно сканируют публичные IP и пробуют подобрать доступ к VPS.
С уязвимостью FirstVDS эти попытки, судя по всему, не связаны — проблема была в системе виртуализации. Но ты вроде всё настроил, а контролируешь далеко не всё.
Раньше к настройке VPS я относился легкомысленно. В этот раз хотя бы: - отключил вход по паролю через SSH; - запретил вход под root по SSH; - закрыл лишние порты; - создал отдельного пользователя для Гермеса.
Защита не отменяет проблемы у провайдера, но открытый root и парольный вход точно не должны быть дополнительным подарком для ботов.
А вы как настраиваете свои VPS?
















· 20.10
И не забудьте fail2ban настроить. (; Прекрасно режет сетевой шум.
1
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён
· 20.10
О, это как раз то, что мне нужно. https://github.com/fail2ban/fail2ban
Спасибо 👍
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
ответ удалён