Как ИИ-агенты за раз взломали 100 компаний
ИИ-агенты атаковали 1200 сайтов в четырёх странах и взломали больше сотни компаний. Раньше такой охват требовал команды, теперь хватает одного оператора.
Эту историю я сразу прикинул на малый бизнес. Атака ИИ-агентов не ищет «интересные» цели, она перебирает все подряд. Если у сайта есть типовая дыра, он попадёт в выборку, будь то завод или магазин у дома.
Допустим, у собственника небольшой фирмы сайт на устаревшем конструкторе и админка с паролем «компания2020». Раньше хакер потратил бы на такую цель вечер и не стал бы возиться. Агенту это стоит копейки, и он проверяет тысячи сайтов подряд без отдыха.
Чем это грозит бизнесу
• Взломанный сайт раздаёт вирусы клиентам, поисковики его блокируют, заявки пропадают.
• Через сайт злоумышленник доходит до почты и базы клиентов, и это уже утечка персональных данных со штрафами.
• Восстановление занимает дни, а простой сайта — это упущенные заказы каждый час.
Что делать в первую очередь
1. Обновить сайт и все его модули: старые версии агенты находят первыми. Было: сайт не трогали годами. Стало: самая частая дыра закрыта.
2. Включить двухфакторную защиту на админке, почте и хостинге. Было: хватало украденного пароля. Стало: пароль без телефона бесполезен.
3. Закрыть доступы уволенных сотрудников и подрядчиков. Было: бывший веб-мастер заходит в админку. Стало: входят только действующие.
4. Настроить резервную копию сайта вне хостинга. Было: взлом означал потерю всего. Стало: восстановление за часы, а не за дни.
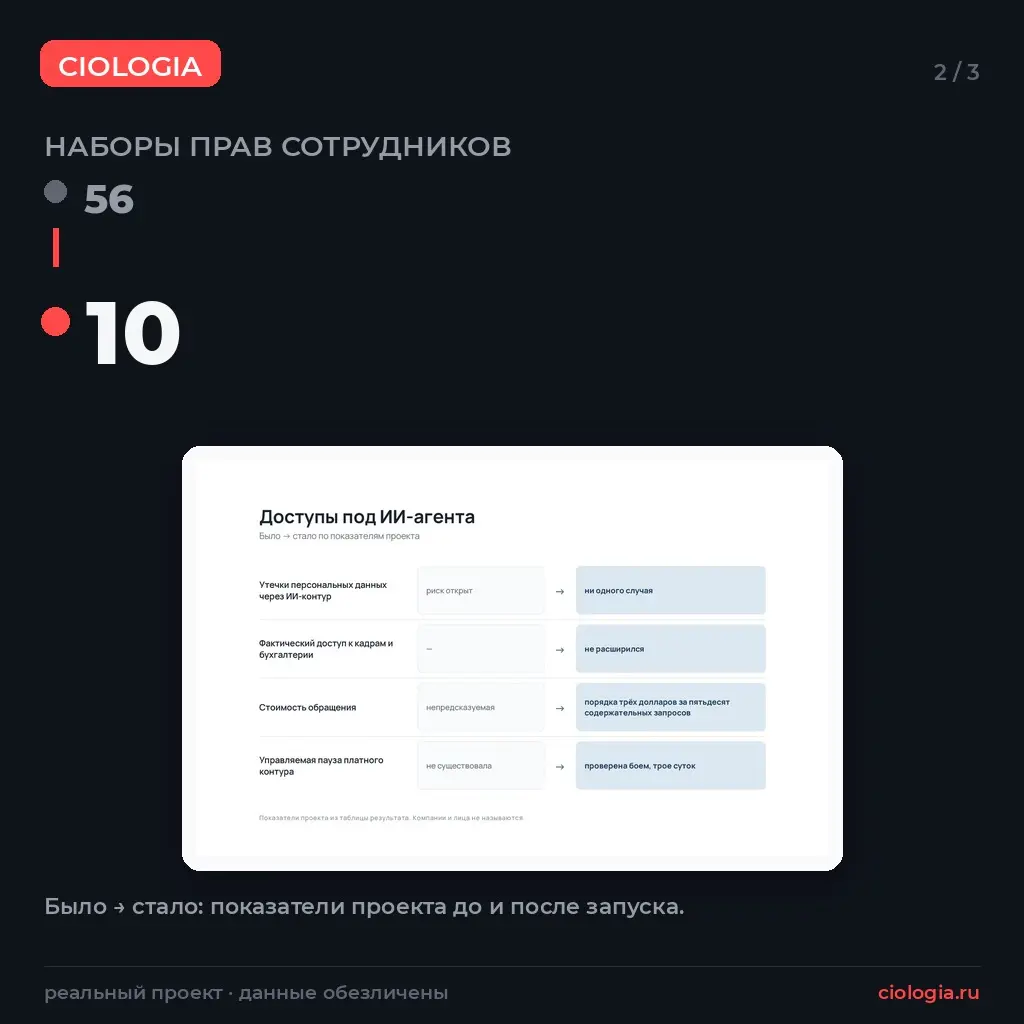
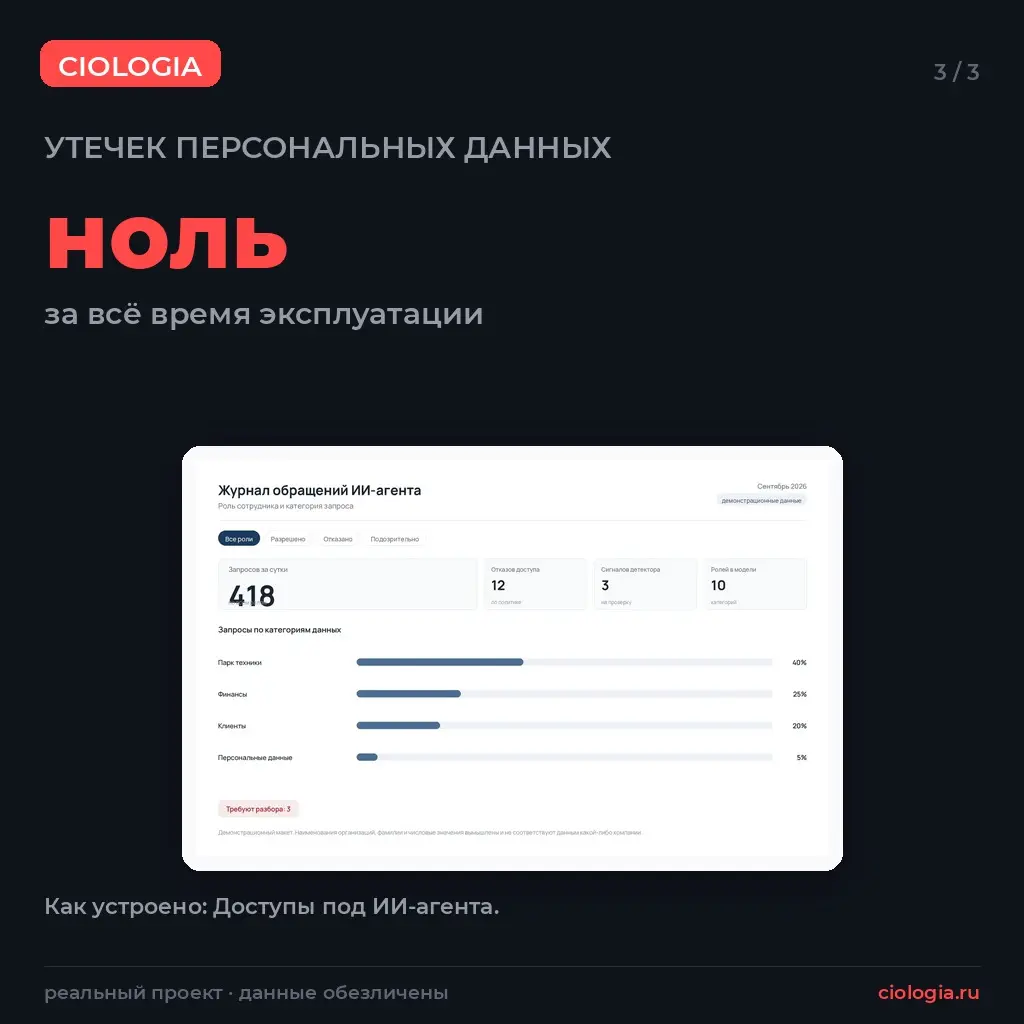
Такое я уже делал, хоть и в другой плоскости. Для группы компаний спецтехники внедрял ИИ над корпоративными данными, и начали мы с проекта по доступам, а не с самого ИИ. Агент, который читает тринадцать баз, схлопывает барьеры: чтобы узнать чужую зарплату, раньше нужен был доступ в бухгалтерию, а теперь достаточно вопроса на русском. Мы свели наборы прав сотрудников с 56 до 10…