🧑💻 Вышли в топ-20 РФ от Solar из 950 команд 🇷🇺
Пришел поделиться командными результатами
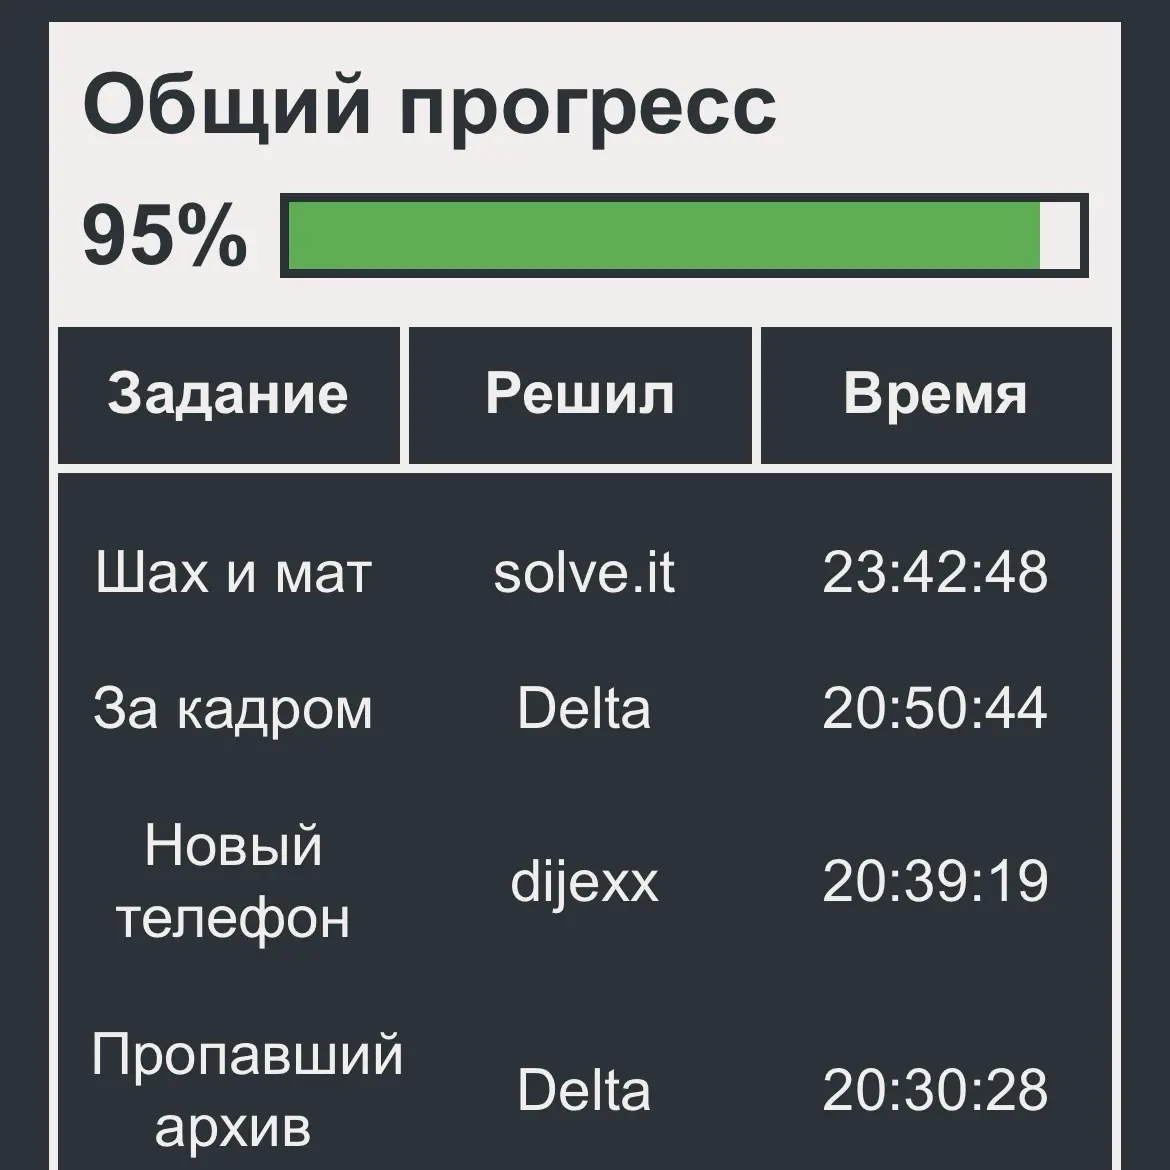
Решили 21/22 задач на турнире
В первом раунде забрали 8 место. Разница участников заключалась в количестве заданий и времени выполнения
Такой опыт очень крутой, здесь ты погружаешься в океан 🌊 реального хакинга
А хакинг это и есть сама неопределенность. У тебя есть ссылка или файл и странное описание в пару слов. Прямо как в бизнесе, да даже в бизнесе данных больше
🧑💻 Из интересного у меня: В 23:42 получилось успешно провести XSS-атаку. Отправил боту ссылку, после чего код выполнился в его браузере и позволил обратиться к внутренним ресурсам. Получив ID сессии через WebSocket и воспользовавшись ошибкой проверки прав в Vault, удалось забрать флаг – ответ на задачу
👉00:00, задача ясна: хакнуть виртуальную машину – дизасемблировать бинарный файл и провести атаку на серверную инфраструктуру
👉В 3:00 получилось провести reverse engineering и начать корректно получать и отдавать байты как локально, так и с серверной машиной
👉В 5:00 удалось эксплуатировать ошибку работы с памятью удаленной VM и добиться чтения внутренних данных
👉В 7:00 у меня получилось подменять данные в звеньях Heap (это область памяти) на удаленной машине
👉В 9:00 получилось управлять этими звеньями и менять информацию через общение с сервером с помощью байтов
👉В 12:00 объявили финиш, я решал 24 часа в совокупности до последней минуты 👀
Последняя задача решена на 75%, оставалось научиться в правильной последовательности отправлять байты и забрать флаг, предполагаю
Много опыта приобрел, и наверное, самое крутое – это не сдаваться, чему учат соревнования, что в единоборствах, что в проге 😎
Очень круто было, вся команда – красавчики 😎
Вся инфраструктура, которая описана в посте являлась тестовой и изолированной, информация носит информативный характер