Мошенники стали убедительнее обманывать россиян
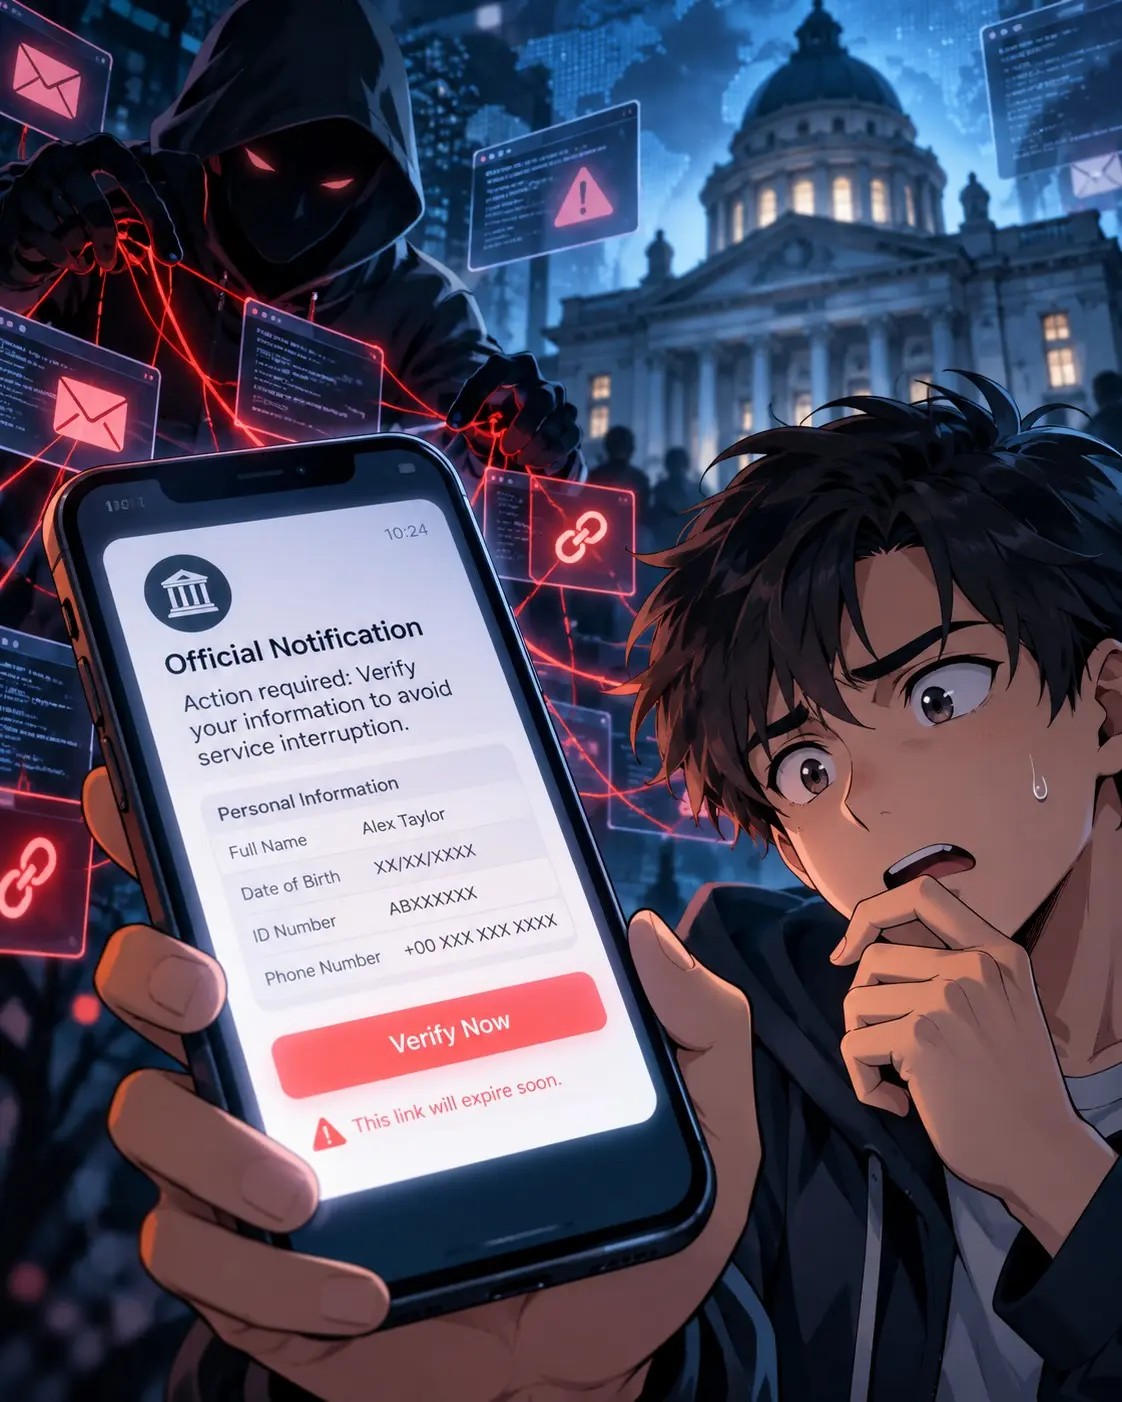
Аналитики Smart Business Alert (SBA) обнаружили новую тактику мошенников, позволяющую сделать фишинговые сообщения от имени государственных структур более убедительными. Об этом рассказали журналистам «Ленты.ру». Злоумышленники начали активно использовать специальную разметку на поддельных сайтах, позволяющую управлять содержимым предварительного просмотра ссылок в мессенджерах. Теперь получателю достаточно увидеть сообщение со ссылкой, под которой автоматически появляется карточка с его ФИО, персональными данными и уведомлением от имени государственного ведомства. Главная особенность схемы - мошенники начинают воздействовать на потенциальную жертву еще до перехода на фишинговый сайт. Знакомые персональные данные, официальные формулировки и упоминание государственных органов создают иллюзию достоверности сообщения. При этом вся информация в карточке формируется самими злоумышленниками. После перехода по ссылке пользователю могут предложить авторизоваться через Госуслуги или мессенджер, передать код подтверждения либо предоставить дополнительные сведения. Особую опасность такая тактика представляет для корпоративного сектора. Использование персональных данных сотрудников, информации об их должностях и компаниях позволяет создавать более убедительные целевые атаки, в том числе на руководителей и специалистов с привилегированным доступом. Наличие ваших персональных данных в сообщении вовсе не означает, что отправитель имеет отношение к государственным органам. Скорее, это повод задуматься, откуда эти сведения у отправителя.