Срочно для бизнеса: обновите CRM и сайт на PHP.
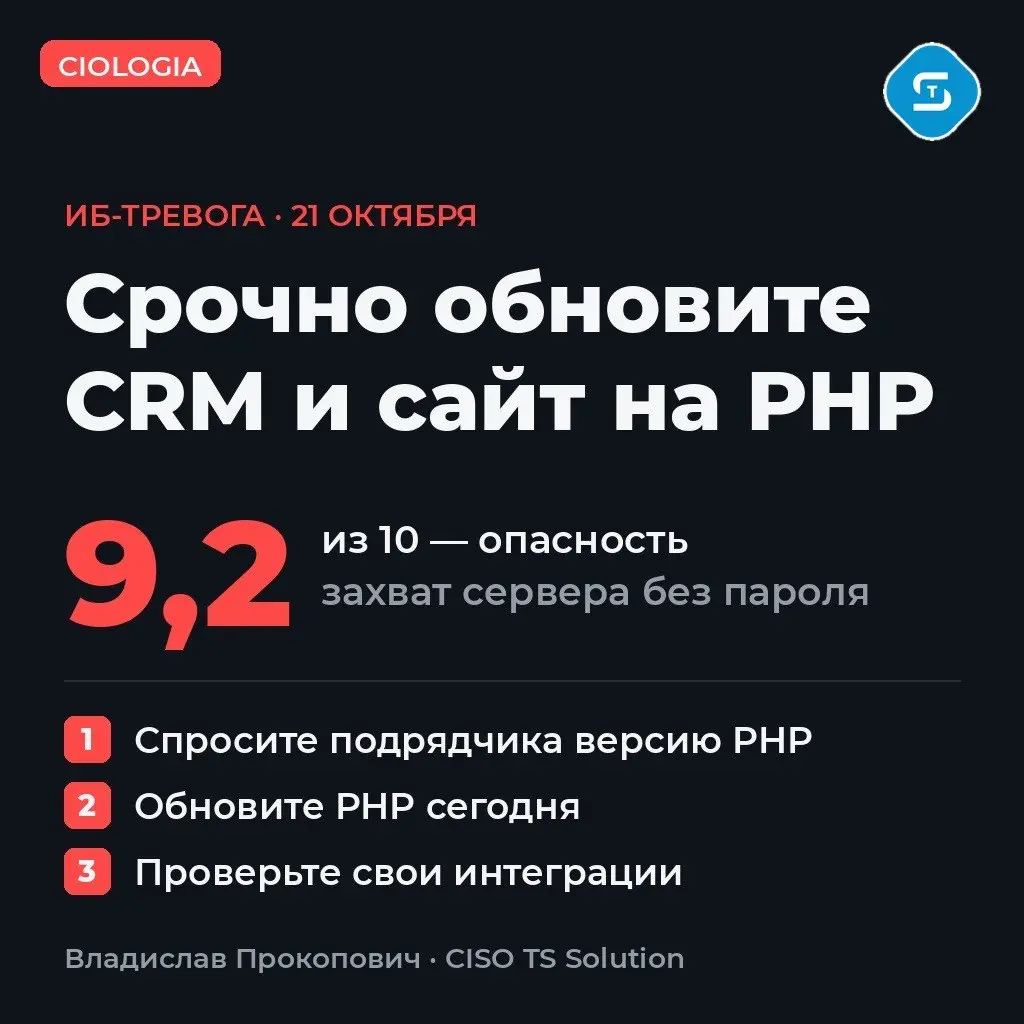
В PHP нашли две критические уязвимости — 9,2 из 10 по шкале опасности. Через них можно захватить сервер без пароля. Затронуты все версии начиная с PHP 5, то есть всё на PHP, что отвечает на запросы из интернета: коробочный Битрикс24, SuiteCRM, самописные CRM, сайты с формами заявок, личные кабинеты.
Исправления вышли вечером 21 октября. По оценке Sansec, массовые атаки начнутся в течение 15 минут после их выхода. Ради срочного обновления отключались даже Internet Archive и реестр доменов .de. Полностью закрыть уязвимости можно только обновлением.
Что сделать сегодня:
1. Спросите подрядчика, на какой версии PHP работают ваша CRM и сайт.
2. Обновите PHP.
3. Облачная CRM — обновит поставщик, но проверьте свои виджеты и интеграции на своём сервере.
Как обновиться и как мы проверили себя: https://ciologia.ru/php2shell/ (источник — Хабр)
— Владислав Прокопович, CISO TS Solution