HackTheBox Touch Windows part 1
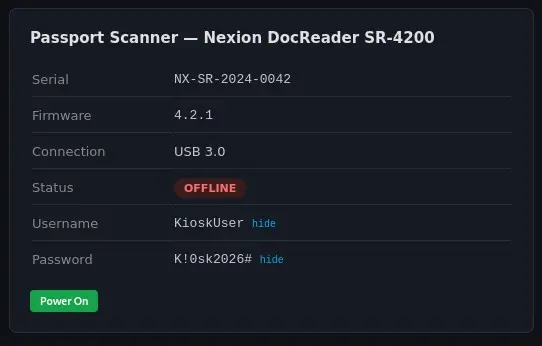
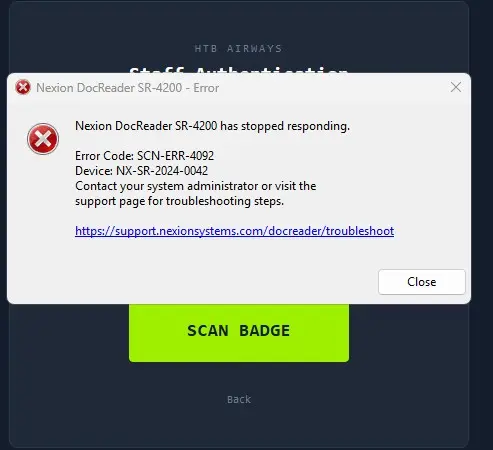
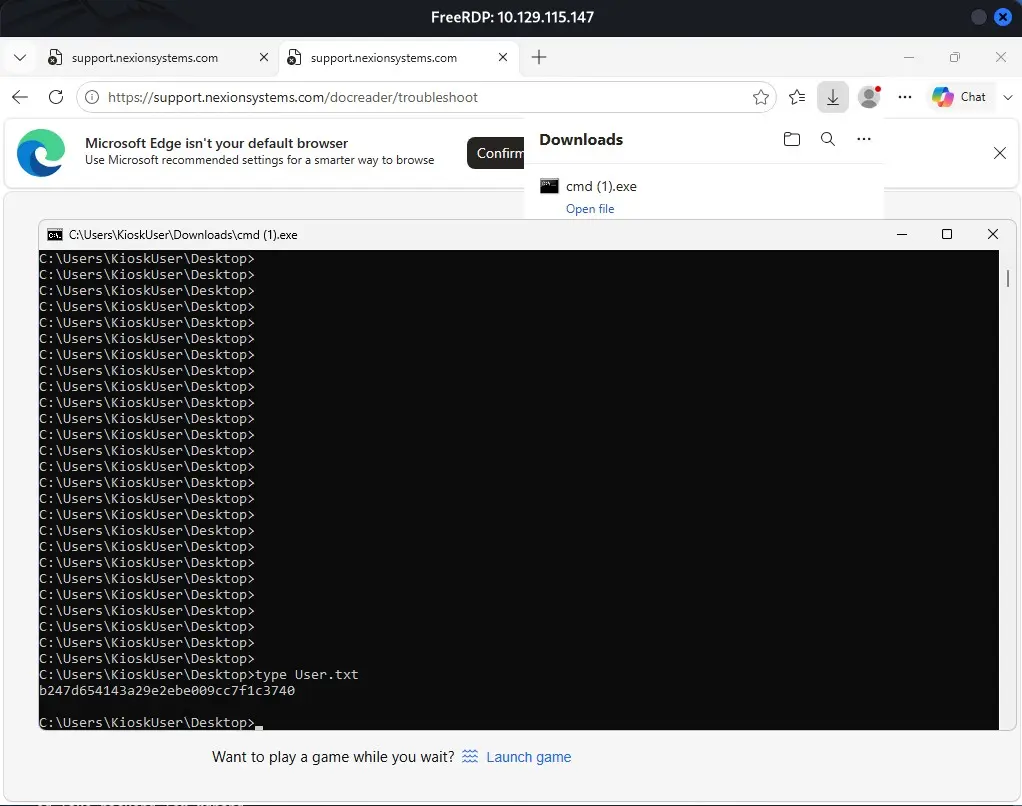
#Reconnaissance nmap -sCV -Pn 10.129.115.141 feroxbuster -u http://10.129.115.147:8443/login/ --insecure feroxbuster -u http://10.129.115.147:8443/api/ --insecure curl -i http://10.129.115.147:8443/api/status/ #Получил серийный номер «serial»: «NX-DH-2024-B7042»; по умолчанию он же и пароль. #Обнаружил Username KioskUser Password K!0sk2026# Так как у нас порт RDP открыт из вывода Nmap, попробую подключиться по RDP. xfreerdp /v:10.129.115.147 /u:KioskUser /p:’K!0sk2026#’ /cert:ignore #Выключил принтер и сканер на виртуальной панели и спровоцировал ошибку, выводящую в браузер системы при нажатии CTRL+O открытый поиск по файлам. C:\Windows\System32\cmd.exe #Получил несанкционированный доступ к файлам пользователя KioskUser ........