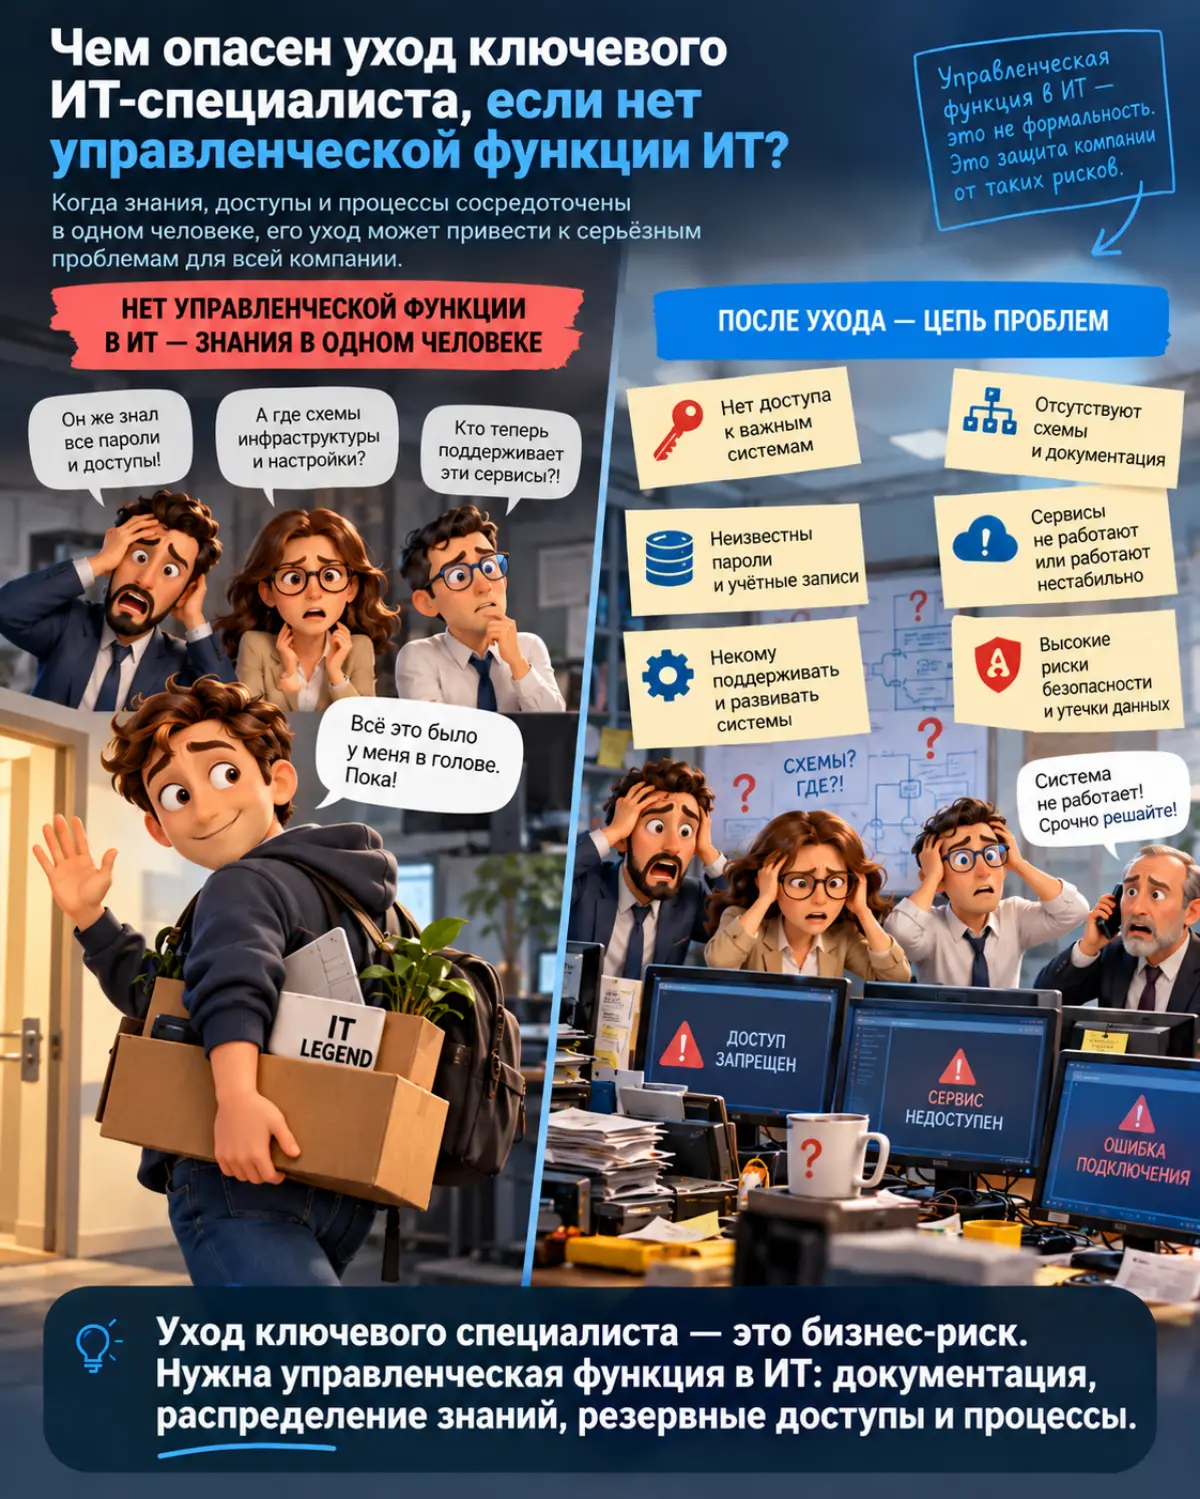
Уходит один человек, и ИТ останавливается.
Компания зависит от специалиста не потому, что он гениальный.
Зависимость возникает там, где управленческая работа в ИТ нигде не зафиксирована и держится на одном человеке. Пока он на месте, этого не видно. Видно становится в день ухода. Доступы. Учётные записи у людей есть, компьютеры вроде бы включаются. Неизвестно другое. Полного списка того, к чему у кого есть доступ, в компании нет. Резервный административный доступ может существовать в единственном месте, и тогда он уходит вместе с человеком. Документация. Схемы сети, описания систем, условия работы с подрядчиками не ведутся, потому что тому, кто всё знает, они не нужны. Картину восстанавливают по счетам и обрывкам разговоров. Ответственность. За участком нет ответственного, есть исполнитель. Когда он уходит, никто не может сказать, что именно выпало и в каком состоянии осталось. Первое, что приходит в голову, найти замену. Она приходит в ту же роль, одна, со всем на себе. Через год история повторяется, потому что проблема была не в человеке. Второе, что приходит в голову, попросить всё записать. Реестр доступов, схемы, инструкции. Это делается за месяц и через полгода устаревает. Систем становится больше, люди меняются, доступы выдаются и не отзываются. Документ, написанный один раз, живёт отдельно от работы. Управление отличается тем, что реестр обновляется, доступ отзывается в день ухода, а решения по критичным системам принимаются до аварии. Это не про недоверие к людям. Это про то, что компания не должна зависеть от чьей-то лояльности. Проверить можно без увольнений. Попросите список всех доступов, которые есть у вашего ключевого специалиста. Посмотрите, есть ли у кого-то ещё полный набор. Спросите, что произойдёт с каждым критичным сервисом, если он завтра не выйдет. Если ответ держится только на его словах, управления нет. А вы знаете, к каким системам доступ есть только у него?