Мы в начале пути… 🥲
Вы уже наверняка читали новости про php2shell - уязвимостях (их на самом деле две), которые позволяют запустить код на вашем сервере, если у вас на нём есть хоть какой-либо php скрипт, доступный по http из вне.
Это затрагивает сотни тысяч сайтов по всему миру, поэтому такой резонанс в информационном поле 🗞
Но на самом деле, это совсем не единственный случай. Только за последние пару месяцев нашли следующие уязвимости:
1. Node.js / Brotli — CVE-2026-111497 - Чем-то похож на php2shell: повреждение памяти с возможностью выполнения кода, утечки данных или падения процесса.
2. WordPress — CVE-2026-87902 - Возможность выполнения кода без авторизации при определённых условиях
3. Apple CoreGraphics — CVE-2026-86950 - Выполнение кода через вредоносный файл
4. Windows Shell — CVE-2026-96951 - Обход защитных механизмов при открытии файлов; подтверждена эксплуатация. Особенно существенна для атак через почту и мессенджеры.
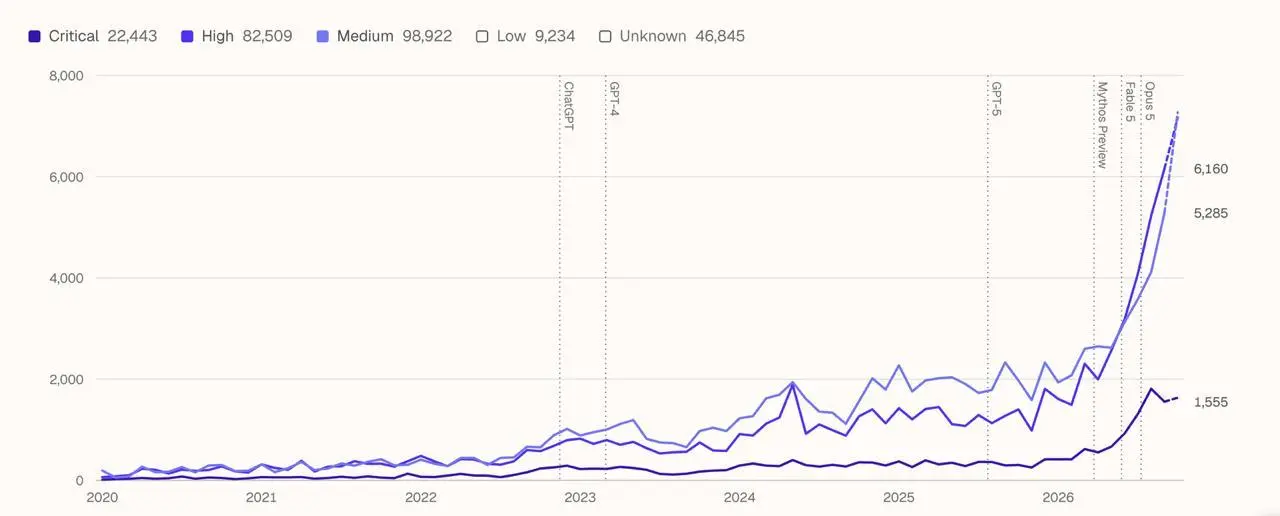
Самое плохое, что если посмотреть на график зарегистрированных уязвимостей, то видно, что мы в начале пути.. 🫠️️️️️️ И судя по экспоненте графика (см. скриншот) — нас ждёт интересное время в ближайшие пол года 🥲 Закупайтесь попкорном 😀
Ссылка на график CVE трендов: https://craci.com/resources/CVE-publication-trends