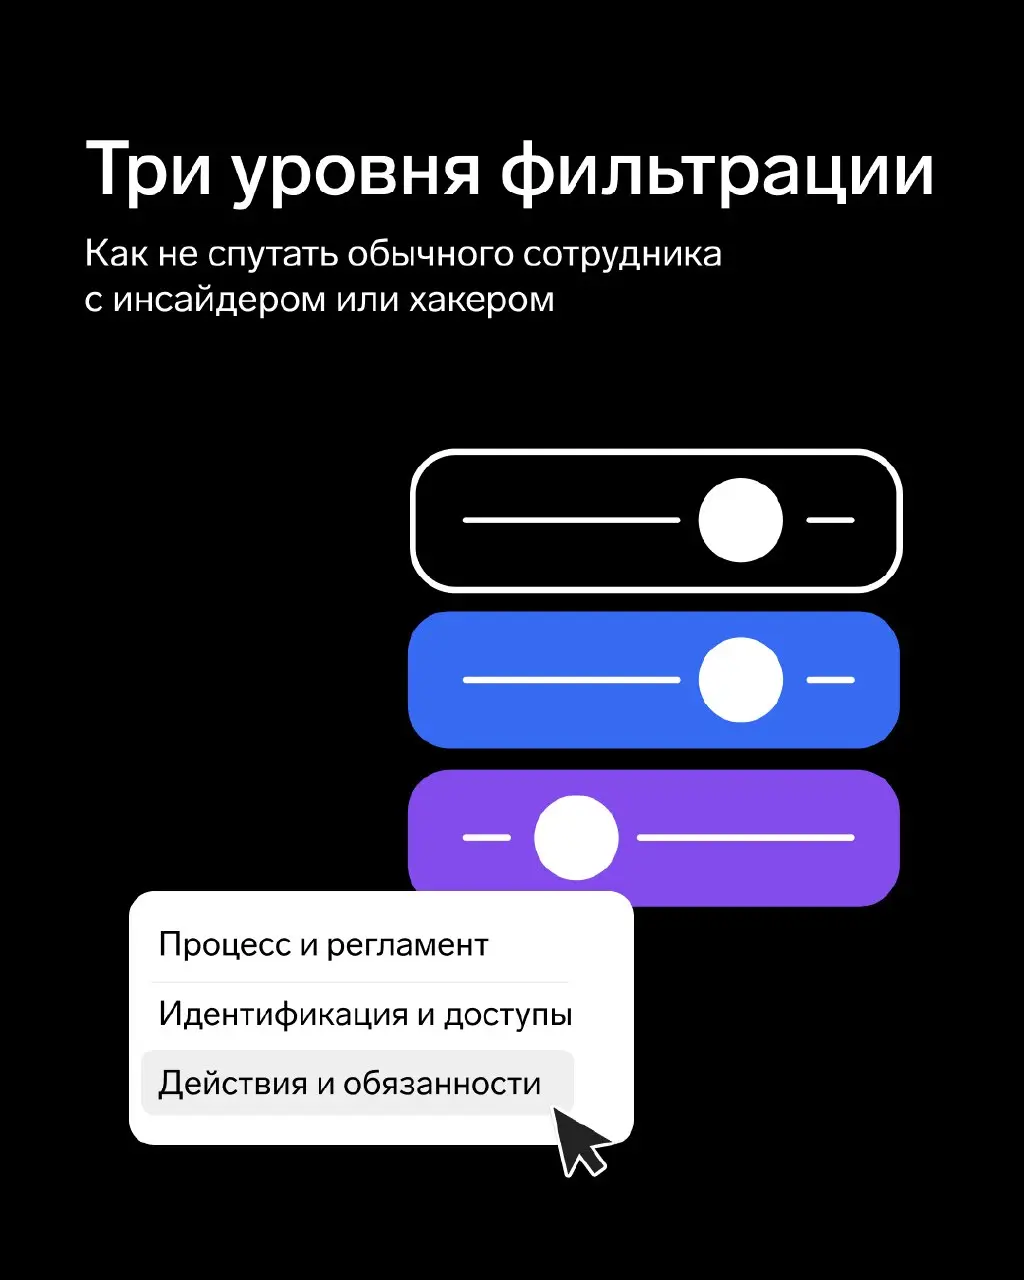
Три уровня фильтрации: как не спутать обычного сотрудника с инсайдером или хакером
Отличить легитимную активность от атаки помогает контекст. Он складывается из трех уровней: каждый следующий уточняет предыдущий и отсекает легитимные события.
Уровень 1. Процесс и регламент. Когда допустимые сценарии прописаны на берегу и заложены в настройки, система не отсекает события жестко, а ранжирует их по степени риска. Легитимные действия получают низкий приоритет и не фиксируются как инциденты.
Уровень 2. Идентификация и доступы. Здесь подключаются данные из смежных систем: логи VPN, второго фактора, шлюзовых решений, журналы доступа. Если сотрудник подключается к нехарактерным для него ресурсам — это уже сигнал. Чтобы понять, что именно делал сотрудник после подключения, нужны данные с конечной точки.
Уровень 3. Действия и должностные обязанности. Если разработчик работает с кодом — это норма. Если тот же разработчик идет в CRM и выгружает клиентскую базу — это уже инцидент. Массовые обращения к данным, не связанным с должностными обязанностями, — инцидент высокого уровня риска.
Подробнее о том, как отличить необычное поведение сотрудника от атаки, читайте в статье.