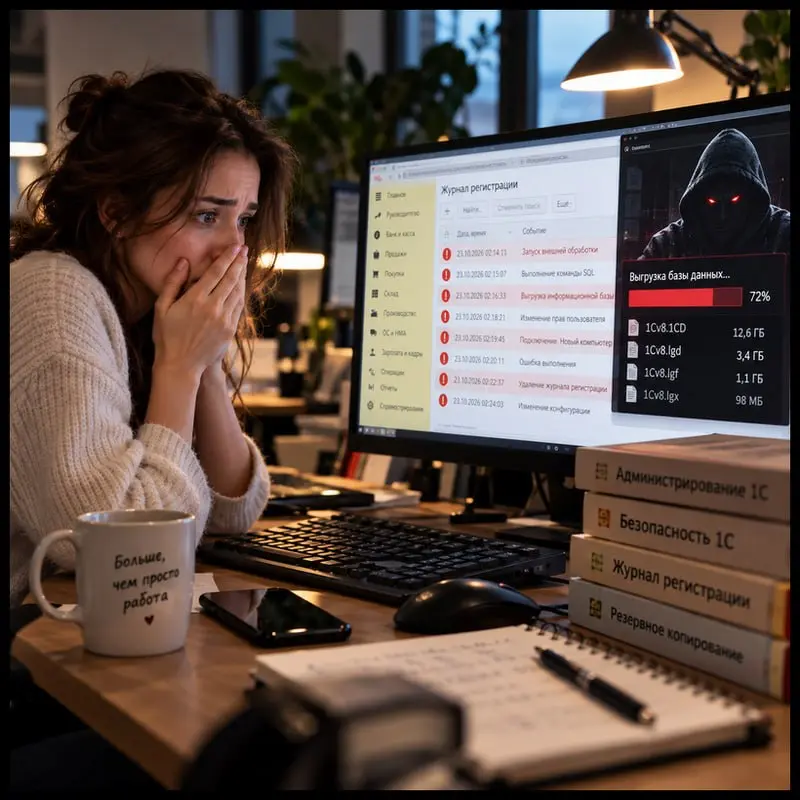
🔐 Взломали 1С? Где искать следы злоумышленника
Кажется, что взлом 1С это проблема исключительно админов и специалистов по ИБ. Но когда дело доходит до расследования, без знания особенностей платформы никуда. Эксперты разобрали инциденты и рассказали, как обнаружить следы атакующего в инфраструктуре 1С.
На что обратить внимание?
👉 Странные процессы на сервере: если rphost.exe запускает cmd.exe, а затем выполняются команды whoami, systeminfo или net user это серьёзный повод для проверки. Злоумышленник может изучать систему, похищать учётки и создавать новых пользователей с правами админа.
👉 Журнал регистрации 1С: ищем связку событий: Сеанс. Начало → Сеанс. Аутентификация → Сеанс. Завершение, чтобы понять, какая учётка и с какого хоста подключалась к базе. Также маркеры: ошибки при работе с 1С-шеллами, попытки выгрузки информационной базы, изменение свойств пользователей. В статье рассматриваются форматы .lgd, .lgf, .lgx и .lgp, а также расположение журналов в каталоге srvinfo.
👉 Технологический журнал: если включён, события ADMIN и CONN помогут установить хосты и IP-адреса подключений к консоли администрирования кластера.
👉 Сеансовый кэш: в файлах по пути ...snccntx* могут сохраниться строки команд, запускавшихся через 1С-шелл. На помощь придёт утилита strings.
👉 Логи веб-сервера: при доступе через веб-клиент ищем успешные обращения к панели входа 1С с подозрительных IP, а также GET-запросы к .../e1cib/users и POST-запросы к .../e1cib/login
👉 Служебные базы тоже потенциальный риск: были случаи, когда атакующий подключался к служебной базе без пользователей и механизма аутентификации. Даже инструменты мониторинга могут стать точкой входа в инфраструктуру.
Безопасность ИБ это не только роли юзеров и запрет запуска внешних обработок. Нужно понимать, что происходит на сервере, кто подключается к базе и какие действия выполняются от имени учётных записей служб 1С. А если инцидент уже произошёл, правильно настроенные журналы могут стать ключом к восстановлению картины атаки.
Подписаться: TG | MAX
#Администрирование1С #Практика1С
В этом посте были ссылки, но мы их удалили по правилам Сетки