


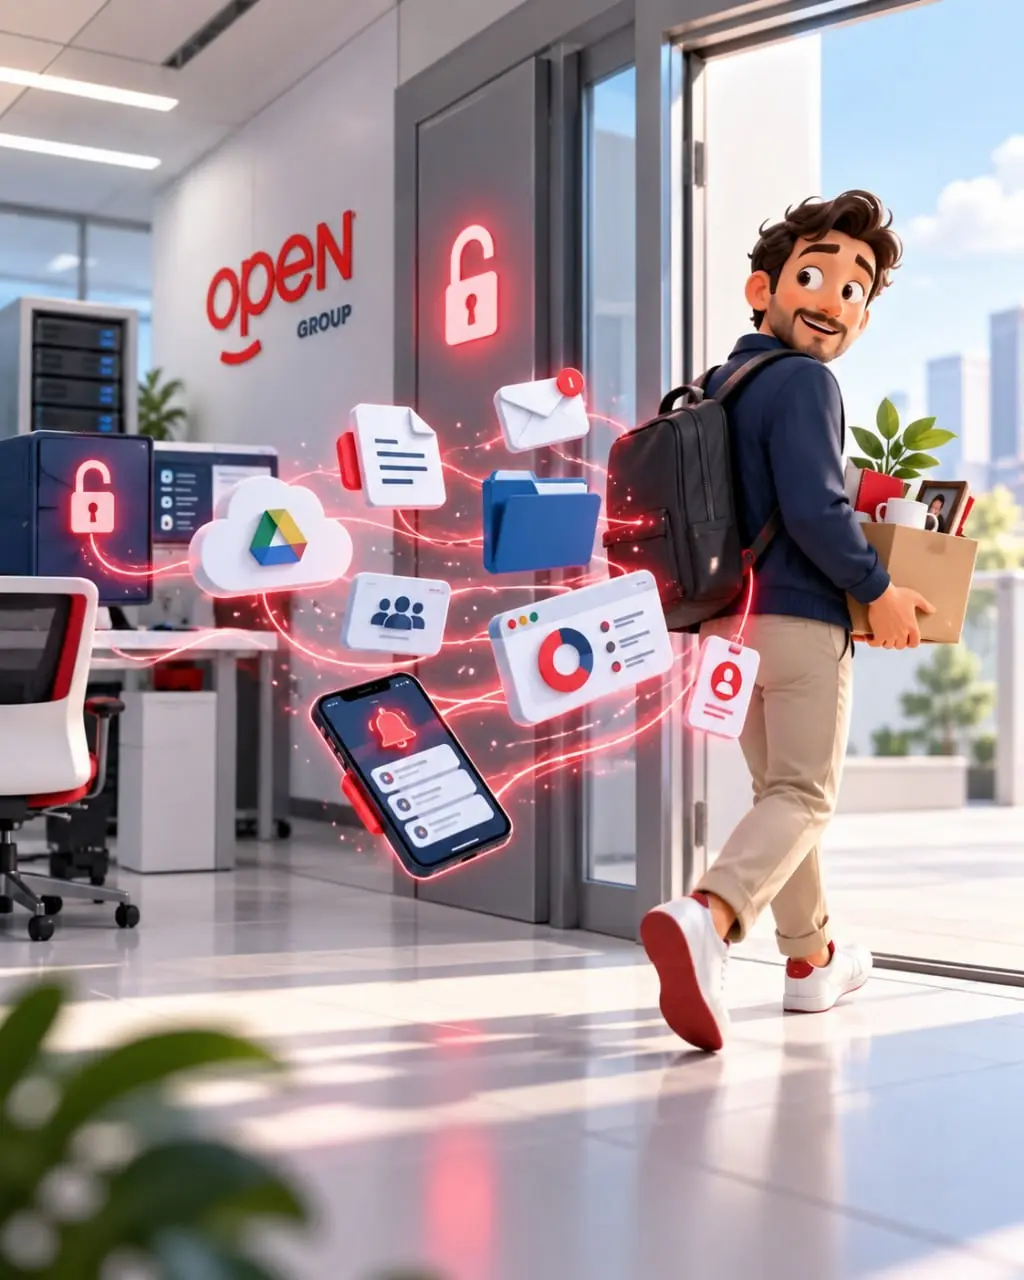
Сотрудник уволился. Но до сих пор видит рабочие документы
Человек уже вышел в другую компанию, давно сдал пропуск, вернул ноутбук и подписал все бумаги. А на телефон ему по-прежнему прилетают уведомления из рабочей папки прежней команды. Он нажимает на ссылку, и перед ним спокойно открываются свежие отчёты.
Звучит как редкий недосмотр, но проблема куда масштабнее. В октябре 2026 года вышло исследование, для которого опросили тысячу американцев, менявших офисную или ИТ-работу за последние пять лет. Понятно, что это зарубежная выборка и напрямую переносить цифры на наш рынок не стоит, но сама тенденция показательная: 64% участников признались, что после ухода у них оставался доступ к конфиденциальным данным бывшего работодателя.
Даже когда бывшие сотрудники сами связывались с компанией и честно предупреждали, что у них всё ещё открываются внутренние папки, в 31% случаев доступ не могли закрыть больше недели. То есть проблема зависает, даже когда в неё буквально ткнули пальцем.
Обычно так происходит потому, что за время работы человек обрастает правами в десятке разных мест. АйТи-отдел заводит общую учётку, руководитель открывает папку на облачном диске, заказчик добавляет в свой сервис, а коллега кидает ссылку на рабочий чат. При увольнении корпоративную почту блокируют в первый же день, но отдельные аккаунты, общие ссылки и единые пароли на команду продолжают жить своей жизнью. Специалисты по инфобезу не зря напоминают, что отключение главного профиля никогда не заменяет ручную проверку всех остальных ресурсов.
Для полевой команды это вполне конкретные вещи: приложение с заданиями, CRM, фотографии из торговых точек, контакты клиента и общие таблицы. Если просто удалить человека из мессенджера, выданные ему ранее права на просмотр файлов никуда не исчезнут. Причём злого умысла тут может и не быть, просто рабочая папка по инерции синхронизируется с телефоном специалиста, который уже давно не в проекте.
Чтобы доступы не оставались открытыми на месяцы, порядок их отключения стоит продумывать ещё в момент выдачи: сразу фиксировать, куда пустили сотрудника, кто отвечает за этот ресурс и когда права нужно забрать. Тогда при увольнении процесс не развалится: HR сообщает дату ухода, руководитель проверяет проектные папки и сервисы заказчика, а IT-специалисты закрывают входы со своей стороны и подтверждают это одному ответственному, который следит, чтобы ничего не упустили. Такую же ревизию полезно проводить и после завершения проекта, когда человек остаётся в компании, но данные прежнего клиента ему больше не нужны.
Кадровые документы фиксируют уход только на бумаге. Чтобы расставание действительно состоялось, цифровые доступы нужно закрывать отдельно.
Источники: Sagiss, 13.10.2026 — Employee Offboarding Security Report 2026 Финансы Mail, 12.10.2026 — комментарий эксперта о забытых учётных записях и закрытии доступов
💬 А кто у вас проверяет, что после увольнения сотрудника закрыты все рабочие доступы, включая чаты и сервисы заказчиков?




















· 6 ч
В таких случаях удобны временные доступы, только не на 1-2 нед или мес, а, допустим, год. Далее доступ либо продлевается, либо закрывается.
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён