


Дыра в Brotli: проверьте Node.js и Python-пакеты
Brotli это алгоритм сжатия, которым серверы ужимают ответы. Видели заголовок Content-Encoding: br? Это он.
21 октября Node.js выпустил срочные обновления из-за CVE-2026-111497. На кривом потоке декодер пишет байты за край внутреннего буфера размером 8 байт.
Google оценил уязвимость на 9.2 из 10. Для библиотеки сжатия это очень много.
Нашёл её Codex Security от OpenAI. Потом Imperva довела баг до выполнения кода на Node 24 под ARM64. Атак в реальной жизни пока не замечали.
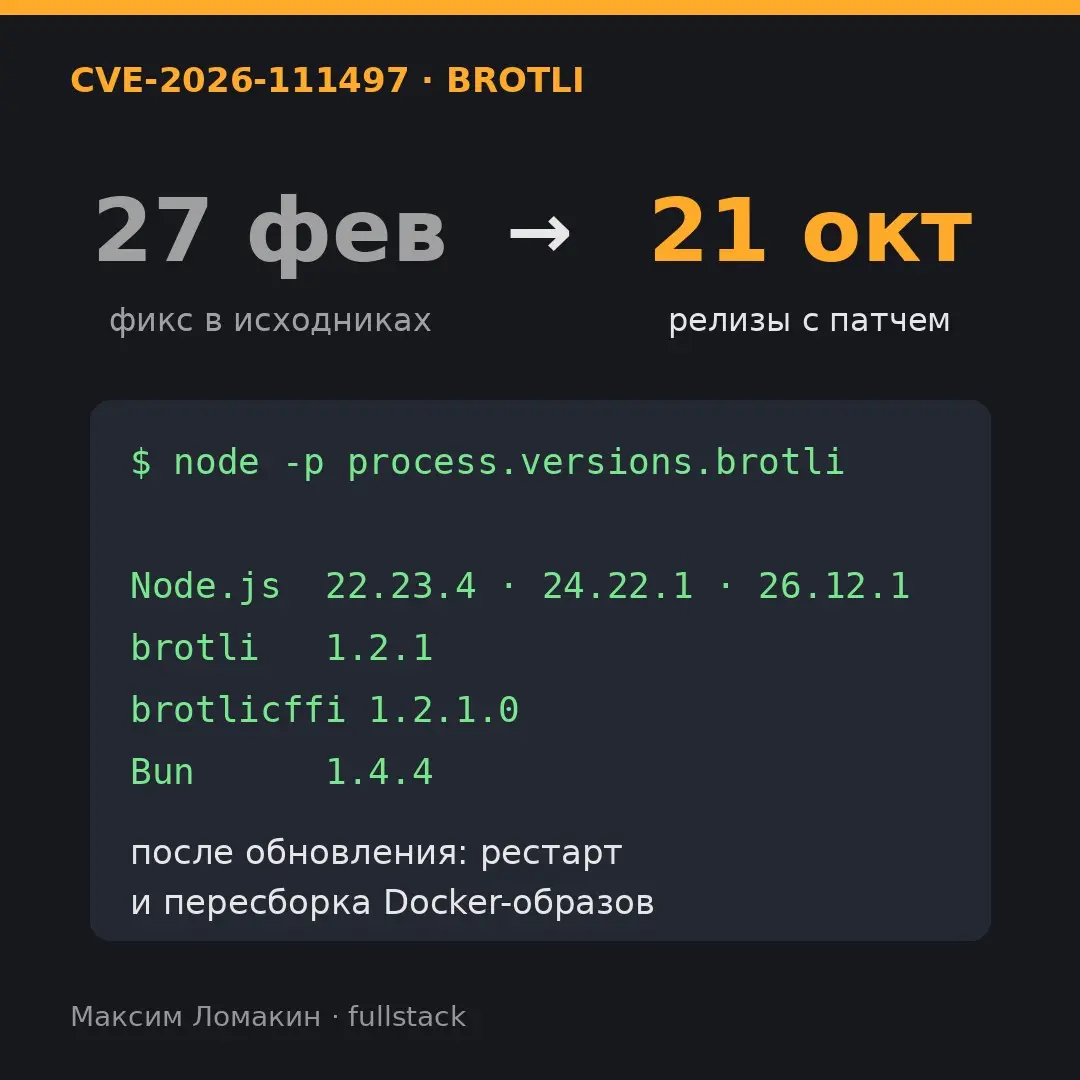
Отдельно про сроки. Исправление лежало в исходниках Brotli с 27 февраля, а релиза с ним не было до октября. Почти восемь месяцев.
У меня в стеке Node и Python, поэтому про Python отдельно. Если в окружении стоит пакет brotli или brotlicffi, то requests, httpx и aiohttp сами распаковывают br-ответы. Dependabot может об этом промолчать.
Что проверить: node -p process.versions.brotli Node 22.23.4, 24.22.1 или 26.12.1. Ветки 25.x, 23.x и 20.x и ниже патча не получат. brotli 1.2.1, brotlicffi 1.2.1.0, Bun 1.4.4, Envoy со свежим патчем.
После обновления перезапустите сервисы и пересоберите Docker-образы. Иначе в проде останется старая версия.
Бэкендеры, как у вас: обновляете Node сразу после security-релиза или ждёте неделю, пока другие проверят?

















· 28.10
Источники: CVE: https://www.cve.org/CVERecord?id=CVE-2026-111497 Node.js, security releases 21.10.2026: https://nodejs.org/en/blog/vulnerability/october-2026-security-releases Bun: https://github.com/oven-sh/bun/security/advisories/GHSA-663w-cv8g-jj2p Envoy: https://github.com/envoyproxy/envoy/security/advisories/GHSA-3wvj-j6qm-62mr The Hacker News: https://thehackernews.com/2026/10/brotli-decoder-flaw-behind-nodejs-rce.html
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён