


Проблеме в PHP 22 года. С ИИ путь к взлому нашли за несколько дней
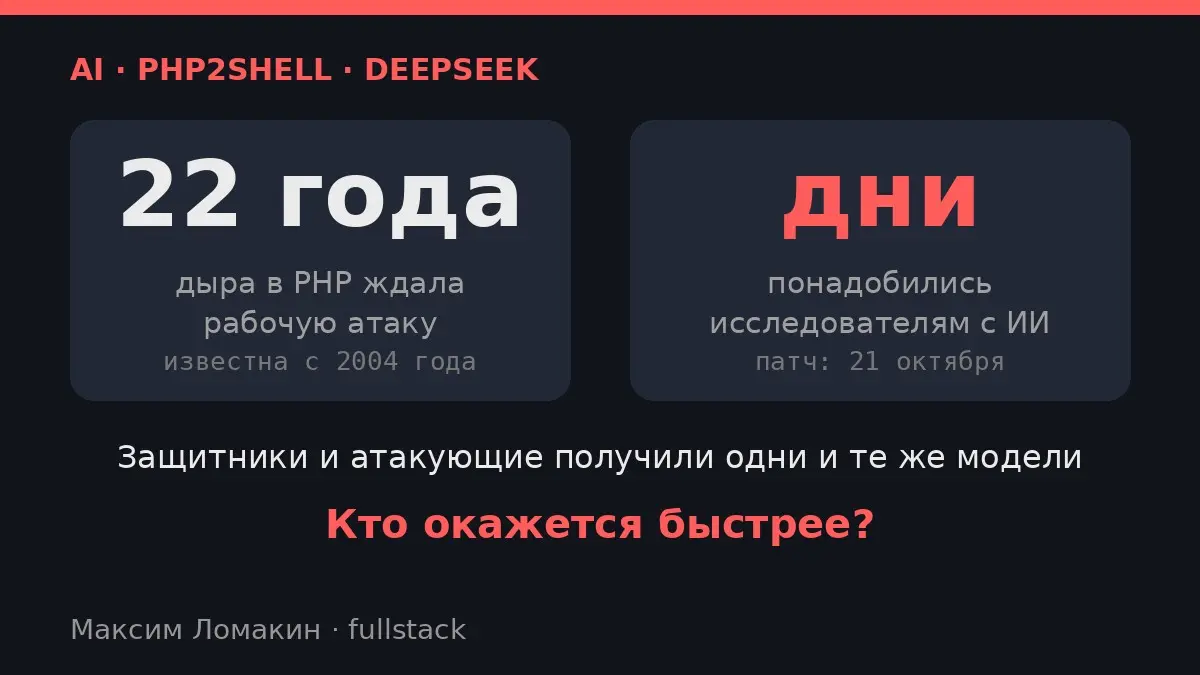
21 октября вышел срочный патч PHP. Две дыры давали захватить сервер без пароля, атаку показали на WordPress и Drupal. О самой проблеме знали с 2004 года, но собрать рабочий взлом руками было слишком муторно. Исследователи из Calif справились с моделью OpenAI.
Cloudflare видел тысячи попыток атаки ещё до анонса. После него счёт пошёл на миллионы.
А 7 октября CrowdStrike описал взлом банков в Южной Корее: открытый ИИ-агент для пентеста, основная модель DeepSeek V4.1-Flash.
Про «DeepSeek без цензуры». Сама DeepSeek такого не выпускала. Но веса открытые, и энтузиасты выложили на Hugging Face версии с вырезанными отказами. Автор одной из них пишет, что модель отвечает на всё, включая киберпреступность. Была ли такая версия у корейского хакера, в отчёте не сказано.
По-моему, это опасная грань. ИИ ищет уязвимости быстрее людей и не устаёт. По данным VulnCheck, CVE за год стало вдвое больше, а медиана от публикации уязвимости до подтверждённых атак упала со 120 до 80 дней.
У защиты те же инструменты. По словам OpenAI, дыру в PHP ИИ нашёл раньше злоумышленников, и патч успели подготовить. Но патч бесполезен, пока его не поставили.
Обычному разработчику я бы советовал две вещи: обновлять зависимости в первые дни, а не «когда руки дойдут», и не сидеть на версиях без поддержки. PHP 8.1 и старше этот патч не получит.
Как думаете, кому ИИ поможет больше: защите или атакующим?
















· вчера
Источники: https://openai.com/index/coordinated-disclosure-of-critical-vulnerabilities https://calif.io/php2shell/ https://digital.nhs.uk/cyber-alerts/2026/cc-4875 https://www.cnn.com/2026/10/23/tech/ai-cybersecurity-php2shell-explained https://www.axios.com/2026/10/21/php-openai-ai-bug-hunting-cyberattacks https://www.theguardian.com/technology/2026/oct/23/cybersecurity-ai-hacking-php-vulnerability https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ https://www.deepseek.com/en/news/deepseek-v4-1-flash/ https://www.vulncheck.com/blog/vulnerability-and-exploitation-risks-of-ai https://www.vulncheck.com/blog/state-of-exploitation-1h-2026
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён