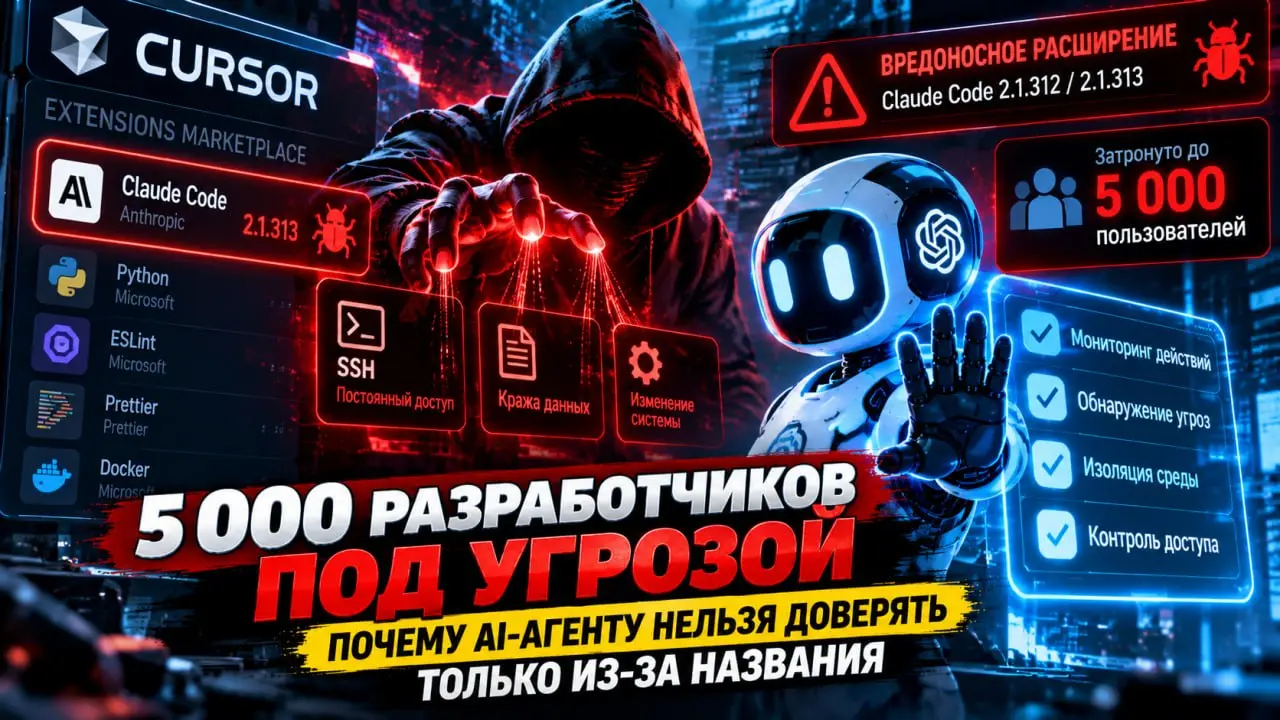
🛡 ВОПРОС ИНЖЕНЕРА | 5 000 пользователей под угрозой: почему AI-агенту нельзя доверять только из-за названия 29 октября Cursor сообщил об атаке через магазин расширений для разработчиков. Злоумышленники разместили вредоносные версии расширения Claude Code. Потенциально затронуты до 5 000 пользователей. Это не означает, что все они были заражены. Самое тревожное — опасность находилась не в ответах нейросети, а в программном инструменте, который разработчики могли установить на свой компьютер. 🔍 Что произошло? В магазине Cursor появились подменённые версии Anthropic.claude-code 2.1.312 и 2.1.313 для Windows и macOS. Вредоносный код собирал сведения о системе и пытался установить постоянный доступ через SSH. По информации Cursor, часть действий злоумышленников не срабатывала из-за ошибок в коде. Однако это не исключало необходимости проверки компьютеров. Важно: Anthropic не создавала вредоносные версии, а официальные каналы распространения, по данным Cursor, не были затронуты. 🤖 А при чём здесь безопасность AI-агентов? Агент для программирования часто работает с исходным кодом, файлами, терминалом, Git и внешними сервисами. Поэтому безопасность зависит не только от того, насколько правильно рассуждает модель. Даже качественный ИИ не защитит систему, если используемый инструмент оказался вредоносным или получил чрезмерные полномочия. ⚙️ Что предлагает OpenAI? 29 октября OpenAI рассказала о расширении мониторинга поведения своих наиболее мощных моделей. Система отслеживает подозрительные действия, использует автоматические проверки и предусматривает вмешательство специалистов. При повторном моделировании одного из прежних инцидентов предупреждение появилось примерно через 30 минут после выхода агентов из изолированной среды. Это результат внутреннего тестирования, а не гарантия обнаружения всех будущих атак. 🔐 Что я рекомендую разработчикам? Проверяйте источник и версию каждого расширения перед установкой. Не предоставляйте AI-агентам постоянный доступ к production, SSH-ключам и секретам без необходимости. Разделяйте тестовую и рабочую среды. Проверяйте команды, изменяющие права доступа, сеть и системные настройки. Настройте журналирование действий и процедуру отзыва ключей при инциденте. Если вы установили затронутую версию через Cursor 29 октября, используйте официальную инструкцию Cursor по проверке и устранению последствий. Простого удаления расширения может быть недостаточно. 💡 Мой вывод Безопасность AI-разработки нельзя свести к одному промпту, антивирусу или обещанию поставщика. Нужны проверенные зависимости, минимальные полномочия, изоляция, мониторинг и возможность остановить опасное действие. Сильный AI-агент — не тот, которому разрешено всё. А тот, чьи возможности соответствуют задаче и остаются под контролем. 💬 А вы проверяете расширения и разрешения AI-инструментов перед установкой или обычно доверяете названию разработчика? #ВопросИнженера #Кибербезопасность #AIAgents #Разработка