
Как шифровальщик остановил облако за ночь
В апреле 2026 хактивисты вывели из строя десятки серверов виртуализации облачного провайдера — вместе с сотнями виртуальных машин и корпоративным репозиторием.
Такой удар — не про выкуп, а про уничтожение. Если стёрты и серверы, и репозиторий, компания может не восстановить сервис, а клиенты теряют свои продуктовые серверы.
Это один из случаев из свежего исследования атак шифровальщиков и вайперов на российские организации. Главный вывод: часть атак сегодня нацелена не на деньги, а на разрушение.
Чем это грозит бизнесу
• Простой: всё, что работало в облаке — учёт, сайт, склад — встаёт одновременно.
• Потеря данных: бэкап рядом с основной системой гибнет вместе с ней.
• Цепная реакция: сбой у провайдера бьёт по каждому его клиенту.
Что делать
1. Хранить копию данных отдельно от основной системы и с другими доступами — тогда её не стереть вместе с остальным.
2. Раз в квартал проверять восстановление: не «копия есть», а «система поднялась за такое-то время».
3. Включить двухфакторную защиту на админских входах и закрывать доступы уволенных и подрядчиков в день ухода.
4. Спросить у облачного провайдера, где лежат его собственные копии и как быстро он восстановится.
Что изменится
• Было: одна авария роняет всё и надолго. Стало: данные вернутся из изолированной копии, пусть и с задержкой.
• Было: «бэкап наверное есть». Стало: известно время восстановления, и бизнес может планировать простой.
• Было: чужой вход через забытый доступ. Стало: дверь закрыта и не зависит от того, помнил ли об этом человек.
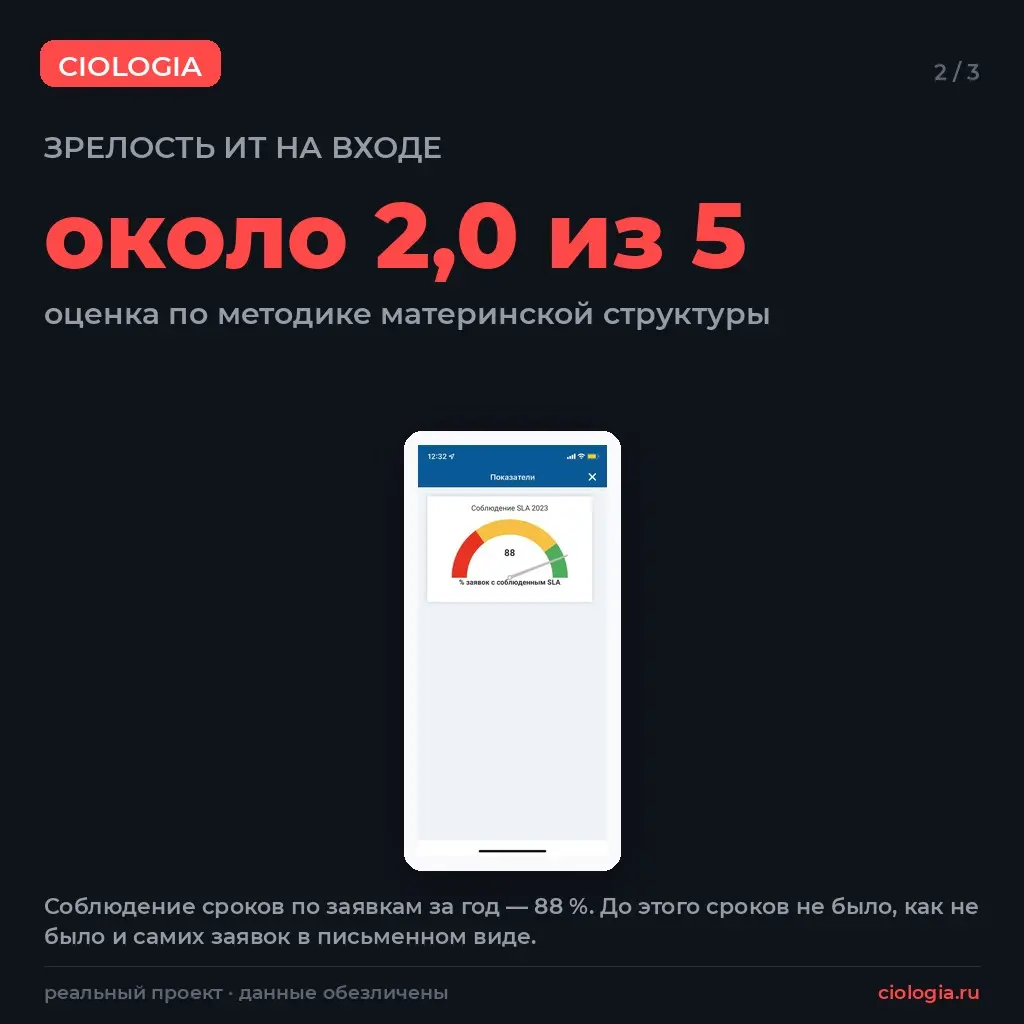
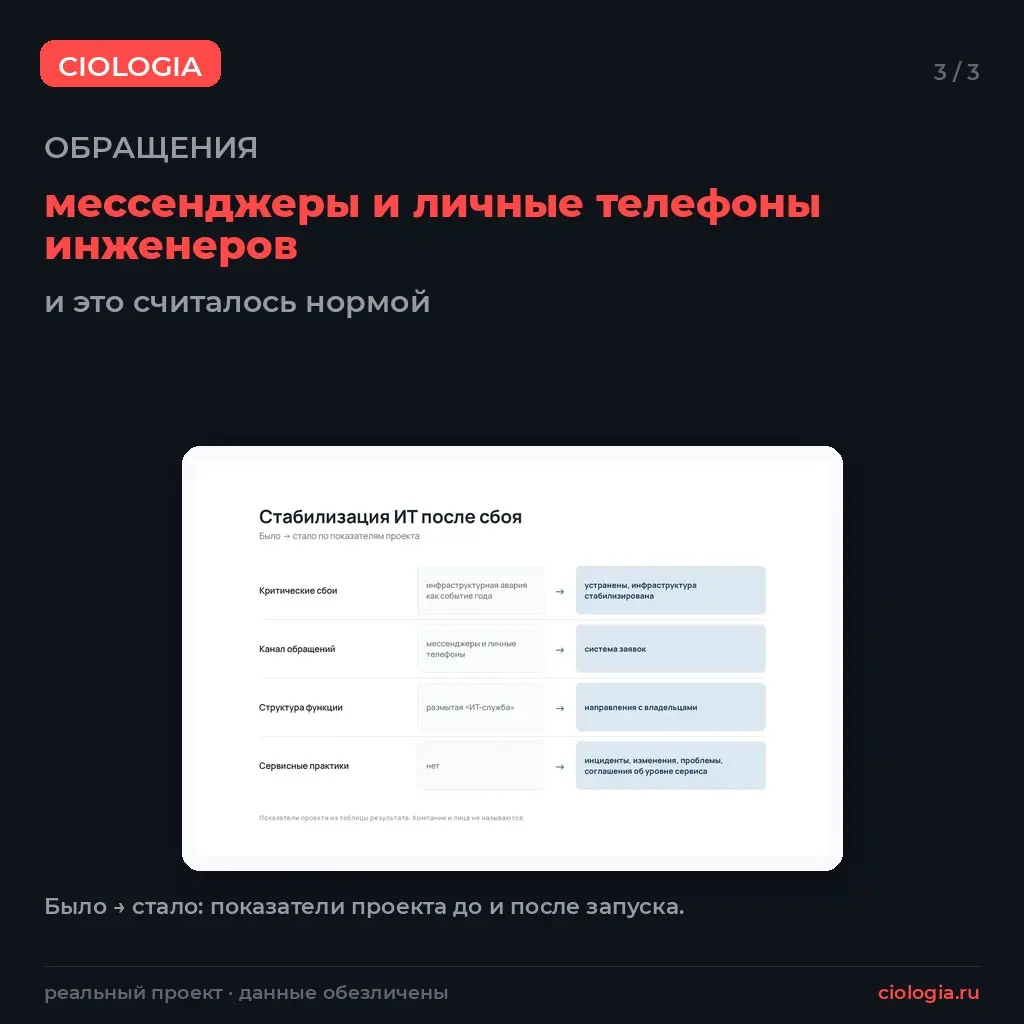
Такое я уже делал. В курортном комплексе с отелем, ресторанами, винодельней, медцентром и доставкой я пришёл после критического сбоя инфраструктуры: резервные копии критичных систем фактически не делались, обращения шли через мессенджеры и личные телефоны инженеров, а зрелость ИТ была…
#информационнаябезопасность #шифровальщики