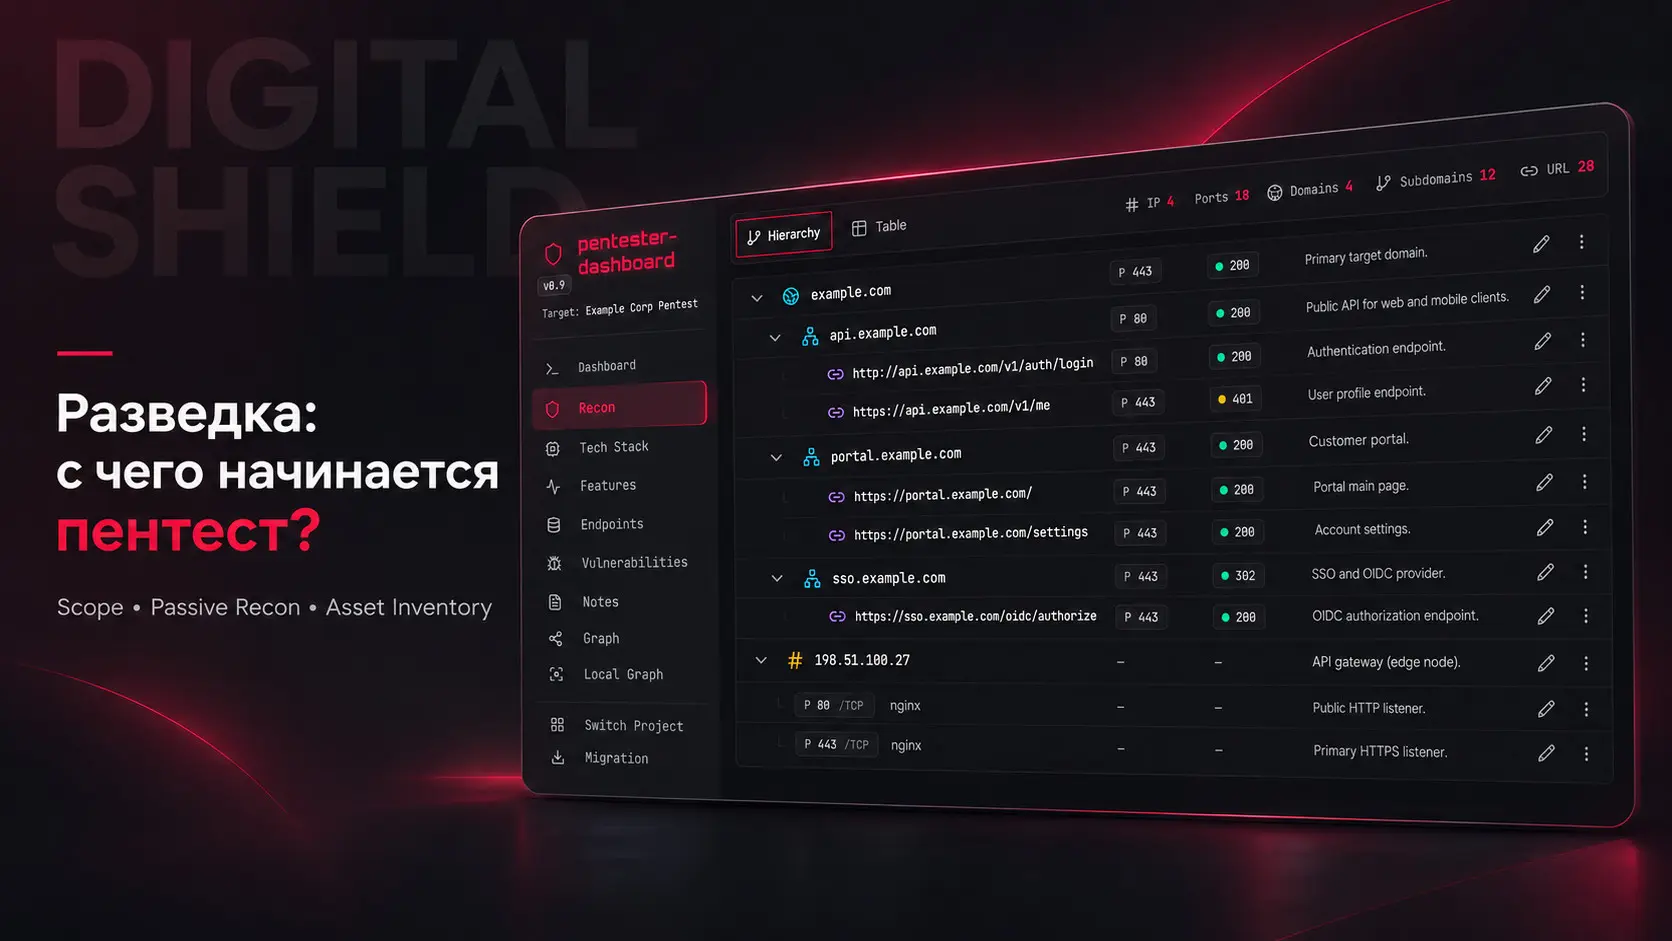
Как выглядит разведка перед пентестом веб-приложения?
Пентест начинается не с поиска уязвимостей, а с понимания того, что именно предстоит проверять.
Перед запуском Nuclei, Burp Suite или других инструментов необходимо определить поверхность атаки: какие активы относятся к приложению, как они связаны между собой и какие из них входят в разрешённую область тестирования. Этот этап называется Reconnaissance — разведка.
Первый шаг — определение Scope. Scope устанавливает границы тестирования: домены, поддомены, IP-адреса с портами и другие активы которые разрешено проверять.
Например, компания предоставляет для пентеста example.com. Но означает ли это, что можно тестировать api.example.com, admin.example.com или лендинги подрядчиков? Не обязательно.
Принадлежность ресурса компании ещё не означает наличия разрешения на его тестирование. Если компания находится на BugBounty, то она явно прописывает свой scope или указывает через * какие активы разрешены к пентесту, пример: *.example.com
Второй шаг — Passive Reconnaissance. На этом этапе собирают информацию из открытых источников без непосредственного взаимодействия с целевой инфраструктурой.
Для этого могут использоваться: • Certificate Transparency Logs для поиска доменных имён в сертификатах. • Публичные DNS-данные и исторические записи. • WHOIS/RDAP для анализа регистрационной информации. • Публичные репозитории и техническая документация. • Shodan и Censys для изучения ранее проиндексированных сервисов.
Важно учитывать, что такие данные могут быть устаревшими или неполными. Обнаруженный поддомен не обязательно существует до сих пор, а IP-адрес может уже принадлежать другой организации.
Третий шаг — Asset Inventory. Собранную информацию необходимо структурировать.
Для каждого актива фиксируются его назначение, связанные домены и IP-адреса, предполагаемые технологии, источник обнаружения и статус нахождения в Scope.
Особого внимания заслуживают забытые тестовые окружения, устаревшие сервисы и административные интерфейсы.
При этом обнаружение подобного ресурса ещё не является подтверждением уязвимости. После согласования инвентаризации можно переходить к активной разведке и дальнейшим проверкам.
Качественная разведка — это не количество найденных поддоменов, а понимание реальной поверхности атаки.
Именно поэтому в Digital Shield мы рассматриваем Reconnaissance как самостоятельный и важный этап пентеста.
Чем точнее определены границы и структура инфраструктуры, тем меньше времени уходит на нерелевантные проверки и тем больше внимания можно уделить действительно значимым рискам.