
Уязвимость в ядре Linux позволяет захватить сервер по сети…
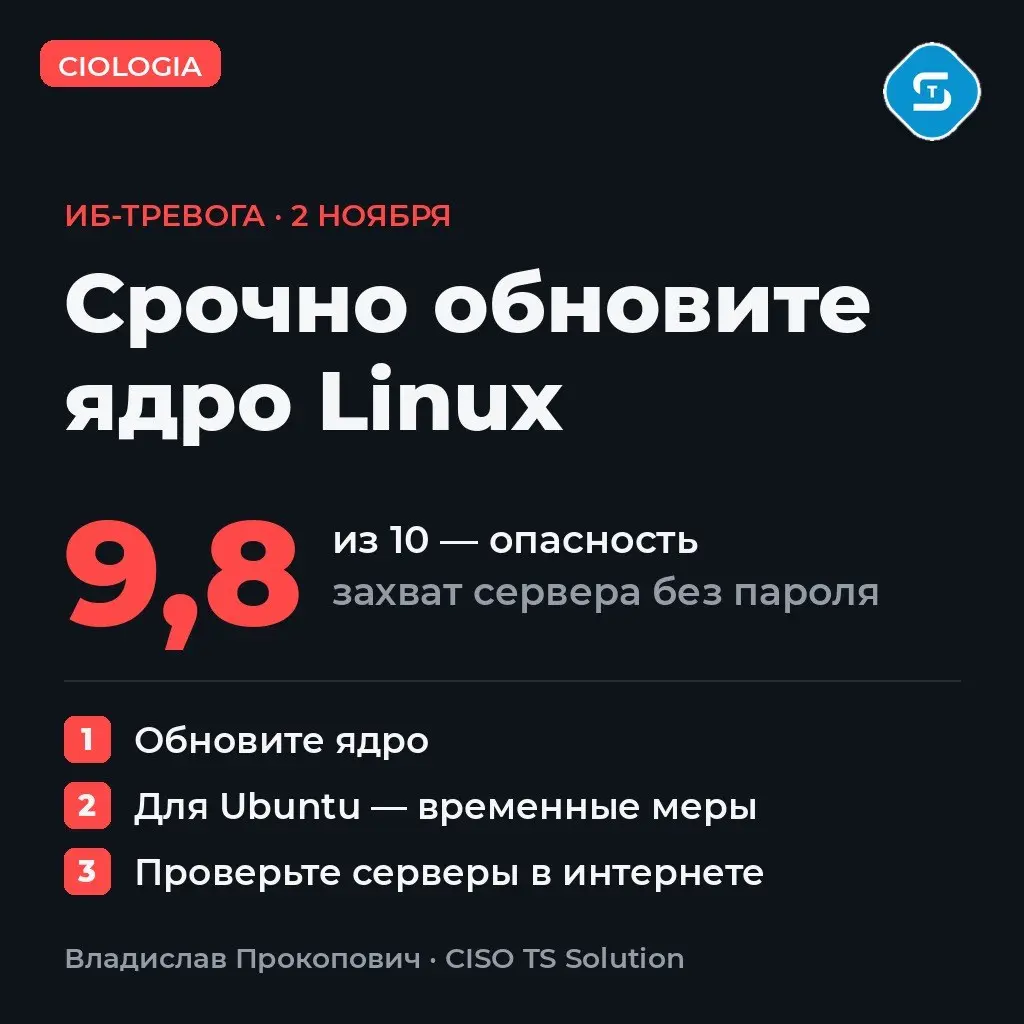
Уязвимость в ядре Linux позволяет захватить сервер по сети без пароля. Оценка опасности — 9,8 из 10.
Исправленное ядро уже вышло для Red Hat Enterprise Linux 8, 9, 10 и Debian 12, 13. Для Ubuntu исправления пока нет.
Что сделать сегодня:
1. Установить исправленное ядро и перезагрузить серверы.
2. Для Ubuntu включить временные меры; они не заменяют обновление.
3. Проверить серверы Linux, доступные из интернета.
Инструкция по обновлению: https://ciologia.ru/trevoga/linux-2026-11-02/
— Владислав Прокопович, CISO TS Solution
#CIOlogia #информационнаябезопасность #ИБ #Linux