


Конец эпохи «тихих туннелей»: как СОРМ и бигтех вычисляют ?
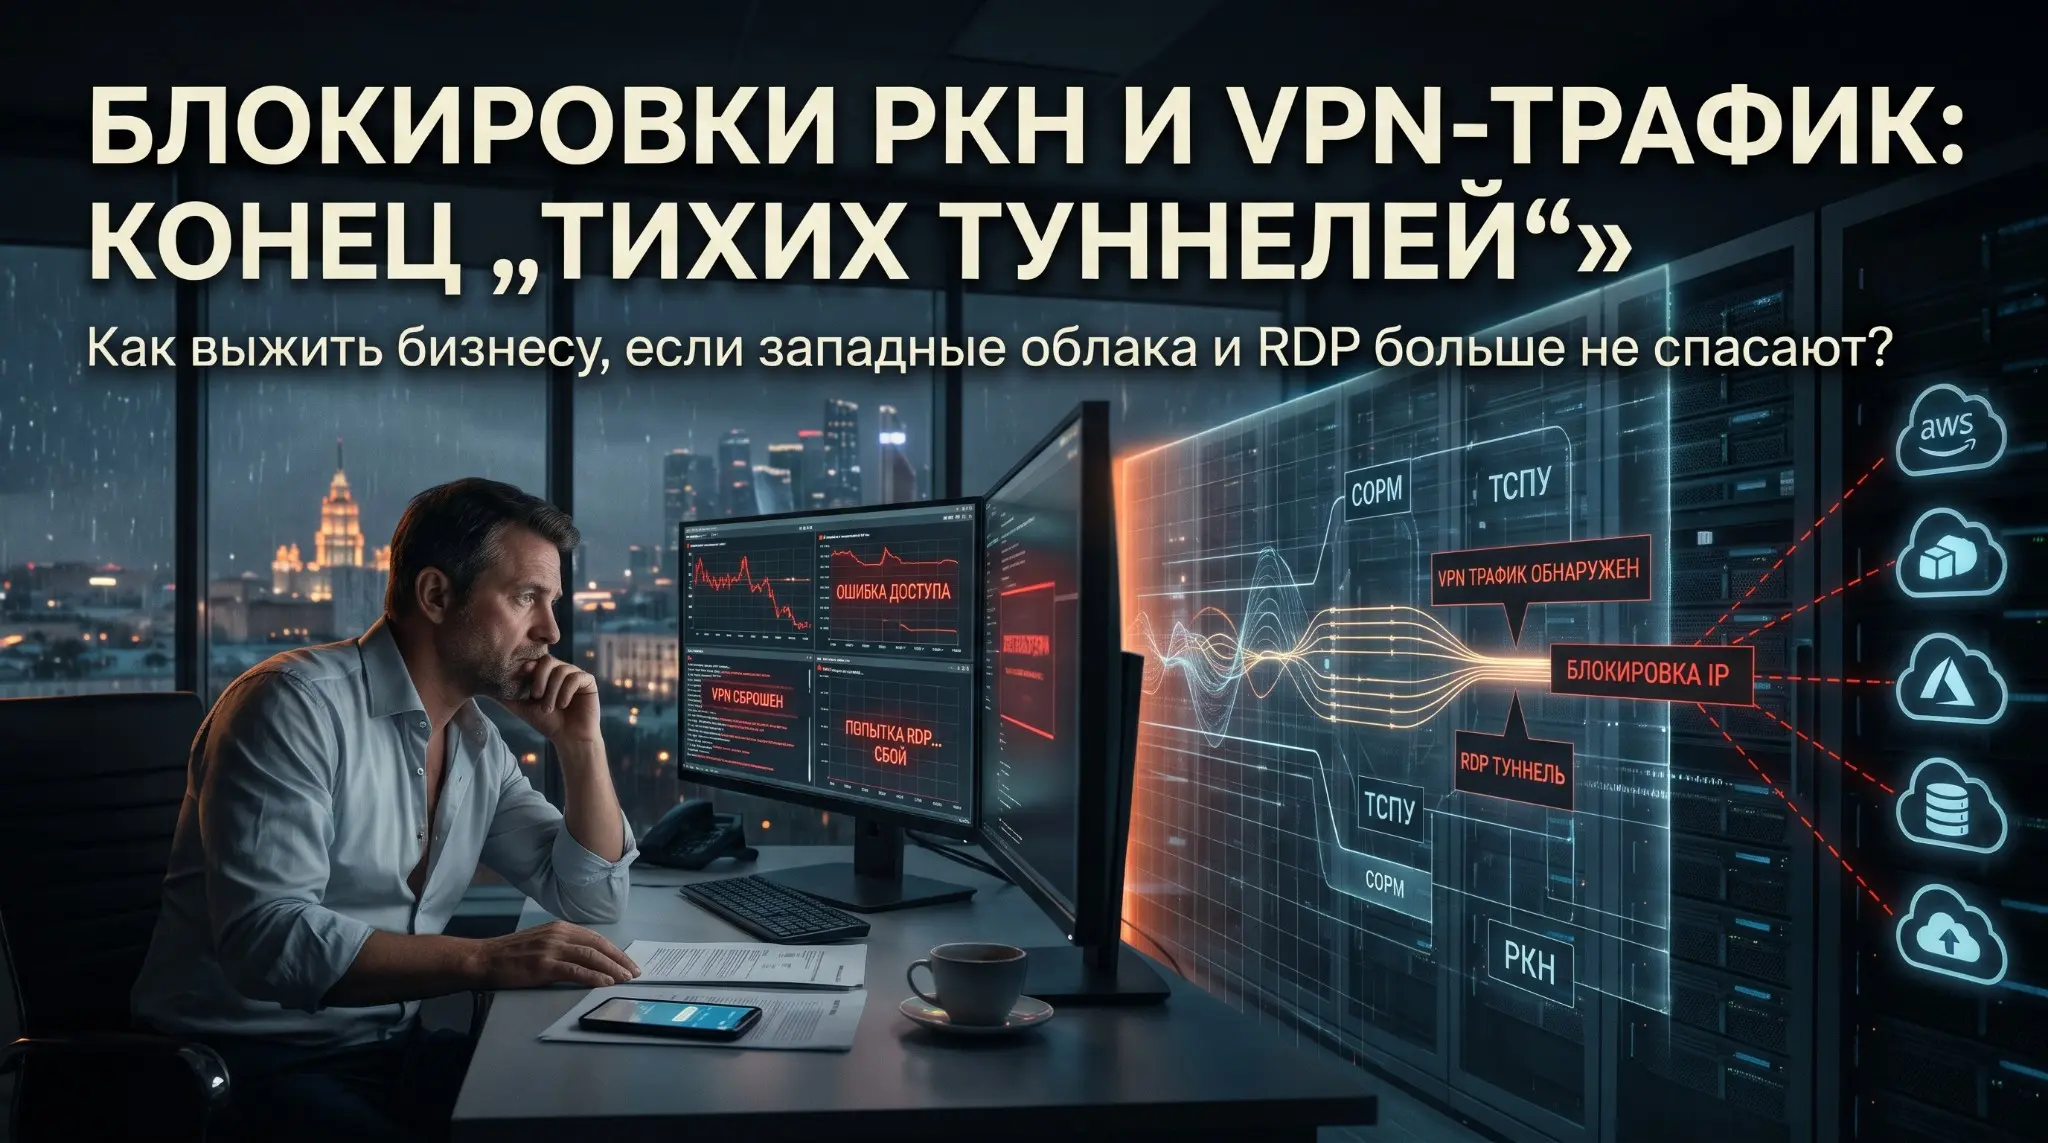
Как СОРМ и бигтех вычисляют корпоративные VPN и почему побег на западный RDP — это ловушка Массовые блокировки IP-адресов и целых подсетей зарубежных хостеров на прошлой неделе стали холодным душем для сотен российских компаний. Под удар попали не публичные сервисы, а приватные корпоративные VPS, зашифрованные мосты (VLESS, Xray, Reality) и серверы, которые сисадмины годами поднимали «только для своих». Почему идеально замаскированные туннели внезапно ослепли? Правила игры изменились: охота перешла от простого анализа пакетов на кабеле провайдера к кросс-корреляции больших данных и ИИ-скорингу на ТСПУ. 1. Банки и маркетплейсы как невольные сенсоры (ОРИ и СОРМ) Крупнейшие ИТ-гиганты, банки и маркетплейсы входят в реестр организаторов распространения информации (ОРИ) и обязаны эксплуатировать комплексы СОРМ, передавая метаданные и антифрод-телеметрию. Механика простая: сотрудник или селлер включает корпоративный VPN на рабочем ПК для доступа к зарубежному софту, а в соседней вкладке заходит в клиент-банк, кабинет маркетплейса или локальный мессенджер. Для антифрода вход пользователя с российским цифровым отпечатком устройства и локальными пушами, но с IP-адреса дата-центра во Франкфурте или Хельсинки — это маркер VPN / Hosting ASN. Когда с одной зарубежной подсети в российские экосистемы ежедневно стучатся тысячи юрлиц, эти узлы образуют идеально размеченную тепловую карту. Остается только скормить её алгоритмам ЦМУ ССОП и погасить подсеть целиком. 2. Иллюзия спасения на западном RDP Первая реакция многих компаний после падения VPN: «Давайте арендуем сервер в Европе, вынесем туда 1С и браузеры и будем подключаться напрямую по RDP!». С инженерной точки зрения это билет в один конец. Отследить RDP в разы проще, чем обфусцированный VPN: • Поведенческий профиль: когда 20 сотрудников в 9:00 подключаются к одному немецкому IP и держат монолитную сессию до 18:00 — для ИИ на ТСПУ этот сервер светится как прожектор. • Сигнатура потока: даже если спрятать RDP за HTTPS (порт 443), ритмика пакетов (прерывания от мыши/клавиатуры в одну сторону и поток видеокадров экрана обратно) вычисляется нейросетью за минуту. Прогноз жизни такой схемы сегодня — от пары недель до 1–2 месяцев до очередного обновления фильтров. Как выживать бизнесу между блокировками РКН и горящими ЦОДами? Октябрь 2026 года зажал бизнес в тиски: инциденты с выходом из строя сразу трех дата-центров «Яндекса» показали риски публичных облаков РФ, а ТСПУ закрывает «партизанские» окна в Европу. Решение лежит в смене архитектуры, которую мы выстраиваем в рамках практики vCIO: • API вместо RDP: не тащите живых людей через границу экранами удаленных столов. Сотрудники работают в контуре РФ, а с внешними облаками общаются серверы короткими JSON-вебхуками через локальную шину на базе n8n. • Критическое ядро — в свой On-Premise: ваша локальная серверная или микро-стойка не интересна ни внешним атакам, ни блокировкам. Связка Nextcloud Hub (вместо Google/Яндекс 360), свой почтовик (Mailcow / Carbonio), DataLens в Docker и компактные локальные ИИ-узлы (на 30 Вт без слива баз и штрафов по 152-ФЗ) закрывают 90% задач бизнеса. • Для ВЭД и логистики: легализация статических IP через защищенные каналы операторов связи и переход на сверхлегкие терминальные протоколы. В новой статье подробно разобрал механику октябрьских блокировок, тайминги жизни разных схем и план миграции для бизнеса. 👉 Полный разбор в Дзен: https://dzen.ru/a/aueaibHj8QOHSO01 Кейсы по выстраиванию отказоустойчивой ИТ-архитектуры в формате CIO / vCIO — на моем сайте shitov.cc. Коллеги, вопрос к двум лагерям в комментариях: • Собственники и CEO: во сколько вам обошелся простой на прошлой неделе и готовы ли вы возвращать ключевые сервисы в свой контур? • ИТ-директора и инженеры: какие протоколы у вас выжили после октябрьской волны, и кто еще рискует держать прод на зарубежном RDP? Обсудим в комментариях 👇 #итдиректор #vCIO #информационнаябезопасность #ркн #vpn #инфраструктура #облака #onpremise #бизнес #автоматизация


· 8 ч
Пока читаю про «конец эпохи тихих туннелей» через собственный VPS на AmneziaWG, который продолжает стабильно работать. :) С технической точки статья несколько смешивает возможности DPI, корреляционный анализ трафика и фактическую блокировку. Обнаружение подозрительного паттерна ещё не означает достоверную идентификацию протокола, а тем более гарантированную блокировку конкретного туннеля. Кроме того, блокировка ASN или подсети принципиально отличается от выявления VPN по сигнатурам. Первое вообще не требует никакого ИИ. Проблема действительно существует, но без статистики успешных блокировок, оценки ложных срабатываний и описания методики вывод о «конце эпохи» выглядит скорее публицистикой, чем техническим анализом.
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён