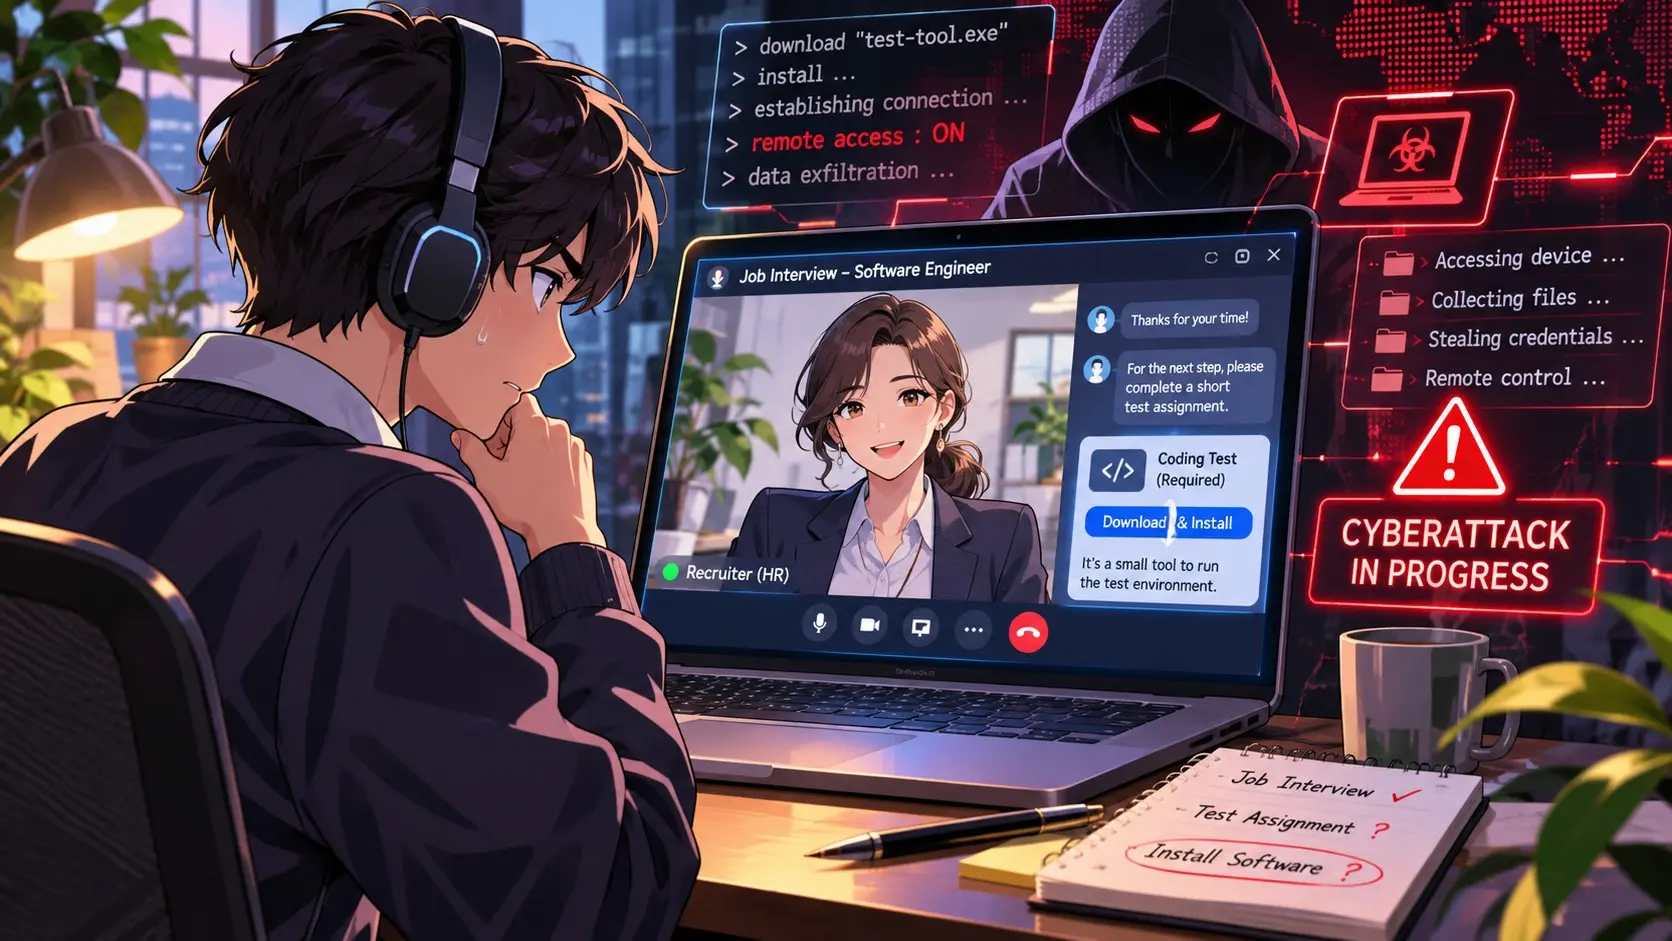
Фейковые собеседования для взлома компьютеров
Дал комментарий для Ленты.ру о новой схеме мошенничества, в которой обычное собеседование превращается в попытку взлома компьютера соискателя. Мошенники все активнее осваивают рынок труда. Теперь под видом рекрутеров они предлагают привлекательные вакансии, проводят фальшивые собеседования и предлагают кандидатам установить специальное ПО или выполнить тестовое задание. Особенно интересны злоумышленникам IT-специалисты. Разработчика могут попросить скачать проект с GitHub, установить зависимости или запустить код якобы для проверки профессиональных навыков. В результате вместо новой работы кандидат рискует получить стиллер или бэкдор на собственном компьютере. Цель вполне конкретная - пароли, cookies, активные сессии, криптокошельки и корпоративные доступы. Причем если собеседование проходит с рабочего устройства, последствия могут затронуть уже не только соискателя, но и его работодателя. Отдельная проблема - использование дипфейков и искусственного интеллекта, позволяющих мошенникам создавать убедительный образ рекрутера и имитировать полноценное интервью. По сути, мы наблюдаем превращение HR-процессов в полноценный вектор кибератак. Раньше поддельные вакансии чаще использовали для выманивания денег или персональных данных. Теперь целью все чаще становится непосредственная компрометация устройства. Поэтому даже предложение от известной компании не повод без проверки запускать сторонний код или устанавливать неизвестные программы. А разработчикам стоит выполнять тестовые задания исключительно в изолированной среде. Ирония ситуации в том, что раньше работодатели опасались кандидатов, использующих ИИ для прохождения собеседования. Теперь и кандидатам приходится проверять, настоящий ли человек проводит интервью и не собирается ли он вместо предложения о работе предоставить удаленный доступ к компьютеру.