


Срочно: Новая кибератака APT29 на смартфоны через сайты
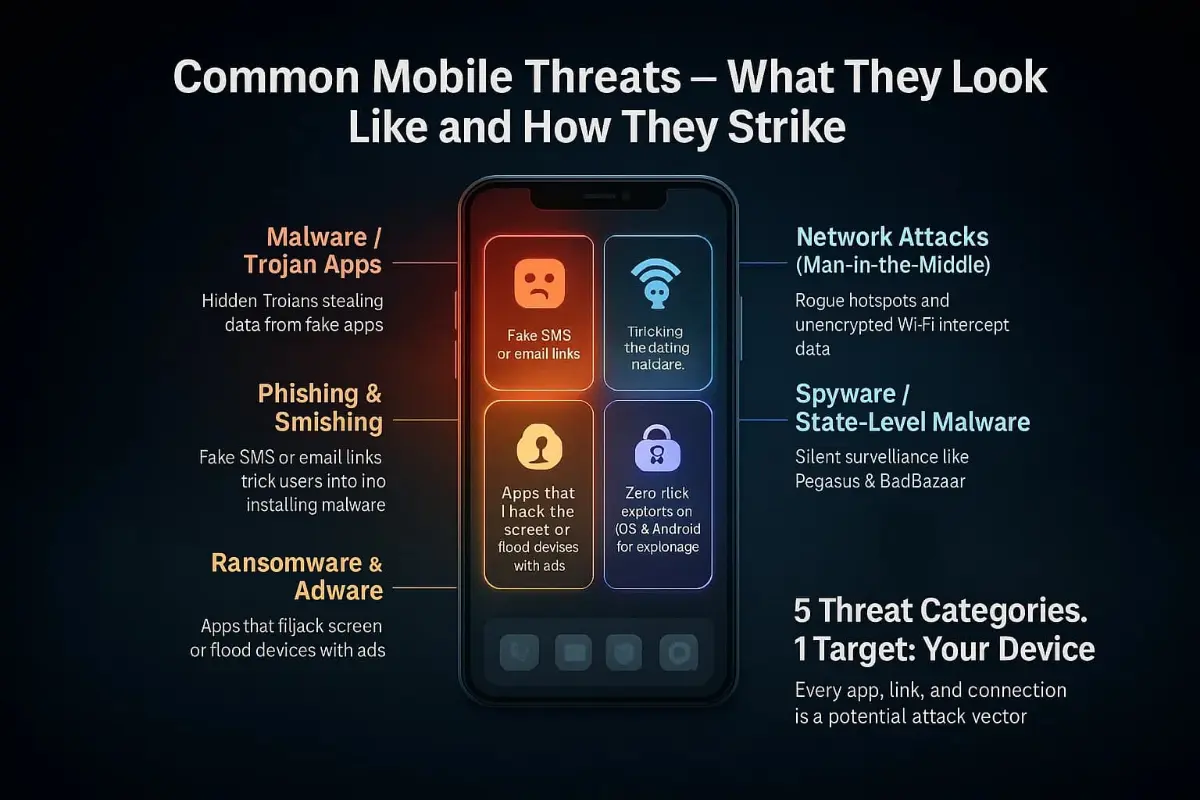
В начале ноября 2026 года вскрылась масштабная кампания группировки APT29 (Midnight Blizzard). Хакеры заражали iOS и Android через взломанные легитимные сайты (например, сервис аналитики Plerdy) и их копии.
🚨 Главная опасность:
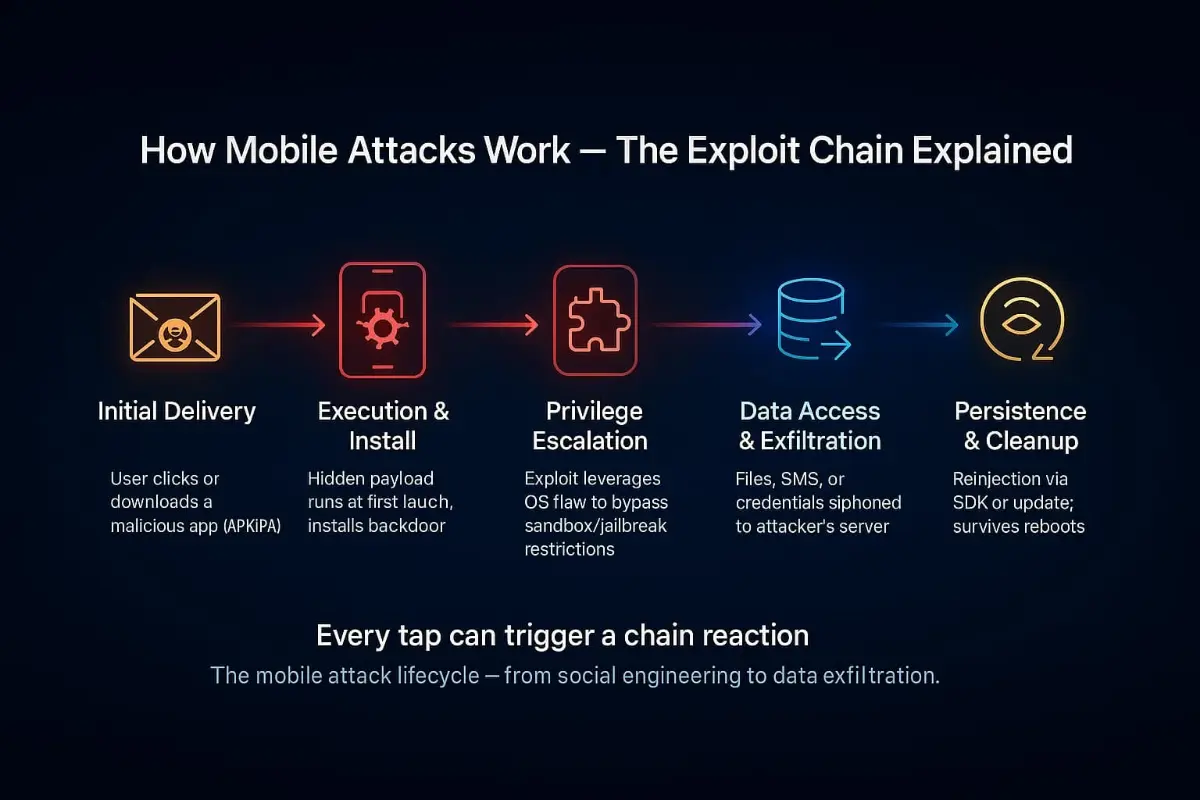
атака класса Zero-click/Drive-by. Пользователю достаточно было просто зайти на веб-страницу, чтобы его устройство взломали. Никаких скачиваний файлов и кликов по ссылкам не требовалось. Скрипт считывал данные ОС, подбирал эксплойт и атаковал.
Что под угрозой?
• 🍏 iOS (16.7 и 18.5): через эксплойты (включая DarkSword) хакеры крали сессионные куки Safari, переписку в Telegram, WhatsApp, iMessage, пароли из Связки ключей и геолокацию.
• 🤖 Android (Chrome 139–145 + драйвер Adreno):
кража куки-файлов, паролей и доступов к Wi-Fi сетям. Вредоносные компоненты работали в оперативной памяти и исчезали после кражи данных, что делало их невидимыми для мобильных антивирусов.
🛡 Как защититься прямо сейчас:
Обновите ОС.
Установите последние патчи безопасности на iPhone и Android.
Обновите браузеры.
Срочно обновите Google Chrome и Safari через сторы.
Включите 2FA.
Защитите критичные аккаунты двухфакторной аутентификацией, так как хакеры охотятся за куки-файлами для обхода паролей.
Сбросьте сессии.
Проверьте активные сеансы в Telegram и WhatsApp и завершите подозрительные.
#кибербезопасность #инфобез #взлом #APT29 #iOS #Android #смартфоны #безопасность


· 6 ч
Как отлично что мне нет необходимости и времени шастать по сайтам)
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён