
1398 дней хакер сидел в сети. Заходил через подрядчика
В расследованиях Positive Technologies рекорд скрытности — 1398 дней: почти четыре года чужой человек жил в сети компании. Чаще всего дверью служил подрядчик.
Positive Technologies подвела итоги больше 140 расследований инцидентов за год. Для меня главный вывод не про хакеров, а про нас: компании узнают о взломе слишком поздно. Когда дыру находят через годы, убыток уже не посчитать.
Нанимаем подрядчика, даём доступ, задача закрыта — а доступ остаётся. Подрядчика давно нет, его учётка жива, и у неё права на всю базу клиентов. Это не сбой, а накопленный долг по доступам: каждый выдавали с обоснованием, снимать не стал никто.
Чем это грозит бизнесу
• Утечка клиентской базы к конкурентам или в открытый доступ.
• Остановка работы: шифровальщик встаёт посреди сезона.
• Месяцы разбирательств: что утекло, кто уходил, чьи это ключи.
Что делать — и что изменится
1. Выписать всех подрядчиков и интеграции за последние годы. Было: никто не знает, кто и куда имеет доступ. Стало: одна страница, где у каждого доступа есть владелец.
2. Закрыть доступы завершённых проектов. Было: ушедший подрядчик может войти. Стало: войти некому.
3. Включить двухфакторную защиту для всех, кто заходит снаружи. Было: хватает украденного пароля. Стало: пароль без телефона не работает.
4. Настроить уведомление руководителю в мессенджер о новых подключениях. Было: узнаёте о чужом входе через годы. Стало: через минуты.
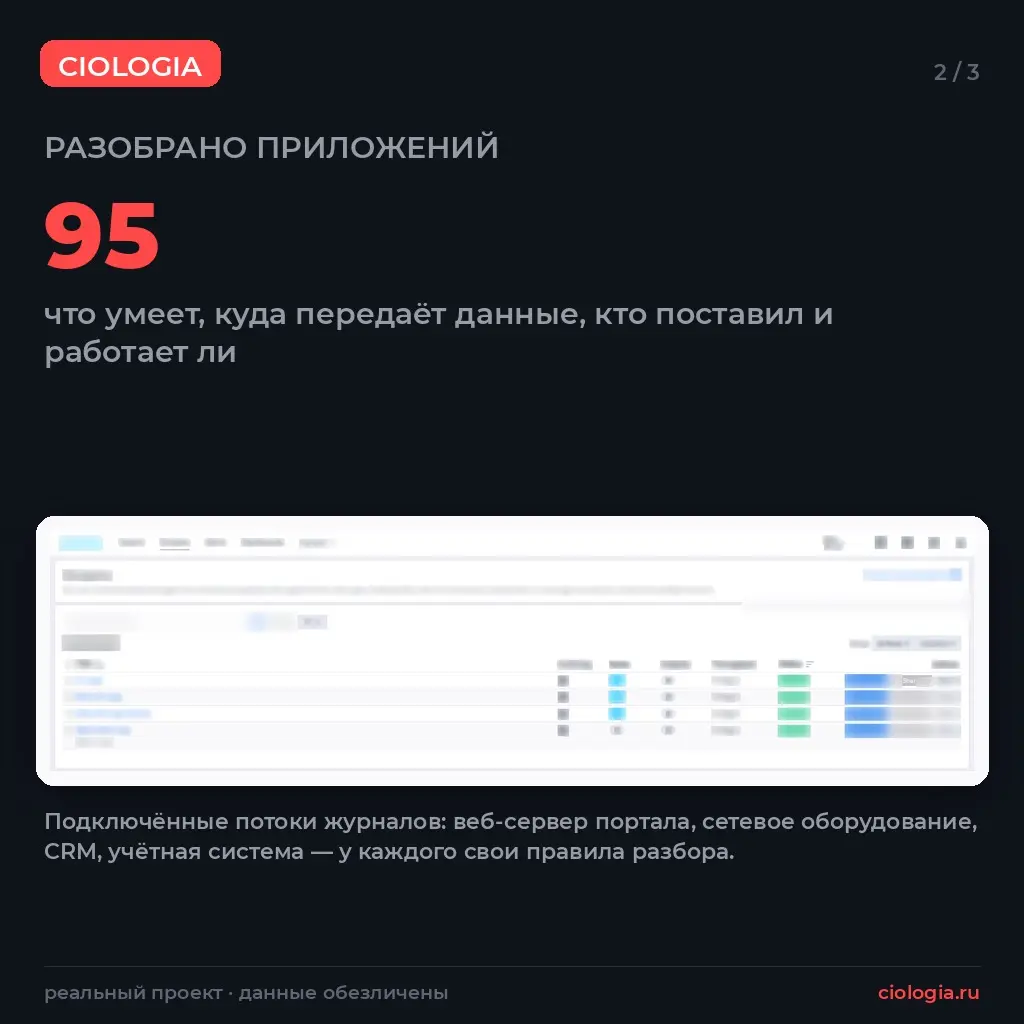
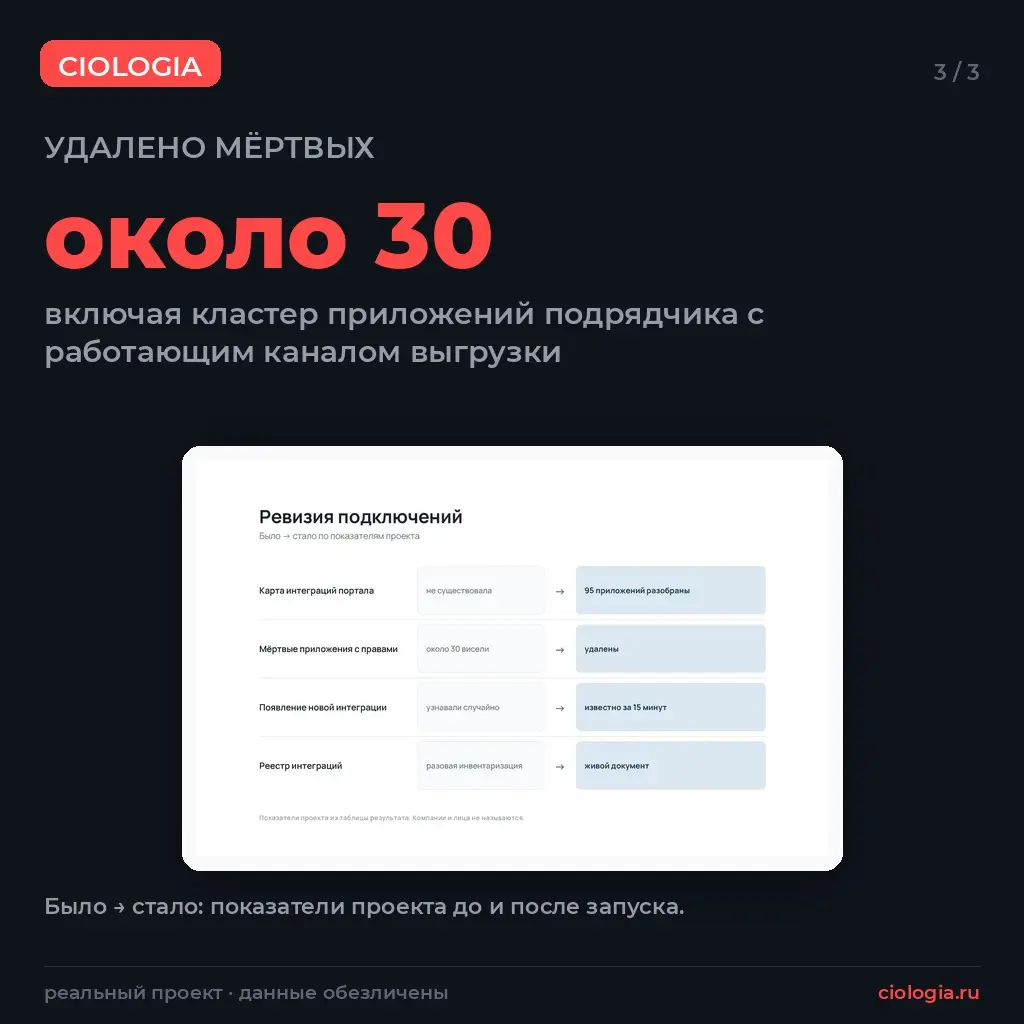
Такое я уже делал сам. У группы компаний спецтехники подрядчик ушёл, задача закрылась, а приложение осталось — с правами на всю клиентскую базу и рабочим каналом выгрузки на сервер вендора. Я разобрал все 95 приложений портала, около тридцати мёртвых удалил. Теперь любое новое подключение видно за 15 минут. На кадрах проекта — как выглядит этот разбор. Расследование той утечки, к слову, не закрыто: у такой истории редко бывает чистый финал.