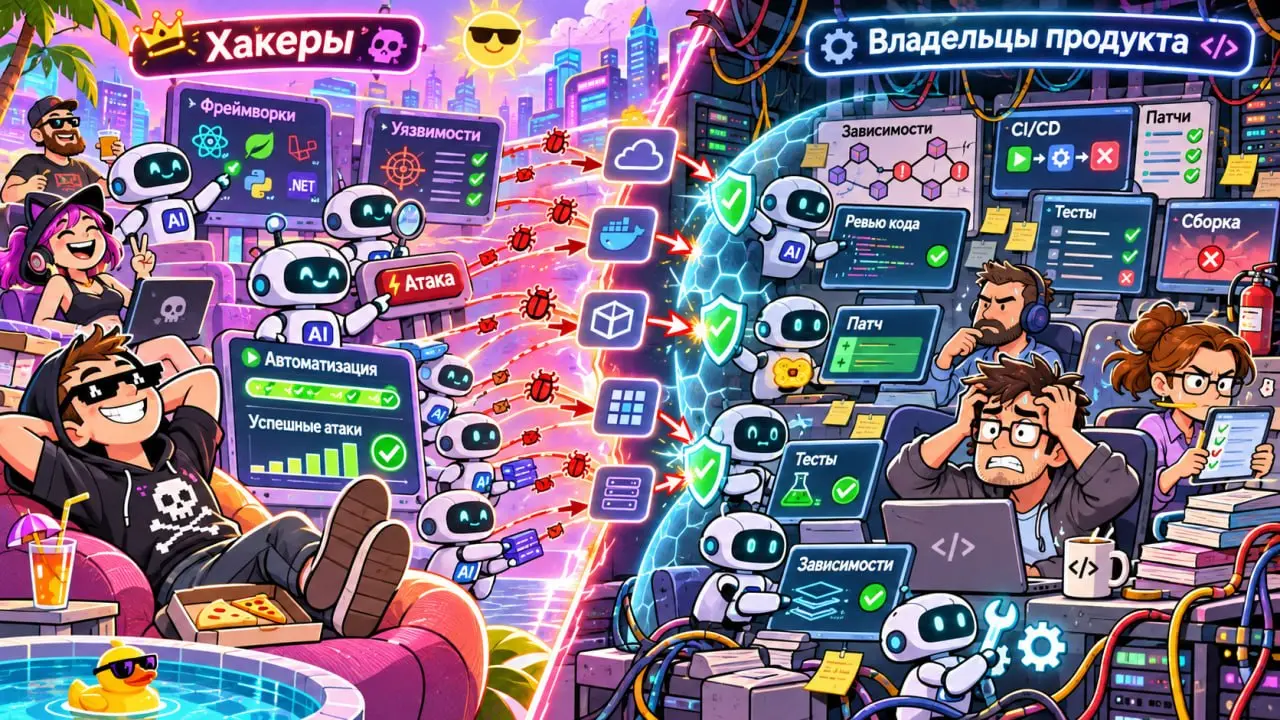
Security resilience и экстремальный новый мир.
Инициатива OpenAI по улучшению безопасности популярных продуктов дала нам апокалиптические прогнозы, когда пал PHP, где правительства стран буквально просили отключать сайты на PHP. А это почти 70% всех сайтов в мире, где известен серверный язык. На днях они подсветили тысячу путей повысить привилегии на Linux и стоило это $1.2 млн.
А давайте подумаем, что происходит и что нас ждет. AI дал возможность злоумышленникам автоматически находить дыры в продуктах. Представьте себе экономику: – Дорогой рой AI агентов может найти дыры в популярном фреймворке быстро – Дешевое сканирование без AI находит все продукты, которые используют этот фреймворк – Начинается дешевая атака на тысячи продуктов, которая сводит высокую стоимость первичного анализа близко к нулю.
А теперь представим, что мы владелец продукта. Раньше нас изредка атаковали конкуренты и длилось это недолго ведь было дорого. Сейчас нас атакуют со всех сторон кто угодно, ведь порог входа снизился.
Условно поиск и эксплуатация уязвимости дешевле латания дыр в продукте, ибо последнее требует длительных процедур и вовлечение разных команд. AI ввела здесь дисбаланс.
Безопасность всегда была про балансы затрат для обоих сторон – "сколько мы потеряем, когда нас взломают" и "сколько мы заплатим, чтобы закрыть эту дыру" – "сколько мы потратим на взлом" и "сколько мы заработает от взлома" Но сейчас этот баланс сдвинулся. Цена взлома значительно сократилась, а затраты на фиксы значительно увеличились. Идеальное время для взломщиков, тяжелое время для создателей продуктов.
Так и как нам теперь быть? Я вижу 3 тенденции: 1. Security resilience как новый NFR по-умолчанию. Если злоумышленник получил контроль над одним сервисом, сможет ли он прочитать данные всех клиентов? Получить доступ к инфраструктуре? Уничтожить резервные копии?
Когда мы делали отказоустойчивые сервисы, мы задавали себе вопрос "что произойдет, если этот компонент выйдет из строя?". А теперь мы будем задавать себе вопрос "что мы потеряем, если этот компонент взломают?". Но отказоустойчивые системы делать сложно и дорого, поэтому этот NFR не самый популярный. А вот security resilience похоже становится критически важным всем продуктам.
Кто будет этим заниматься? Архитекторы конечно (роль, не обязательно тайтл). Думаю, что традиционным "архитекторы по безопасности" здесь будет тяжело справиться, потому что безопасность проникает очень глубоко в сервисы, где они не работают традиционно.
2. Бурный рост платформ. Это очень похоже на уход в Serverless архитектуру, где мы делегируем неважное готовым сервисам. Но платформа будет охватывать всю землю под ногами а продукты поставляться как расширения поверх (аля платные плагины). Такие крупные платформы экономичнее защищать.
3. Быстрое почкование SaaS по безопасности как middleware, но не просто на поиск дыр а на их автоматическое исправление.
Какие ваши доказательства мысли?