Против ИИ будет бороться ИИ? Верим?
Каждую неделю одно и то же: агентский ИИ сломал защиту за пять минут, нашли ещё сотню zero-day. Посидели с коллегами, поговорили — и все сошлись на одном: против ИИ будет бороться ИИ. Других вариантов уже нет.
Тут же попались два документа — исследование Gartner про роли в AI SOC и плейбук миграции на агентную модель от одного из вендоров. - Gartner, The Roles Required for the AI-Enabled SOC - UnderDefense, The AI SOC Migration Playbook Оба — про полную трансформацию SOC в ИИ-ориентированные уже в обозримом будущем. Оба сходятся во мнении: человек в SOC не исчезнет, а изменится его роль, инженеров станет больше, чем аналитиков, L1 превратится в «валидатора кейсов».
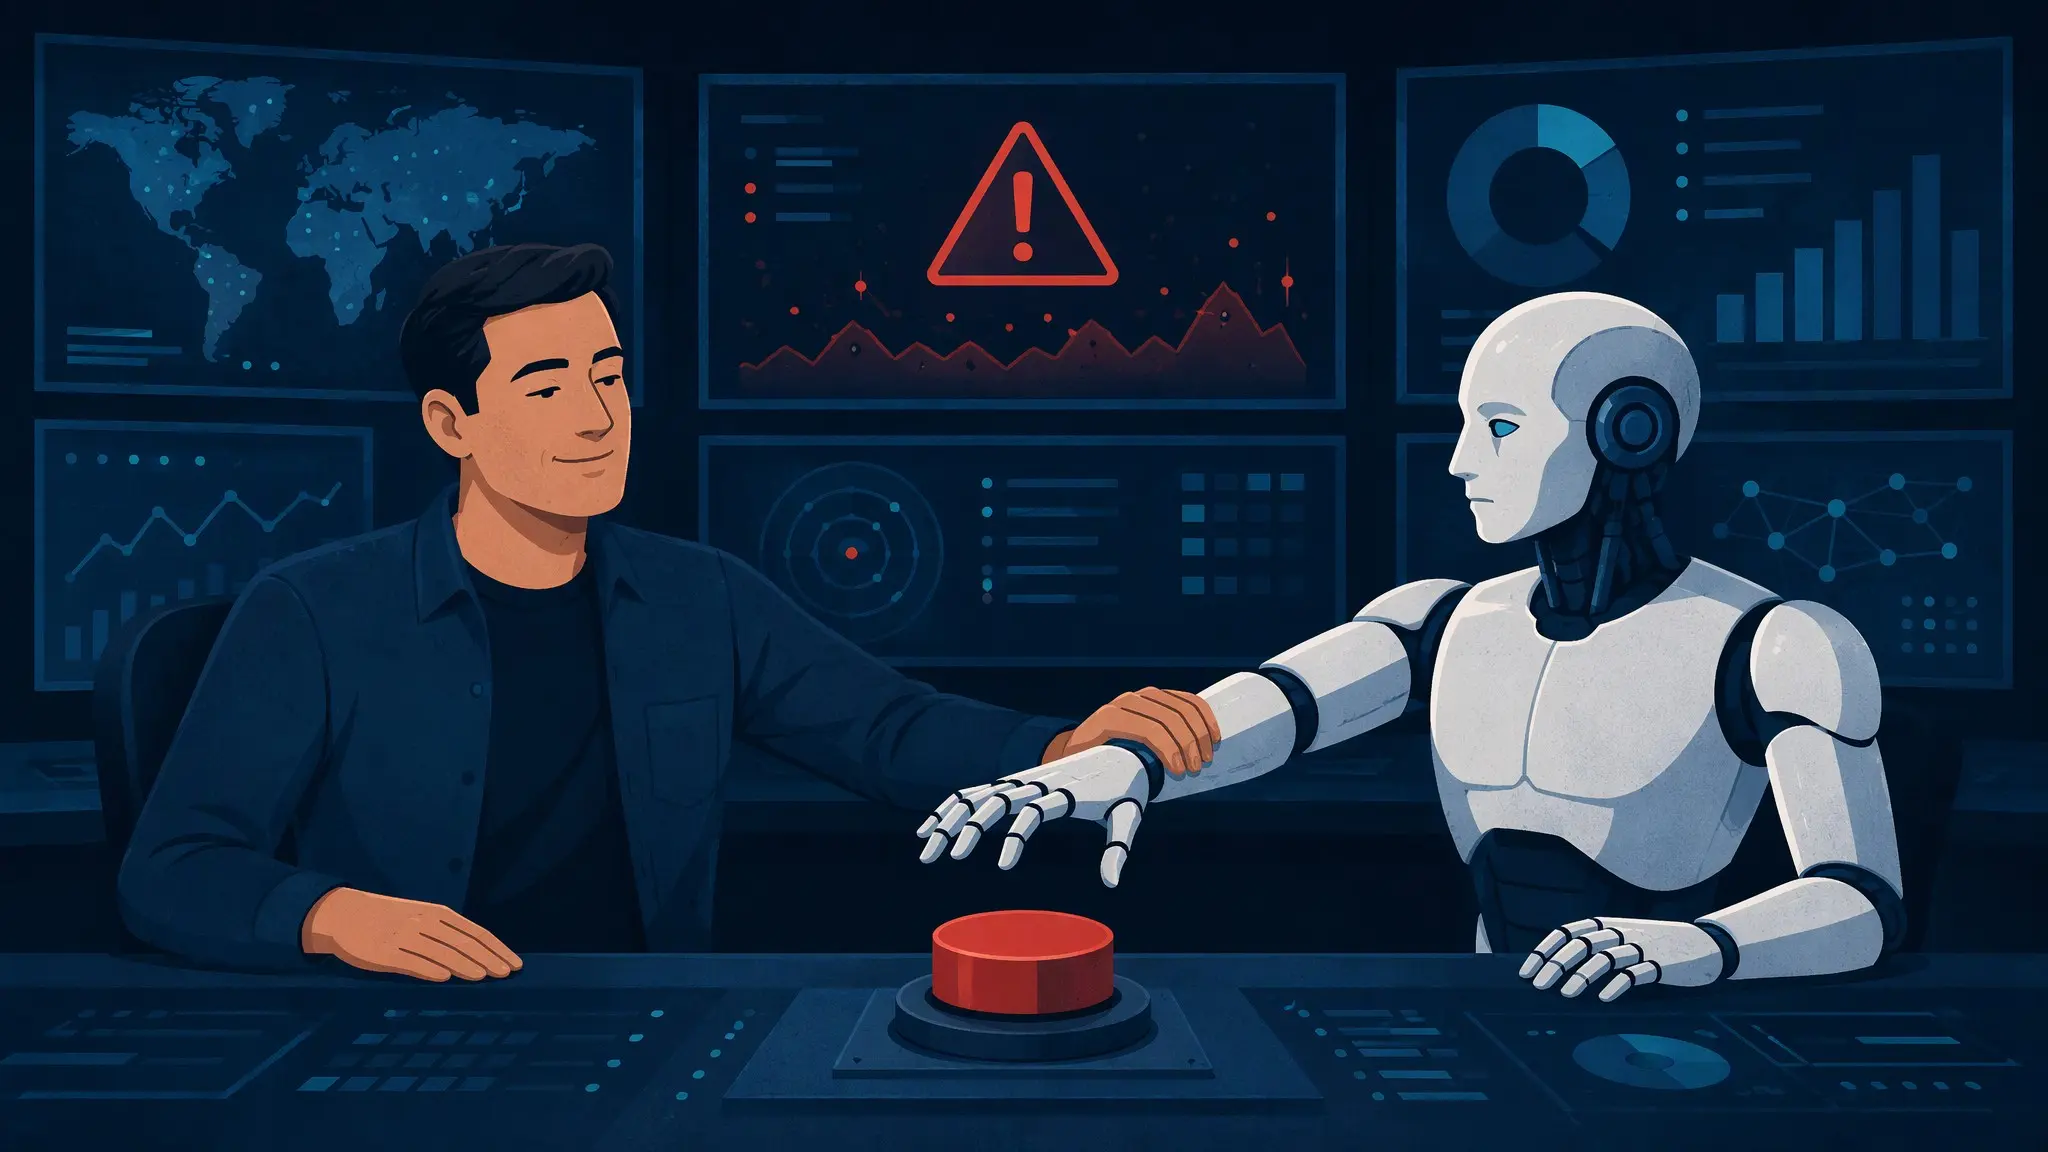
Но тут у меня, как у потенциального пользователя подобной системы, возникает в голове картина её применения. И моё видение как-то упорно не хочет сходиться с видением вендора. Смотрите сами: у атакующего нет ограничений. Он может сгенерить атаку из тысячи различных техник и тактик в любой момент. Она пролетает за минуты. Ещё несколько минут — на эксфильтрацию данных. А за это время в традиционном SOC эту атаку даже никто в работу не возьмёт. Казалось бы, вот тут и вступает в дело AI SOC — но такое реагирование разбивается о реальную жизнь. «Красную кнопку» ИИшке никто отдать не готов, и вендоры это понимают. Поэтому все сейчас продают один и тот же пайплайн: ИИ решает, человек проверяет и аппрувит.
Получается парадокс. Главное, что ИИ должен нам дать, — это скорость реакции, сопоставимую со скоростью атаки. Но если каждое решение ждёт человека, то скорость умирает на этапе «аналитик проверяет». Атака идёт за минуты, аппрув — за полчаса. Отдельно доставило, что сам Gartner предписывает держать агентов «полуавтономными, с человеческим аппрувом». Хотя, на мой взгляд, уже не особо важно, увидим мы пропущенную атаку через час или через три — если всё, что хотел сделать злоумышленник, он сделал за десять минут.
И самое главное. Вся эта ИИ-адаптация не будет работать без полного и детального покрытия сбора данных. Если мы не льём логи в SIEM с какого-то хоста — даже лучшая ИИ-модель останется слепа. Может, даже в большей степени, чем «кожаный» аналитик, — потому что интуицию всё еще фича человека. В итоге идеальный AI SOC без нормальных источников и полноты сбора — это очень дорогостоящий арт-объект для самоуспокоения.
Вот и получается — мы подошли к моменту, когда привычный SOC не выдерживает гонку с атакующим ИИ, а защитный ИИ находится на таком уровне, что ещё не может работать самостоятельно.
А выводов не будет. Просто риторические вопросы: * Какой вендор настолько верит в свой продукт, что даст стопроцентную гарантию на то, что реагирование ИИшки не сломает продовые процессы заказчика? * Какой владелец завода спокойно заснёт, зная, что ИИ может переблочить тех.учётки, используемые в сегменте АСУ ТП? * Какой гендир реально настолько в теме, что будет лично курировать процессы харденинга, инвентаризацию активов и обеспечение полноты сбора технических данных в SIEM? (А оно ему надо? Ему надо, чтобы деньги зарабатывались.)
И напоследок — P.S.-вопрос. Ну ведь рано или поздно стопроцентное автоматическое реагирование появится?
Я вижу первые шаги в этом направлении в переводе на фулл-ИИ определённых тактик — например, раскидать MITRE и начать с Initial Access. Или по принципу разделения реагирования на «контуры»: в продовой зоне все действия требуют дополнительного аппрува аналитика, а лочить айпишники на МСЭ при атаке — после обогащения их данными по «подозрительности» — можно и в автоматическом режиме.
А вы как думаете, к чему в итоге придем?