


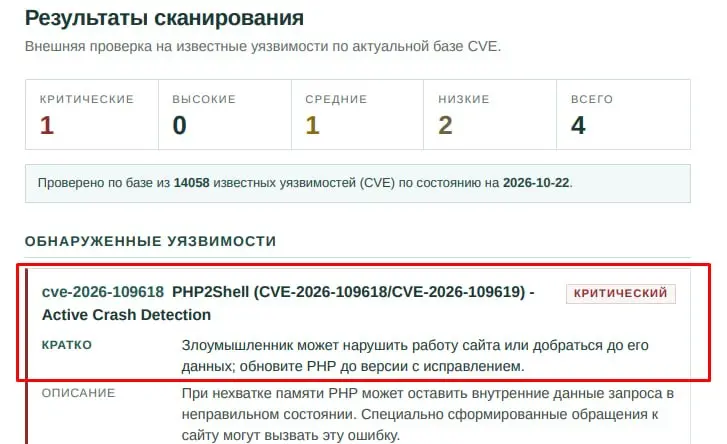
Нашли недавно с помощью findrisk.ru у клиента. Неприятная уязвимость, надо признать. Даже очень. См. картинку.
В день у нас около +10 новых сканирований (это же бесплатно, хуле-нет-то) и в 25% есть на сайтах очень неприглядные дырки. А ведь это пассивное сканирование, а не активное с помощью ИИ - агентов (делаем уже). Вывод простой - с инфобезом в РФ беда :)


· 4 ч
Да многие кладут на все эти страшилки, пока реальная беда не придет. Вот эту уязвимость пофиксили, по-моему, 19 или 20 октября, начали появлять новости во всяких профильных ресурсах. А письмо с предупреждением от Битрикса, но котором больше половина Рунета (корпоративных сайтов) пришло где-то 30 октября. Типа это не мы - обновляете сами PHP. Всем, с кем я работал за последние 5 лет, я ещё 20 октября все обновил и проверил. Многие ещё и на 8 php не переходили из-за геморроя с переводом всех сторонних установленных решений Битрикса на новую версию.
0
ответить
коммент скрыт — часть юзеров считает его токсичным или некорректным
коммент удалён