



Я на Инсайты с Astra Linux Day: как безопасно встроить ИИ-агента в ОС

мероприятие
·
10 ноября 2026
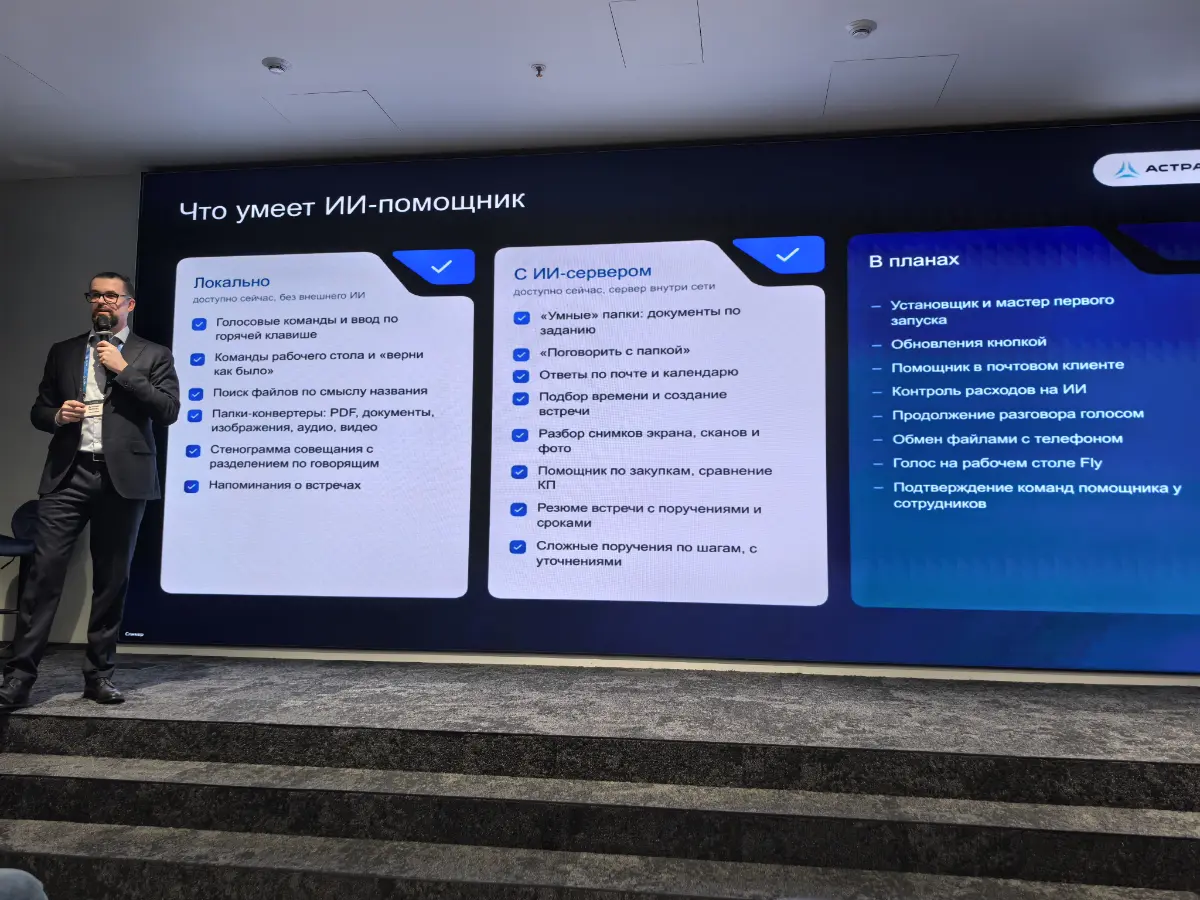
Вчера посетил конференцию Astra Linux Day. Больше всего меня зацепили доклады директора департамента развития Группы Астра Дмитрия Звягинца и CPO Astra Linux Desktop Алексея Ковалева про «Доверенную агентную ОС». Как RAG/LLM-инженеру, мне было интересно посмотреть, как они решают главную проблему: как дать агенту доступ к системе, но не превратить его в дыру в безопасности.
После докладов была возможность самому протестировать агента на стенде благодаря продукт-менеджеру Виктория Рощина . Пообщались с ней обо всем, обсудили технические моменты и новые идеи.
Вот 4 мысли, которые я вынес:
1. Агент ≠ Мозг. В их архитектуре агент – это «руки», которые подключаются к локальной или внешней LLM. На слабой офисной машине (без GPU) работают только легкие модели для распознавания голоса и рутинных команд.
2. Агент – это отдельный субъект прав. У него никогда не может быть прав больше, чем у пользователя. Если он захочет сделать что-то опасное (например, удалить папку), он обязан переспросить. Это решает проблему, когда агент «под капотом» пользователя случайно ломает систему.
3. Проблема «Теневого ИИ» (Shadow IT). Спикер честно сказал: запрещать ChatGPT бесполезно – сотрудники все равно будут пользоваться им с личных телефонов, и данные утекут. Решение – дать управляемый интерфейс в ОС, через который можно безопасно подключаться к моделям.
4. Голосовое управление и «Оркестратор». У них есть система, которая сначала ищет «типовые задачи» (например, «открой почту») и выполняет их мгновенно. Сложные задачи (например, анализ расходов) уходят в LLM, которая думает 20 секунд.
Очень грамотный подход. Видно, что ребята реально думают про безопасность, а не просто «прикрутили чат-бот к системе».
А как вы считаете, готовы ли корпоративные ОС к внедрению полноценных ИИ-агентов? #AstraLinux #RAG #LLM #ИИ #Безопасность #Импортозамещение


