Один запрос на весь аккаунт
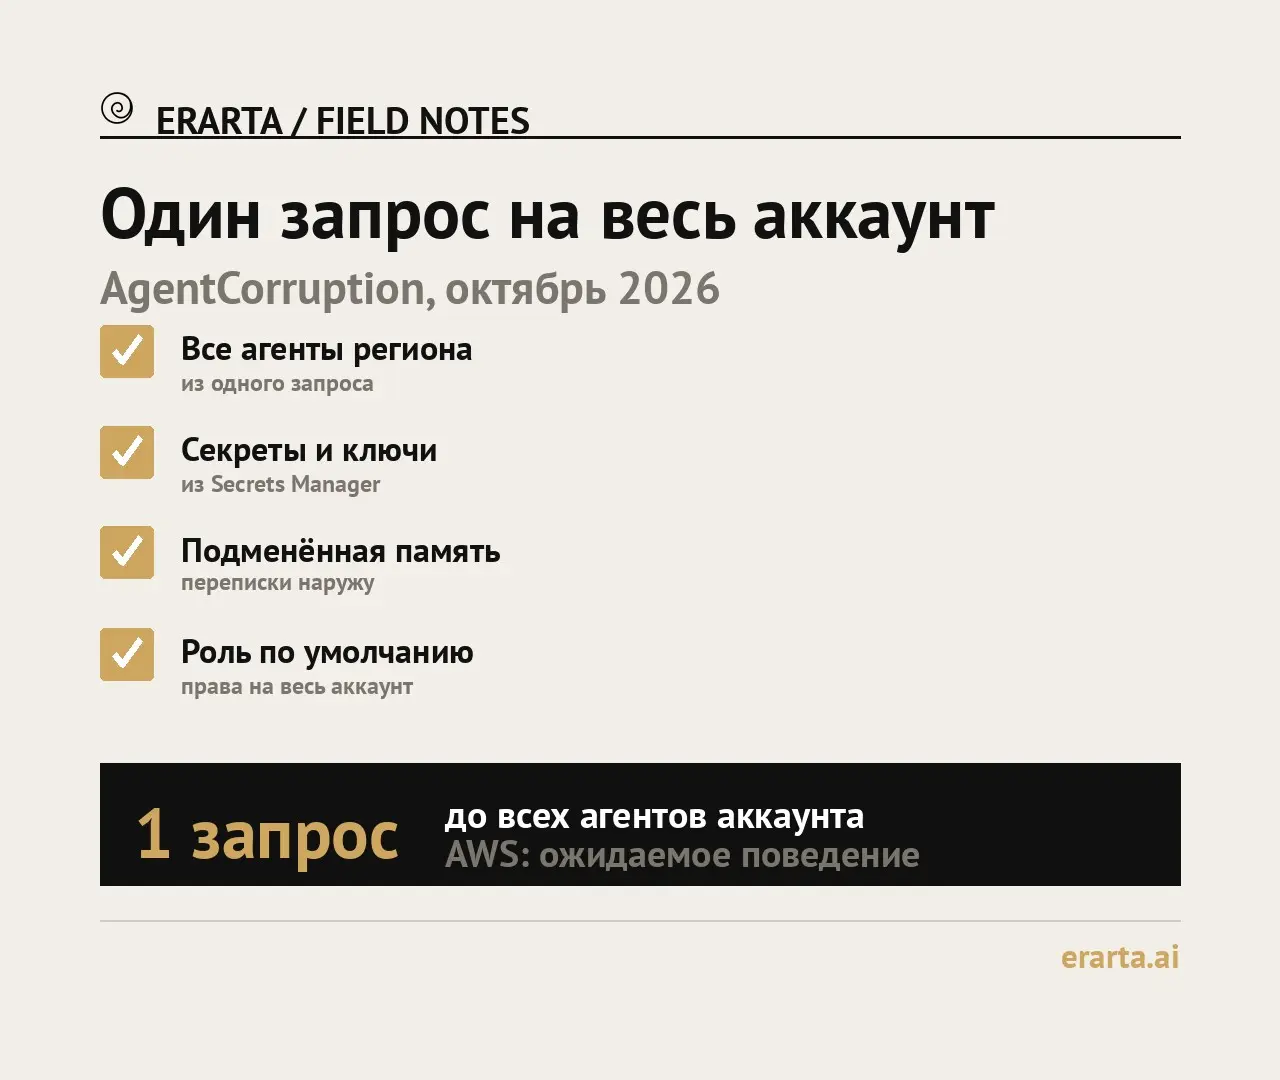
8 октября 2026 года Zenity Labs показала, как один запрос к публичному ИИ-агенту на Amazon Bedrock AgentCore открыл доступ ко всем агентам того же аккаунта и региона AWS. Исследователи прочитали чужие переписки, скачали исходный код агентов, достали ключи API и OAuth-токены из AWS Secrets Manager и подбросили агентам «память», которая пересылала будущие разговоры наружу.
Механика такая: публичный агент принимает запрос, запрос заставляет его обратиться к внутреннему сервису метаданных облака, а роль, под которой работает агент, по умолчанию имеет права на весь аккаунт и регион. Получив учётные данные одного агента, атакующий получает всех. AWS назвала это задокументированным и ожидаемым поведением, но затем выпустила усиление защиты.
Что проверить у себя, если агенты работают в облаке: 1. У каждого агента своя роль с правами только на его ресурсы, роль по умолчанию не используется. Публичный агент живёт в отдельном аккаунте от агентов с доступом к данным компании. Доступ к сервису метаданных закрыт или ограничен. Память агента проверяется: кто и что туда записал.
Агент, который отвечает клиентам, принимает текст от кого угодно. Права у него должны быть как у стажёра в первый день.