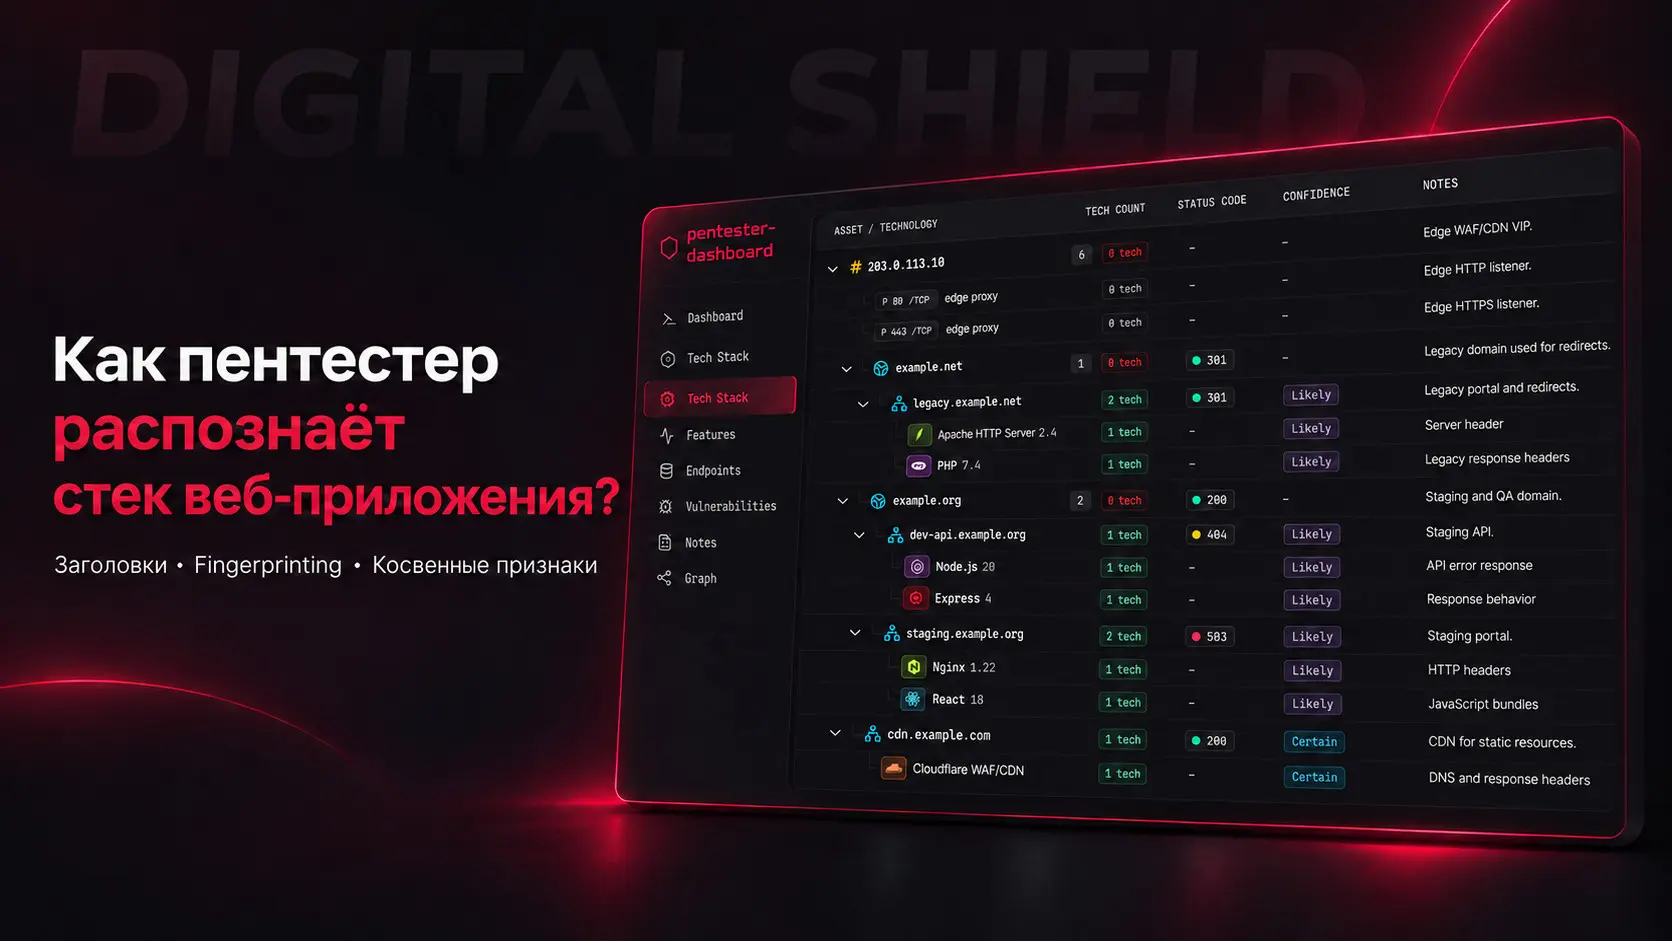
Как пентестер определяет технологии веб-приложения?
Веб-приложение может не раскрывать свой технологический стек напрямую. Но это не означает, что его невозможно определить.
Перед поиском уязвимостей пентестеру важно понять, с какими технологиями он работает: веб-сервером, фреймворком, CMS, JavaScript-библиотеками и другими компонентами.
Этот процесс называется Technology Fingerprinting — определение технологий по характерным признакам.
1️⃣ Первый источник информации — HTTP-заголовки.
Например, сервер может возвращать: • Server: nginx • X-Powered-By: Express • Set-Cookie: PHPSESSID=…
Такие значения позволяют предположить используемые компоненты. Однако заголовки могут быть скрыты, изменены или добавлены промежуточным сервером. Поэтому один заголовок ещё не является достоверным подтверждением технологии.
2️⃣ Второй источник — структура приложения.
Определённые технологии оставляют характерные следы в HTML, JavaScript и URL. Например: • /_next/static/ может указывать на Next.js. • wp-content/ часто встречается в WordPress. • __VIEWSTATE характерен для ASP.NET Web Forms.
Имена JavaScript-файлов и метаданные сборки могут раскрывать используемые библиотеки.
3️⃣ Третий источник — поведение приложения.
Формат ошибок, структура ответов API, механизмы сессий и особенности маршрутизации тоже могут содержать информацию о технологиях. Однако одинаковые признаки встречаются у разных фреймворков, поэтому важно сопоставлять несколько источников.
🧩 Для автоматизации Fingerprinting существуют готовые инструменты.
Например, Wappalyzer, WhatWeb и httpx позволяют собирать технологические признаки. Их можно объединять в единый pipeline, сопоставляя результаты разных методов обнаружения.
Один из примеров такого подхода — Technology Fingerprint Pipeline, объединяющий несколько инструментов: https://github.com/eZer-Net/technology-fingerprint-pipeline
Но важно учитывать ограничения: обнаруженная технология не означает наличие уязвимости, а определённая версия ещё не подтверждает применимость конкретной CVE.
❗Мы считаем разведку одним из важнейших этапов пентеста. Её задача — не только собрать список активов, но и понять, какие технологии используются и как они могут влиять на безопасность приложения.
Эта информация помогает выбрать направление дальнейшего исследования: поиск известных CVE и публичных эксплойтов, анализ особенностей реализации фреймворков, проверку конфигурации и характерных для конкретного стека механизмов.
Чем точнее мы понимаем технологическую архитектуру приложения, тем осмысленнее становятся последующие проверки. Поэтому Fingerprinting — не просто определение названий технологий, а основа для формирования гипотез и выбора дальнейшей стратегии тестирования.