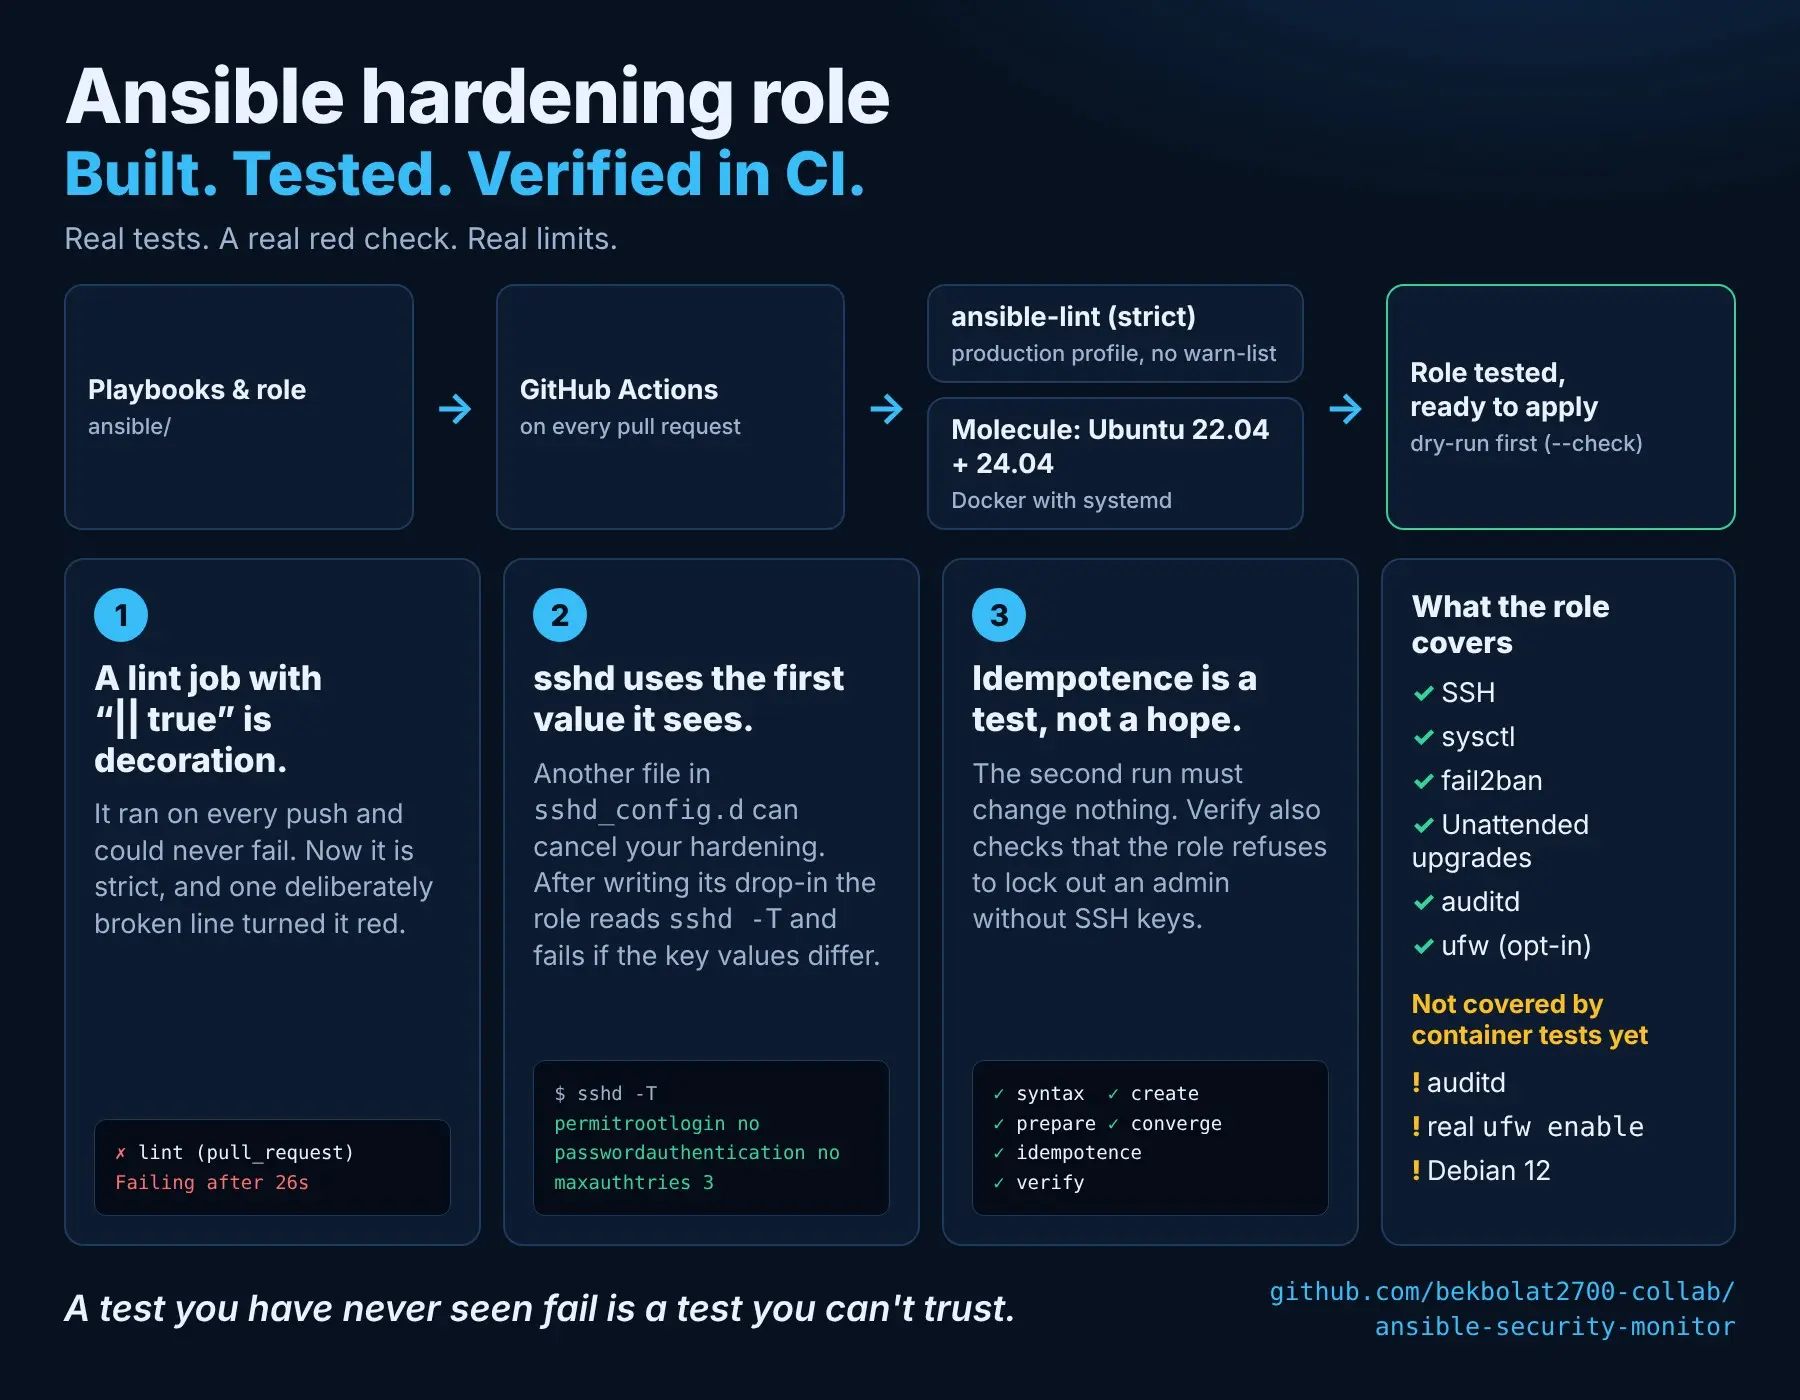
|| true в CI превращает проверку в декорацию.
Строка `|| true` в CI превращает проверку в декорацию. Я 13+ лет в IT и сейчас перехожу в DevSecOps. Чтобы показать Ansible не словами, а кодом, собрал проект: роль hardening для Linux-серверов. Что внутри: — SSH, sysctl, fail2ban, авто обновления, auditd, firewall — защита от самоблокировки: роль откажется отключать вход по паролю, если у админа нет ключей — ansible-lint на профиле production, без исключений и без `|| true` — тесты Molecule на Ubuntu 22.04 и 24.04, прямо в CI — после настройки sshd роль спрашивает у самого sshd, что он реально применяет (`sshd -T`). sshd берёт первое значение, и чужой файл в sshd_config.d может молча перебить твой конфиг Честно: это учебный проект. Тестировал в Docker-контейнерах, не на боевых серверах. auditd и реальный `ufw enable` в контейнерах не проверены. Код открыт: https://github.com/bekbolat2700-collab/ansible-security-monitor/tree/master/ansible Вопрос коллегам: что у вас блокирует merge в инфраструктурном коде, только lint или ещё и тесты? #Ansible #DevSecOps #Linux #CICD #Molecule #ИБ