
«Скачал с Гита, развернул на простой железке, подключил…
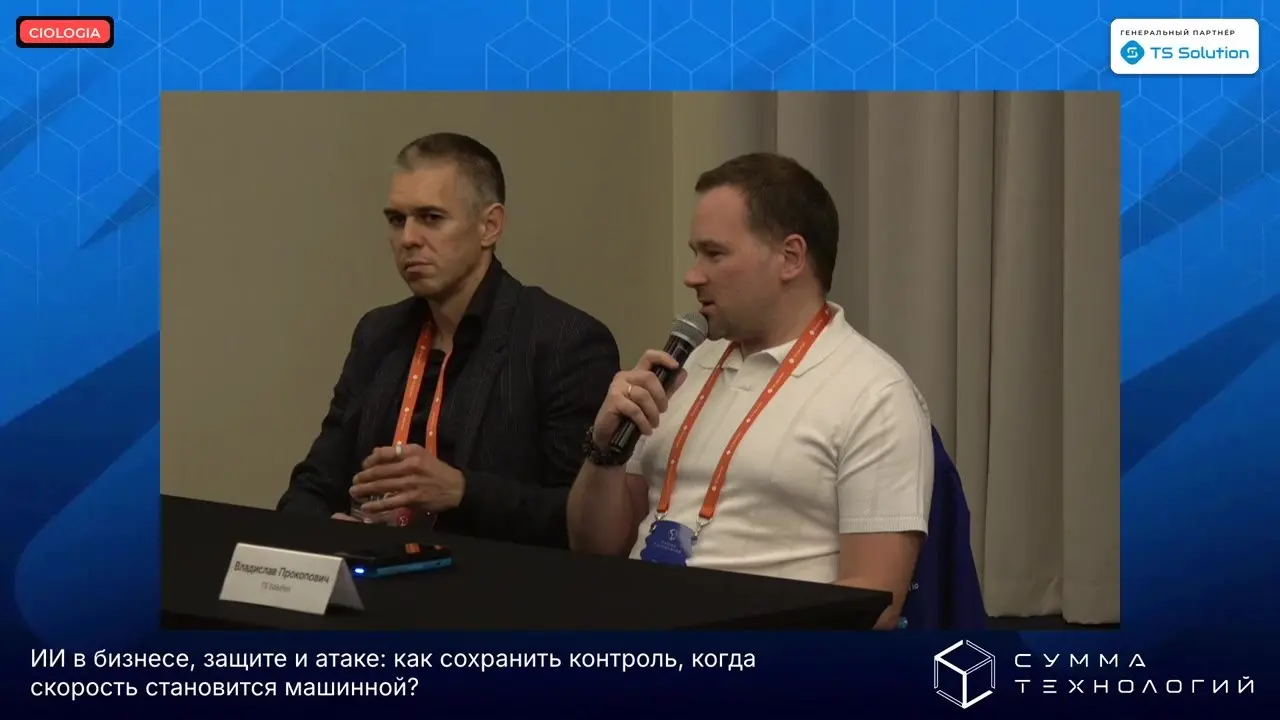
«Скачал с Гита, развернул на простой железке, подключил агентов и сказал "в путь"». Так я на форуме «Сумма технологий» описал, как сегодня выглядит разведка перед атакой.
Раньше эта цепочка держалась на человеке: написать скрипт, просканировать сеть, определить версии сервисов, найти под них уязвимости, проверить, есть ли готовый эксплойт. На каждом шаге нужны время и квалификация. Теперь цепочку проходит агент на открытых моделях. Повезёт — модель ответит «я таким не занимаюсь». Не повезёт — пойдёт и сделает.
Итог простой: атака стала в разы дешевле и быстрее, потому что раньше её делал человек. Время между выходом уязвимости и попыткой её использовать у вас сокращается.
Что делать на практике:
1. Знать, что у вас смотрит наружу: сервисы, их версии, открытые порты. Не знаете вы — первым узнает агент атакующего.
2. Критичные обновления ставить сразу, а не ждать планового окна.
3. Использовать ИИ в защите. Раз ИИ уже умеет атаковать сам, защищать тоже должен ИИ — без этого никак, вопрос только в том, как его применять.
— Владислав Прокопович, CISO TS Solution
#CIOlogia #TSSolution #СуммаТехнологий #информационнаябезопасность
Полный разбор с деталями кейса →
Генеральный партнёр CIOlogia — ИБ-интегратор TS Solution.