
Токен в репозитории стоил бизнесу 4 млн ₽
Почти пять тысяч аккаунтов GitHub вычистили за минуту — вместе с облачными токенами, SSH-ключами и доступами к нейросетям. Ключи от госструктур США тоже забрали. Я видел такое у обычной российской фирмы.
Недавний случай: атакующие собирали с аккаунтов облачные токены, SSH-ключи, конфигурации Kubernetes и доступы к популярным нейросетям. Не взлом сервера, а сбор того, что разработчики сами оставили в репозиториях и на рабочих машинах.
Ко мне приходил владелец небольшой производственной компании. Разработчик-подрядчик выложил в приватный репозиторий ключ от облака, а потом ушёл на другой проект. Ключ жил ещё полгода. За это время кто-то развернул в облаке майнинг. Счёт за ресурсы — около 4 млн ₽, а клиентская база всё это время лежала в открытом доступе.
Чем это грозит бизнесу
Один забытый ключ — это деньги на счетах за чужие вычисления, утёкшая клиентская база и остановка сервисов. А платить за всё придётся вам, а не подрядчику, который давно в другой компании.
Что делать
1. Составить список всех ключей, токенов и доступов, у кого они и зачем. Было: никто не знает, что где лежит. Стало: видно каждый ключ и его владельца.
2. Перевыпустить ключи, которыми пользовались уволенные сотрудники и закрытые подрядчики. Было: ключ живёт годами. Стало: ушёл человек — ключ закрыт в тот же день.
3. Поставить автоматическую проверку репозиториев на забытые секреты. Было: утечку находят по счёту за облако. Стало: находят в день попадания ключа в код.
4. Включить уведомление руководителю в мессенджер при необычных тратах в облаке. Было: узнаёте через месяц из счёта. Стало: узнаёте в тот же день.
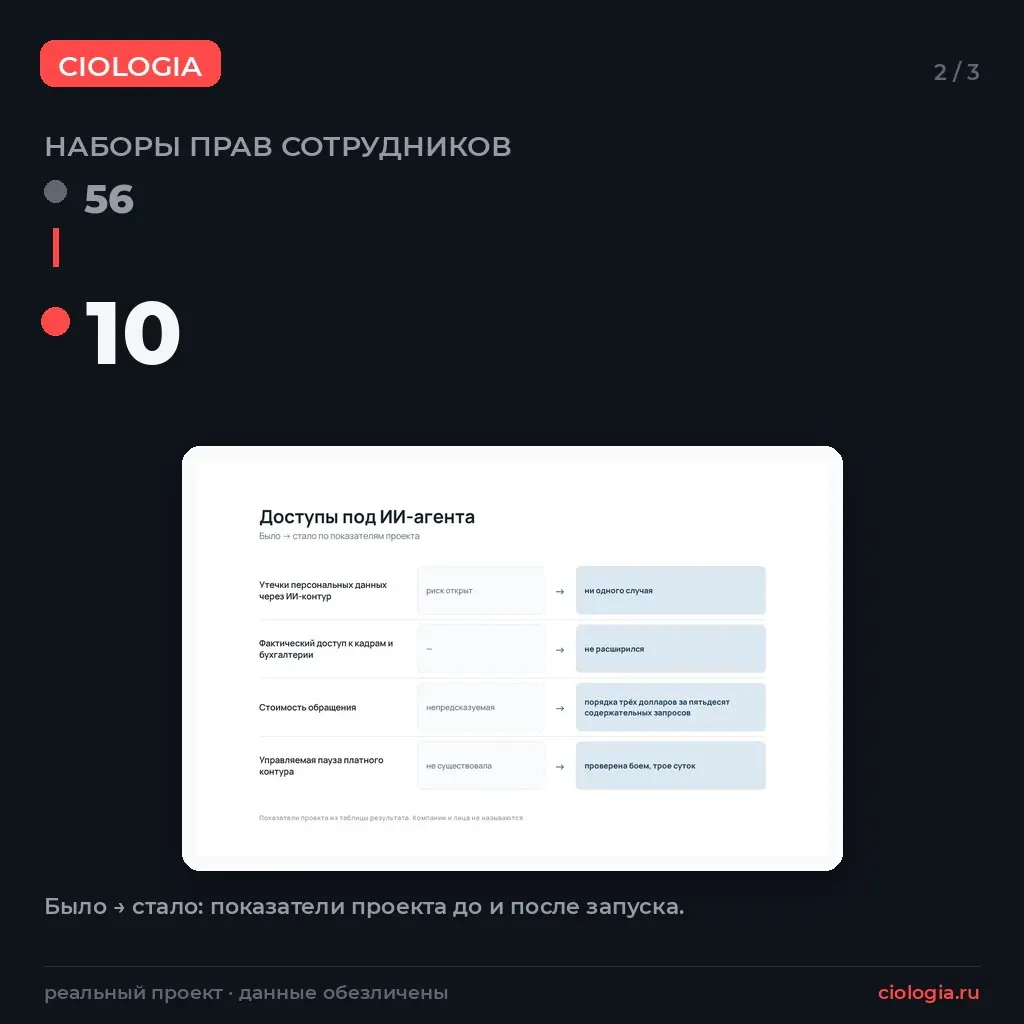
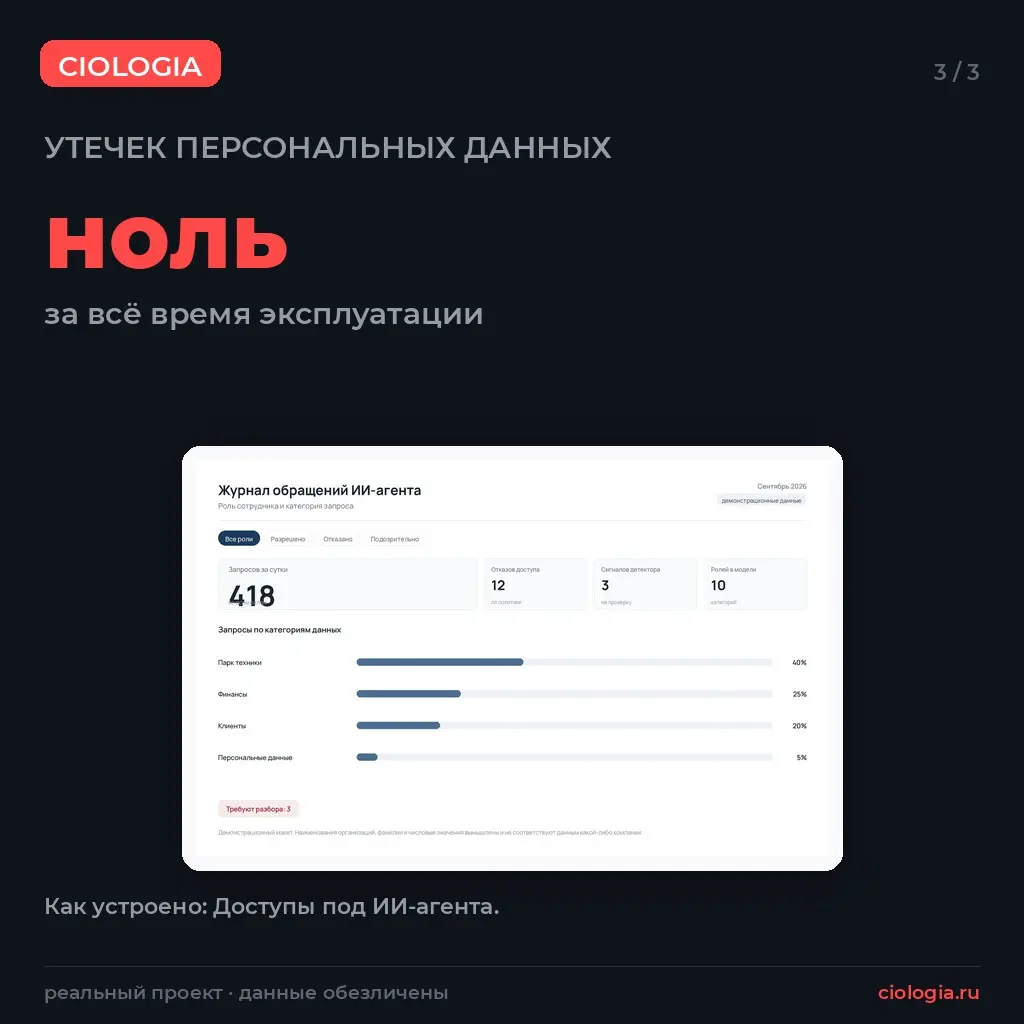
Такое я уже делал: в группе компаний, где ИИ-агент читает тринадцать баз, мы сначала разобрали доступы, и только потом подключали ИИ. Наборов прав сотрудников стало 10 вместо 56, зарплатные базы закрыты для всех ролей, утечек персональных данных — ноль. На кадрах проекта видно, как устроены эти слои защиты. И наведение порядка в доступах обошлось в разы дешевле, чем любой инцидент вроде описанного…