Шалость удалась. Послесловие
Казалось бы, история закончена. ESP32 стоит в офисе, heartbeat приходят, Web UI показывает состояние, уведомления работают. Но у работающего проекта есть неприятная особенность: рано или поздно он сталкивается с реальностью.
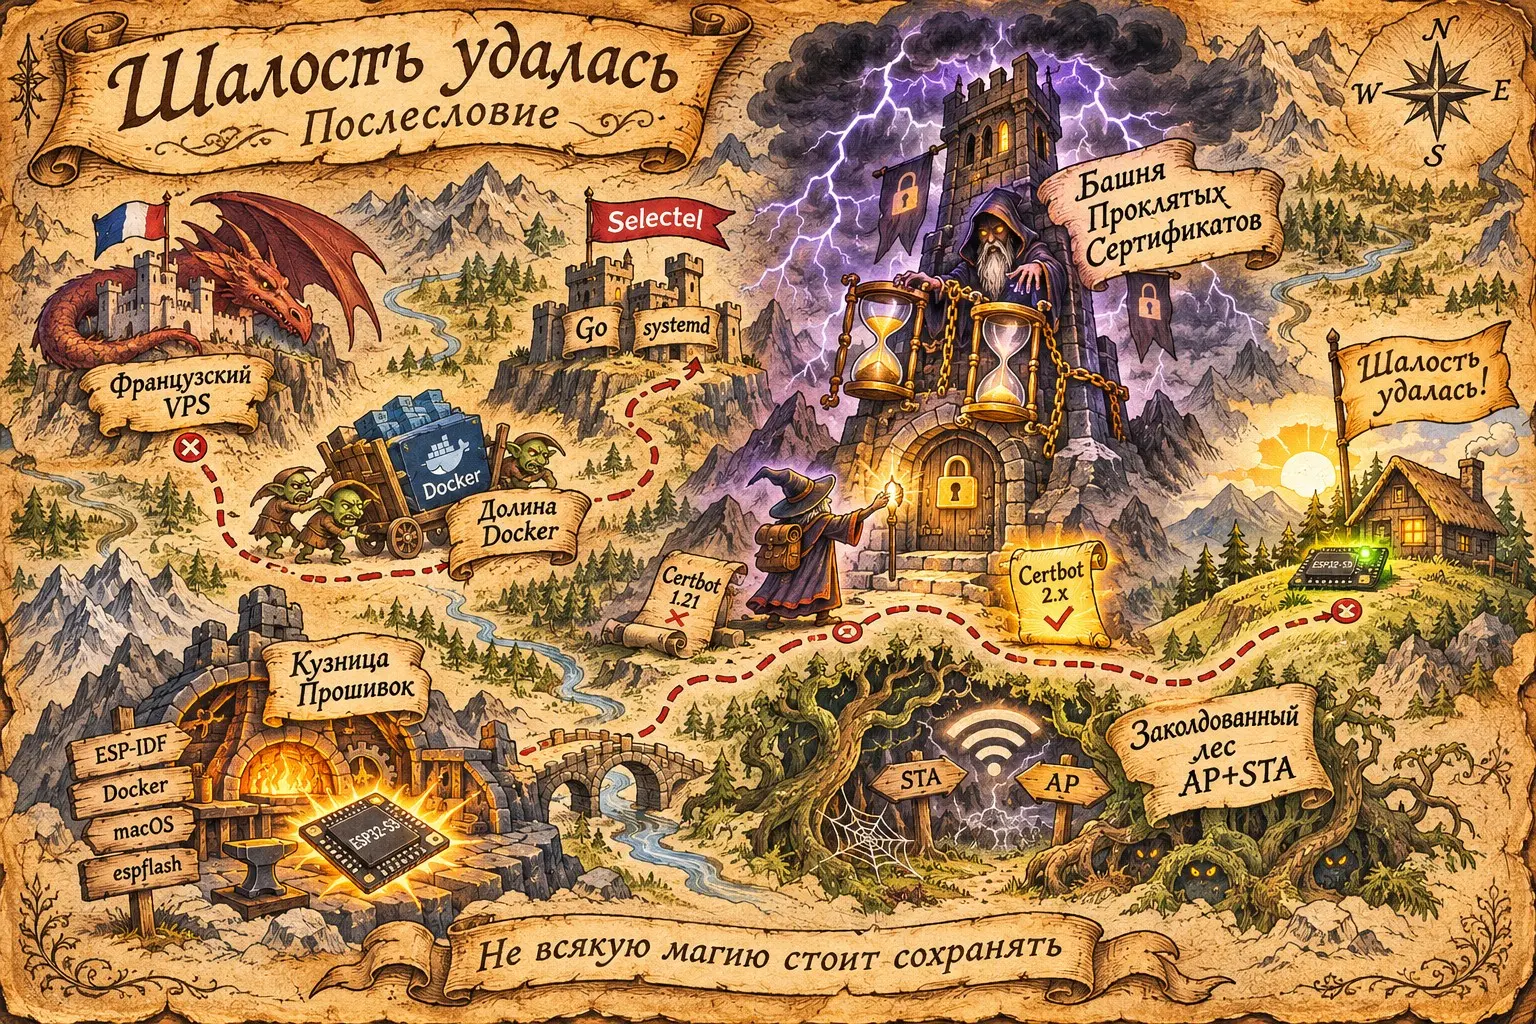
Сервер жив. Мониторинг недоступен Однажды коллега написала, что страница мониторинга не открывается. Я полез проверять VPS во Франции. Сервер жив, backend работает, healthcheck отвечает. А вот из России через мобильный интернет открыть страницу напрямую не получается. Через VPN — пожалуйста. Поднимать VPN ради просмотра состояния офиса мне не хотелось. Значит, пора переезжать. Тут вспомнился старый VPS в Selectel: одно ядро, около 512 МБ RAM и 20 ГБ диска. Скромно, зато уже оплачено. И я задумался: зачем переносить туда весь Docker Compose, если приложение — один Go-бинарник с SQLite?
Go, systemd и HTTPS без домена На новом сервере backend стал обычным Linux-сервисом под управлением systemd. Он запускается при старте системы, перезапускается при сбое и слушает только localhost. Снаружи запросы принимает уже установленный Nginx. Сам Go-процесс после запуска занимал около 15 МБ RAM. Для такого VPS — отличный результат. Оставалось настроить HTTPS. Причём без покупки домена: сертификат нужен непосредственно на IP.
И здесь меня встретил Certbot. Старая версия не поддерживала нужный сценарий, а трогать существующий сайт и его сертификат не хотелось. Поэтому рядом установил современный Certbot. Let's Encrypt выдал короткоживущий сертификат для IP, а автоматическое продление пришлось не просто включить, но и проверить через dry-run. Дополнительно настроил reload Nginx после обновления сертификата. Так переезд из-за одной недоступной страницы превратился в настройку нового production-окружения.
Mac, Docker и прошивка Разрабатывал я всё это на MacBook с Apple Silicon. С Go проблем не было. А вот ради ESP-IDF не хотелось устанавливать в основную систему SDK, Python-зависимости и toolchain. Поэтому firmware собирается в Docker с известной версией ESP-IDF. А прошивается отдельно, с macOS, через espflash и USB.
Почему не всё в контейнере? Docker Desktop на Mac работает через Linux VM, и прямой доступ к USB/serial там не так прост, как на Linux. Получилось удобное разделение: Docker собирает бинарники, macOS отправляет их в ESP32. А backend я по-прежнему могу проверять симулятором, вообще не трогая плату.
А можно настроить ESP32 без перепрошивки? На этом идеи не закончились. Захотелось, чтобы устройство было самостоятельным: включил, подключился к его Wi-Fi, открыл локальный Web UI, указал офисную сеть, адрес backend и интервалы сигналов. И тут выяснилось, что «добавить страничку настроек» — не такая уж маленькая задача.
ESP32-S3 должна одновременно оставаться клиентом офисного Wi-Fi и держать собственную точку доступа для администратора. Режим AP+STA поддерживается, но радиомодуль один. Оба режима используют общий радиоканал, поэтому переключения и переподключения требуют аккуратной обработки.
Появились новые вопросы: - как проверять Wi-Fi-пароль, не теряя рабочие настройки? - Что делать, если роутер включается дольше ESP32? - Как сохранить конфигурацию после отключения питания? - Как не потерять локальный доступ при падении офисной сети?
Я реализовал хранение настроек в NVS, восстановление Wi-Fi и локальный Web UI. Но постепенно стало ясно: ради одного устройства я слишком усложнил систему. В итоге отказались от Web UI и CLI, вернувшись к первоначальной идее: все настройки и учётные данные передаются при сборке firmware. Иногда лучшее инженерное решение — вовремя отказаться от лишнего.
И что теперь? Начиналось всё с желания узнать, есть ли интернет в офисе. А закончилось собственным устройством, мониторингом, переездом сервера и экспериментами с конфигурацией через браузер. - Полная статья проекта - Исходный код на GitHub
И если после всего этого мне снова скажут «проще было купить умную розетку», я, пожалуй, даже спорить не стану. :D