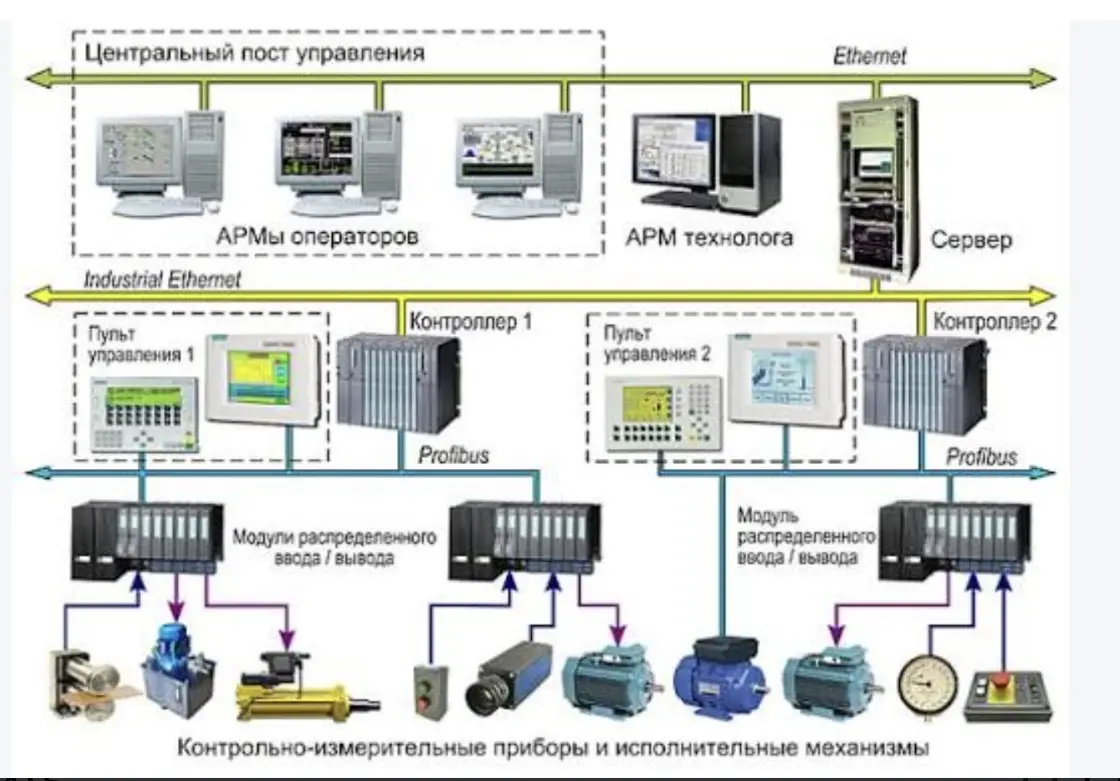
Почему традиционные средства защиты не работают в АСУТП?
Ключевая проблема — протоколы. Большинство промышленных протоколов (Modbus, DNP3, IEC 60870-5-104) создавались в 1970–80-х для замкнутых сетей, где все участники считались доверенными. В них нет аутентификации и шифрования. Как следствие, атакующему, получившему доступ к сети, часто не нужно искать «дыру» в софте: он отправляет легитимные команды, которые выглядят как обычный технологический трафик . Это делает классические антивирусы и сигнатурные средства малоэффективными. Вредоносная активность в АСУТП может происходить «поверх» легитимных протоколов, не оставляя подозрительных бинарников. Примером служит инцидент FrostyGoop, где злоумышленники злоупотребляли командами Modbus, неотличимыми по форме от штатного обмена . Вторая проблема — видимость. Независимые оценки показывают, что лишь малая доля технологических-сред находится под непрерывным мониторингом инструментами, корректно разбирающими промышленные протоколы. Без такого мониторинга атакующий может неделями исследовать сеть и манипулировать устройствами командами, которые не вызовут тревоги .